Čo prinieslo skenovanie Heartbleed bugu

Po vlne správ o Heartbleed bugu prinášame v tomto krátkom blogu čerešničku na torte v podobe výsledkov zo scanov CZ.NICu na túto zraniteľnosť, ktorá sa nachádzala v OpenSSL a po jej zverejnení 7. apríla nechala zraniteľnených tisíce webových serverov nielen v Českej republike.

Prvé scany sme uskutočnili približne desať dní po zverejnení a to prevažne 17. až 18. apríla, pričom sme sa zamerali na český IPv4 priestor. Za českú IP sme považovali adresu, ktorá sa nachádza na území Českej republiky a ako vodítko na geolokáciu sme použili databázu z maxmind.com.

4.6.2014 v 8:25 Počet komentářů 4
Sdílet na

Kritická zranitelnost mnoha domácích routerů

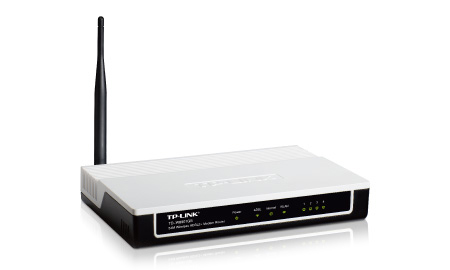
V poslední době se objevily zprávy o útocích na malé domácí routery. Jedním z rozebíraných útoků bylo napadení routeru TP-LINK TD-W8901GB, které objevil pan Jakub Bouček. Tento napadený router byl poskytnut k analýze týmu CSIRT.CZ. Router měl několik známých bezpečnostních chyb a zjistili jsme, že jejich zneužití je poměrně jednoduché a umožňuje kompletní ovládnutí routeru a následné ovlivňování provozu, který přes něj prochází. Alarmující je především fakt, že podle našich předběžných měření je jen v českém internetu na 5000 podobných routerů s identickou chybou. CSIRT.CZ se proto rozhodl vydat následující návod na zabezpečení routeru.

router

Router TP-LINK TD-W8901GB


21.5.2014 v 8:05 Počet komentářů 77
Sdílet na

Chyba v OAuth a OpenID? Ale kdepak…

O víkendu rozvlnila mediální rybník zpráva o zranitelnosti protokolů OAuth 2.0 a OpenID. Alespoň takto většina médií interpretovala nález studenta Singapurské univerzity Wang Jinga. Bohužel se tato interpretace objevila i v  článku na domácím serveru Lupa.cz a tak by stálo za to uvést ji na pravou míru. Faktu, že v protokolech samotných problém není, se obšírněji věnuje například John Bradley, jeden z architektů těchto protokolů. Ve svém blogu Bradley trochu ironicky komentuje touhu médií získat stejnou pozornost, jako v případě nedávno objevené skutečné bezpečnostní hrozby Heartbleed, o které jsme psali i na našem blogu.

6.5.2014 v 15:00 Počet komentářů 6
Sdílet na

Bezpečnostné týmy testovali svoje schopnosti

Podobne ako vojaci, ktorí v čase mieru cvičia a pripravujú sa na možné reálne situácie, cvičili aj bezpečnostné týmy po celej Európe. Viac ako 200 týmov sa zapojilo do prvej, technickej fázy cvičenia Cyber Europe 2014, ktoré pripravila Európska agentúra pre sieťovú a informačnú bezpečnosť (ENISA). Príprava na cvičení trvala viac ako rok, čo odpovedá aj jeho komplexnosti. Práve prvá, technická fáza cvičenia odštartovala celé trojfázové cvičenie Cyber Europe 2014. V druhej polovici roka na vyriešené úlohy z týchto dvoch dní nadviaže operačná a strategická fáza, ktorá už bude vyžadovať aj priame angažovanie nielen technikov, ale aj bezpečnostných manažérov.

6.5.2014 v 9:30 Počet komentářů 0
Sdílet na

Klapka! Heartbleed po stopadesáté!

Pravděpodobně neexistuje nikdo z IT oboru, kdo by nezaznamenal chybu v knihovně OpenSSL nazvanou Heartbleed. Mnoho z nás si s ní užilo své, ať již při patchování serverů, vydávání nových certifikátů či při pomoci uživatelům se změnami jejich hesel.

V CSIRT.CZ jsme se navíc zaměřili také na prevenci, protože i když byla tato chyba skutečně značně medializovaná, stále mohou existovat služby, které jsou vůči ní zranitelné. Proto jsme se ve spolupráci s Laboratořemi CZ.NIC pustili do skenování českých webů právě na tuto zranitelnost. Po dokončení skenování bychom rádi kontaktovali příslušné správce a informovali je o riziku, které by mohla tato zranitelnost pro jimi provozované služby a jejich uživatele představovat.

28.4.2014 v 8:30 Počet komentářů 4
Sdílet na

Bezpečnostní incident v číslech: napadení známé webové stránky

Včera jsme zaznamenali napadení serveru nevyhazujto.cz. Útočník, jak bývá v těchto případech obvyklé, použil úmyslně nečitelný javascript kód, který po dekódování přidával do stránky tento kód:

<script type="text/javascript">
var now = new Date().getTime();
if (now%7 == 0) {
window.location = "http://bit.ly/1glIErF";
}
</script>

Smysl je jednoduchý: v jednom ze sedmi případů přesměrovat uživatele na adresu https://bitly.com/1glIErF. Z této adresy je pak uživatel přesměrován řetězcem dalších webů, které můžou konečný cíl měnit. V jednom případě jsem skončil na bearshare.com, v druhém na torchbrowser.com s nabídkou ke stažení jejich programů (a téměř určitě bude cílů více). Kdo by za nimi hledal malware, tak bude možná překvapen, alespoň Virustotal je tak nehlásí. Monetizace v tomto případě útočníkovi plyne z affiliate programů daných webů, protože součástí odkazu je i jednoznačný identifikátor, který má útočník zaregistrovaný a sbírá přes něj provize z provedených instalací, uskutečněných nákupů apod.

16.4.2014 v 9:00 Počet komentářů 5
Sdílet na

Jak Heartbleed poukázal na slabiny certifikačních autorit

Nejspíše jste zaznamenali objevenou zranitelnost v OpenSSL nazvanou Heartbleed, která může vést nejen k odcizení privátních klíčů z SSL certifikátů. Pro odstranění tohoto problému je potřeba aktualizovat knihovnu OpenSSL a vyměnit klíče a certifikáty. Samotná aktualizace není dostatečná, neboť tato chyba byla v dotčené knihovně dva roky a není způsob jak zjistit, zda došlo k odcizení klíčů. Proto je nutno přistupovat ke všem serverům se zranitelnou knihovnou jako ke kompromitovaným.

14.4.2014 v 8:00 Počet komentářů 12
Sdílet na

V Polsku se objevil nový a obzvlášť záludný útok na domácí uživatele

Akademický CSIRT tým CERT Polska upozornil předminulý týden na nový a velmi nebezpečný útok, který zneužívá nedávno nalezené chyby v domácích routerech. Útočníci při něm změní DNS servery v routeru na DNS servery ovládané útočníky. Pokud si pak oběť vyžádá například adresu www.skvelabanka.cz, útočník ji může přesměrovat na jím ovládané webové stránky. Tento útok postihne všechna zařízení, která jsou v koncové síti připojena, lhostejno, zda se jedná o mobilní telefon, tablet s OS Android, MAC či PC s OS Linux nebo Windows. Takto se útočníkům efektivně podařilo překonat problém s multiplatformním prostředím, které obvykle brání rozšíření klasického bankovního malwaru na více platforem. Na druhou stranu je útok omezen přítomností zranitelného routeru v dané síti.

24.2.2014 v 10:30 Počet komentářů 6
Sdílet na

Stav přístupnosti webů našich zdravotnických zařízení

Přístupnost webů je důležité téma, které řeší především tvůrci webových stránek určených hlavně lidem s různými schopnostmi a zdravotními postiženími. Jsou-li webové stránky správně navrženy, vyvinuty a upraveny, pak k informacím a funkcionalitám mají přístup všichni uživatelé víceméně bez rozdílu. Dostupný web vychází vstříc různým potřebám, například vizuálním, motorickým a potřebám mobility, sluchovým, nebo kognitivním.

20.2.2014 v 14:00 Počet komentářů 2
Sdílet na