Rotace klíče kořenové zóny již 11. října – zkontrolujte si své resolvery!

Obvykle to nedělám, ale na úvod si dovolím „manažerské shrnutí“, abych neztratil čtenáře, kteří končí prvním odstavcem. Pokud je pro Vás DNS protokol spíše výzva, ale přesto spravujete nějakou síť či DNS resolver, zkuste si jednoduchý test, který připravila firma Cloudflare na této adrese. Obzvláště zbystřit byste měli, pokud uvidíte nějaká červená políčka.

9.10.2026 v 9:47 Počet komentářů 0
Sdílet na

Krátké vlny: Bruselská kovářova kobyla a co čeká nový Europarlament

Kovářova kobyla už opět chodí bosa. Současná Evropská komise, která v posledních 5 letech vydala tolik regulačních pravidel pro digitální svět jako nikdy předtím nyní dostala pokárání od Evropského inspektora ochrany údajů. Ten zjistil, že komise používáním služby Microsoft 365 porušila několik klíčových pravidel ochrany údajů, včetně pravidel týkajících se předávání osobních údajů mimo EU, resp. Evropský hospodářský prostor („EHP“). Evropský inspektor ochrany údajů se proto rozhodl nařídit Komisi (s účinností od 9. prosince 2024), aby pozastavila veškeré toky údajů vyplývající z používání služby Microsoft 365 společnosti Microsoft a jejím přidruženým společnostem a dílčím zpracovatelům nacházejícím se v zemích mimo EU, resp. EHP.  Seznam nápravných opatření, která musí Komise přijmout, aby zajistila soulad s GDPR, zahrnuje provedení mapování předávání údajů, které identifikuje předávání osobních údajů do třetích zemí, a zajištění souladu prostřednictvím smluvních ustanovení a technických opatření.

11.4.2024 v 8:20 Počet komentářů 0
Sdílet na

RFC 9432: DNS Katalogové zóny

DNS zónu obvykle obsluhuje více autoritativních serverů, což je dokonce doporučeno z důvodu redundance. Velcí provozovatelé autoritativního DNS dokonce kombinují různé implementace name serverů, aby se vyhnuli úplnému výpadku infrastruktury v případě nějaké softwarové chyby. Pro synchronizaci obsahu zóny mezi autoritativními servery existuje pro DNS specifický mechanismus, který se nazývá transfer zóny. Je to osvědčený mechanismus, který podporují všechny běžné implementace DNS. Umožňuje jak transfer celé zóny (AXFR), tak inkrementální update (IXFR).

8.8.2023 v 15:15 Počet komentářů 0
Sdílet na

Projekt Turris: Proč zvyšujeme zabezpečení e-mailu a proč to může rozbít přesměrování zpráv

V současné době v projektu Turris zvyšujeme úroveň zabezpečení e-mailové komunikace. Používáte-li odesílání notifikací ze zařízení prostřednictvím naší infrastruktury, týká se vás to také. Posílí to vaše bezpečí, ale zároveň to může „rozbít“ přesměrování zpráv na jinou adresu.

19.12.2022 v 8:25 Počet komentářů 0
Sdílet na

Knot DNS slaví deset let své existence

Projekt autoritativního DNS serveru Knot DNS patří mezi nejstarší projekty Laboratoří CZ.NIC. Dnes je tomu právě deset let od uložení prvotního prototypu serveru commitem 2da03d5da do veřejného repozitáře Git. Jde o software, který nemá vizuální výstup a běžný člověk s ním vědomě nepřijde do kontaktu, proto si připomeňme jeho význam a kde se s ním můžete setkat.

28.2.2020 v 10:36 Počet komentářů 2
Sdílet na

DNSSEC v kořenové zóně

Když organizace ICANN přibližně v polovině tohoto roku ohlásila, že chce mít podepsanou kořenovou zónu do konce prosince 2009, zdálo se to být jako velmi ambiciózní plán. Po odhalení konkrétního plánu podepisování kořenové zóny na RIPE 59 v Lisabonu je nyní jasnější, jak k onomu letošnímu podepsání vlastně dojde, proč je letošní rok reálným termínem a proč se pro koncové uživatele ještě letos nic nezmění.

Na začátek příspěvku si nejprve řekneme, kdo všechno se okolo kořenové zóny motá:

  • ICANN/IANA bude v rukou držet KSK klíče a bude přijímat změny v DS záznamech
  • DoC NTIA je obdoba našeho ČTÚ a tato organizace bude schvalovat navrhované změny v DS záznamech a změny v klíčích kořenové zóny
  • VeriSign bude spravovat ZSK klíče a podepisovat kořenovou zónu

Podle mne je důležité si říci, že se principiálně vlastně nic nezmění. ICANN/IANA doteď přijímal změny v nastavení jmenných serverů, dával tyto změny schvalovat DoC NTIA a Verisign změny implementoval do zóny. Schematicky to lze vyjádřit například takto:
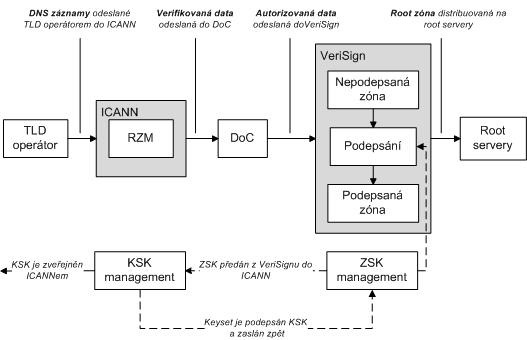
Schéma kořenové zóny

S konkrétním časovým plánem nasazení vás ještě budu chvíli napínat a mezitím si pojďme říci, jaké budou technické parametry nasazení DNSSEC. KSK bude klíč o velikosti 2048 bitů. Použitý algoritmus bude RSA-SHA256, který byl ještě nedávno schválen jako internetový standard. Zajímavostí je, že do procesů okolo KSK bude zapojena i internetová komunita, jednak jako dohližitelé při aktivaci KSK jednak jako držitelé záložní kopie KSK klíče. KSK klíč se bude měnit jednou za 2 až 5 let pomocí mechanismu popsaného v RFC5011.

V případě ZSK je použit klíč se stejným algoritmem, jen bude o polovinu menší, tedy 1024 bitový RSA-SHA256 klíč, který se bude měnit každé tři měsíce.

Pevné body důvěry kořenové zóny (tedy KSK) budou publikovány na webových stránkách organizace ICANN jednak ve formě vhodné k automatizovanému zpracování a jednak v takové formě (PKCS#10), aby jej mohly podepsat externí certifikační autority.

Nyní se konečně dostáváme k již slibovanému plánu nasazení. Ač se na začátku zdálo, že plán podepsat doménu ještě letos se v žádném případě nemůže povést, tak ICANN představil velmi konzervativní a zodpovědnou strategii, jak začít podepisovat kořenovou zónu. Kořenová zóna se opravdu začne podepisovat 1. prosince 2009, nicméně se bude jednat pouze o interní procesy organizací ICANN a Verisign. Doména bude podepisována, bude probíhat rotace klíčů a všechny ostatní související procesy, ale samotná podepsaná zóna se nedostane ven.

Od ledna 2010 do začátku července bude probíhat postupné testování zátěže kořenových nameserverů. Pro tyto účely bude použit speciální klíč, který bude vypadat takto:

. 3600 IN DNSKEY 256 3 5 (
AwEAAa++++++++++++++++++++++++++++++
++THIS/KEY/AN/INVALID/KEY/AND/SHOULD
/NOT/BE/USED/CONTACT/ROOTSIGN/AT/ICA
NN/DOT/ORG/FOR/MORE/INFORMATION+++++
++++++++++++++++++++++++++++++++++++
++++++++++++++++++++++++++++++++++++
++++++++++++++++++++++++++++++++++++
++++++++++++++++++++++++++++++++++++
++++++++++++++++++++++++++++++++++++
++++++++++++++++++++++/=
) ; Key ID = 6477

Anglický text uvnitř klíče říká, že tento klíč není validní, nemá se používat a pro více informací je možné kontaktovat organizaci ICANN. Aby se zajistilo, že tento klíč opravdu nebude nikdo používat, tak kromě toho, že v kořenové zóně bude publikován tento speciálně vytvořený klíč s varovným textem, budou také generovány nevalidní podpisy. Takto podepsaná zóna bude postupně nasazována na jednotlivé kořenové nameservery počínaje serverem L.root-servers.net, který je provozován právě ICANNem, a konče serverem A.root-servers.net, který je pravděpodobně z důvodů špatné implementace DNS protokolu u některých klientů nejpoužívanější.

Toto postupné nasazování je zapotřebí především pro klienty a DNS servery, kteří zaspali před rokem 1999, kdy bylo schváleno RFC2671. Tento standard umožňuje zvětšit velikost DNS zprávy nad původně povolených 512 byte. Celý DNS provoz bude pečlivě monitorován a pokud by se v průběhu testování vyskytly nějaké problémy, budou operativně řešeny. Proces nasazování bude zakončen v červenci příštího roku podepsáním kořenové zóny validními klíči, publikací těchto klíčů na stránkách organizace ICANN a zveřejněním validně podepsané kořenové zóny na kořenových nameserverech.

Ač k podepsání kořenové zóny DNSSECem letos z hlediska veřejnosti nedojde, nezbývá než ICANNu popřát hodně štěstí v implementaci jednoho z nejdůležitějšího milníku internetu od dob, kdy bylo zavedeno DNS. Důležité je řídit se především pravidlem číslo jedna v RFC1925 a žádné problémy by neměly nastat :).

Ondřej Surý

14.10.2009 v 16:16 Počet komentářů 8
Sdílet na

DNSCurve – alternativní návrh k DNSSECu

Enfant terrible DNS scény opět zasahuje. Daniel J. Bernstein přichází z vlastním návrhem řešení kryptografické autentizace DNS záznamů. Tento návrh si můžete v originále přečíst na stránkách projektu DNSCurve.

Ve stručnosti se jeho návrh dá shrnout do několika bodů:

  1. Všechny NS záznamy budou speciálně pojmenované
  2. Speciální pojmenování bude obsahovat šifrovací klíč
  3. Rekurzivní DNS bude komunikovat s autoritativním pomocí tohoto šifrovacího klíče
  4. Šifrovaná komunikace bude obalená a schovaná do TXT RDATA

Návrh obsahuje pár zajímavých myšlenek (použítí Elliptic Curve Kryptografie), v zásadě ale vidím několik nedostatků tohoto návrhu:

  1. Informace o tom, že se má začít šifrovat k rekurzivnímu DNS, jde nešifrovaně. Návrh neobsahuje Pevné body důvěry (Trust Anchors).
  2. V případě, že bychom DNSCurve použili i na root servery a všichni začali DNSCurve používat, tak by došlo k paradoxní situaci, kdy by veškeré DNS pakety chodily obalené do DNS TXT. Což mi lehce připomíná IP over DNS protokol.
  3. Bernstein píše o tom, jak je Elliptic Curve algoritmus milionkrát složitější na rozlousknutí a zjevně z tohoto důvodu nedefinuje mechanismy, jak měnit klíče. Bude to však pravda i za dalších několik let?
  4. Nevím jestli název nameserveru uz51gmc1jjicekrm676rorncvjpale915vhd94bj2fddj1be1ntbg5.nic.cz bude patřit mezi něco, co je srozumitelné pro pouhého smrtelníka a zda administrátoři budou s nadšením hledat problémy, když se něco pokazí.

Můj názor je takový, že vzhledem k výše uvedeným faktům a kontroverznosti autora návrhu, který naštval snad úplně všechny, se návrh nikterak nerozšíří. Příjemnou věcí je ovšem to, že DNSCurve nikterak nekoliduje s DNSSECem a administrátor serveru bude mít na výběr.

Ondřej Surý

Aktualizace:

Z diskuze na namedroppers a dnsop se objevilo pár dalších problémů.

  1. Zdá se, že Elliptic Curve algoritmy jsou problémové z hlediska amerických patentů.
  2. Protože DNSCurve šifruje, tak je velmi pravděpodobné, že se na něj budou vztahovat americká exportní omezení.
1.9.2008 v 8:06 Počet komentářů 0
Sdílet na

DNSSEC v .gov

Kancelář pro plánování a rozpočet Bílého domu vydala nařízení, podle kterého musí správce domény .gov do ledna roku 2009 nasadit technologii DNSSEC a dále připravit plány na nasazení DNSSECu pro všechny systémy, kterých se týká doménový prostor pod TLD doménou .gov. Originální článek vyšel například zde.

Na tomto faktu by nebylo v zásadě nic tak zajímavého, kdyby:

a) se nejednalo o vládní doménu – administrativa Spojených Států se zajímá o ochranu DNS prostoru

b) nebylo nasazení povinné – zatímco všechny ostatní TLD domény, k nimž se brzy připojí i naše česká doména .cz, fungují na principu dobrovolnosti; všechny poddomény v doméně .gov budou muset implementovat DNSSEC povinně.

V každém případě bude zajímavé sledovat, jak se jim nasazení zdaří, za jak dlouho budou schopni začít podepisovat všechny poddomény a kdy budou mít nasazeny rekurzivní DNS, které si rozumí s DNSSECem.

Ondřej Surý

29.8.2008 v 13:50 Počet komentářů 1
Sdílet na