Kritické zranitelnosti PHP umožňují vzdálené spuštění kódu

Vývojový tým PHP zveřejnil bezpečnostní aktualizace, které opravují dvě kritické zranitelnosti v jádře jazyka PHP. Zranitelnosti CVE-2026-109618 a CVE-2026-109619 mohou za určitých podmínek umožnit neautentizovanému útočníkovi vzdálené spuštění libovolného kódu na zranitelném serveru. Problém se týká širokého spektra instalací PHP, které zpracovávají webové požadavky, včetně konfigurací PHP-FPM, Apache s modulem mod_php a dalších způsobů nasazení. Provozovatelům dotčených systémů doporučujeme bezodkladně aktualizovat PHP na opravenou verzi a prověřit také aplikace, kontejnery a další produkty, které tuto technologii využívají.

22.10.2026 v 10:11 Počet komentářů 0
Sdílet na

Neodolatelné investiční platformy (další případ ze života internetového uživatele)

„Co ty kryptoměny a investice, dá se na tom vydělat?“, zeptal se mě letos v lednu kamarád. „Mně o tom psal spolužák ze střední a že na tom teď celkem vydělává“. Kamarád je vzdělaný a světem protřelý člověk, neměl jsem tedy nejmenší důvody o premisách, stanovených v úvodu naší konverzace, jakkoliv pochybovat a zamyslel se nad tím, jestli mi v poslední době neutekla nějaká informace. Nicméně nevzpomněl jsem si na nic, co se třeba jen blížilo poslednímu boomu v roce 2017. Tak jsem jen pokrčil rameny a odvětil, že investovat do kryptoměn lze a že aktuální výnosnost není nijak zastiňující vůči běžným investicím, jen jsou kryptoměny volatilnější (uznávám, že nevím jestli to poslední stále platí).

22.1.2024 v 14:50 Počet komentářů 0
Sdílet na

Případová studie: CSIRT.CZ a statická analýza malware

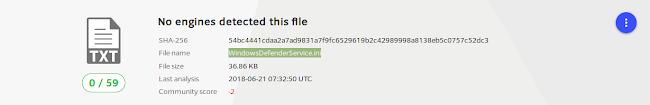
Na základě upozornění nejmenované hostingové společnosti jsme se dostali k analýze souboru WindowsDefenderService.ini), který aktuálně není rozpoznán žádným z běžných antivirů, a dále souboru (EventManager.dll), jenž rozpoznají pouze tři antivirové systémy. Po prozkoumání obou jsme se rozhodli publikovat tento blogpost, který by měl ostatním pomoci zjistit, zda jejich servery nebyly napadeny; v závěru článku jsou uvedeny IoC, s jejichž využitím by mělo být možné ověřit, zda i vaše servery nebyly kompromitovány.

9.7.2018 v 11:13 Počet komentářů 0
Sdílet na

Od honeypotu k analýze routeru

Vše začalo ve chvíli, kdy nám přišla odpověď na jeden z e-mailů, které jsou automaticky generovány našimi honeypoty v případě detekovaného pokusu o útok, či podezřelého chování. Tato upozornění jsou posílána abuse kontaktům sítě, ze které útok přicházel.

21.5.2017 v 19:25 Počet komentářů 0
Sdílet na