Prokazování totožnosti online je proces, který je z principu založen na důvěře. Tato důvěra je pak z velké části postavena na kryptografii. Odborníci na kryptografii řeší několik posledních let jedno zásadní téma, a to příchod kvantových počítačů a s tím související hrozbu pro stávající kryptografické algoritmy, které kvantovým počítačům nebudou schopné odolat. Pro den, kdy se toto stane, se vžilo označení Den Q a různí analytici ho datují někam kolem roku 2030. Dokonce vznikla webová stránka s odpočítávadlem. Přestože se jedná o budoucnost, odborníci se shodují, že některé aspekty této změny jsou relevantní již nyní. Jedná se zejména o fakt, že útočníci mohou už teď uchovávat šifrovanou komunikaci s tím, že v budoucnu budou schopni ji dešifrovat. Protože nám na důvěře ve službu MojeID záleží, rozhodli jsme se dvěma změnami posunout službu MojeID více do této postkvantové doby.
První změna se týká obecného zabezpečení šifrované komunikace se službou MojeID pomocí postkvantových algoritmů. V tomto zabezpečení samozřejmě nejsme první služba na internetu. Národní úřad pro kybernetickou a informační bezpečnost prosazuje toto zabezpečení již více než dva roky. V oblasti digitální identity se bohužel zatím vyskytuje minimálně, čest výjimkám. Pokud chcete ověřit, zdali služba tento typ zabezpečení podporuje, je možné zadat název domény do online testovací aplikace na https://www.ssllabs.com/ssltest/. V případě domény mojeid.cz je výsledek na následujícím obrázku, přičemž klíčová informace v něm je „This server supports PQC (Post-Quantum Cryptography) key exchange“.
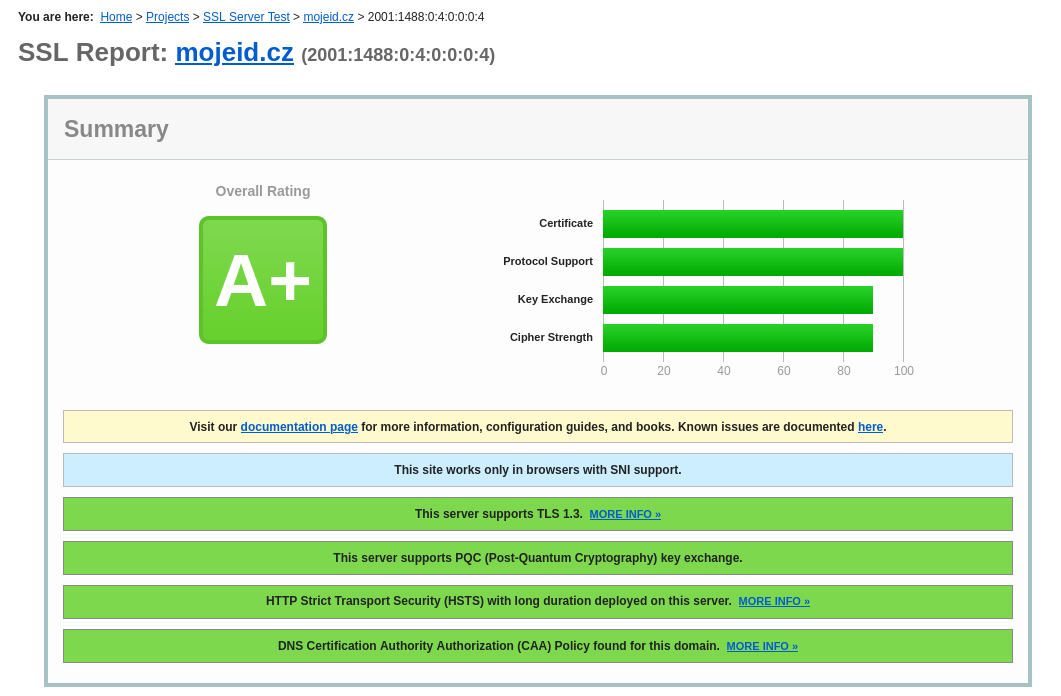
Aby byla komunikace skutečně zabezpečena, je nutné používat vhodný webový prohlížeč. Naštěstí prakticky všechny prohlížeče mají podporu zabudovanou. Samozřejmě nás ale zajímaly skutečné statistiky používání. Ty ukazují, že 48 procent provozu již toto zabezpečení využívá, což rozhodně není malé číslo. Navíc je třeba počítat s tím, že část této komunikace obstarávají různé automaty a roboti, a tedy skutečné procento reálné komunikace bude ještě o něco vyšší.
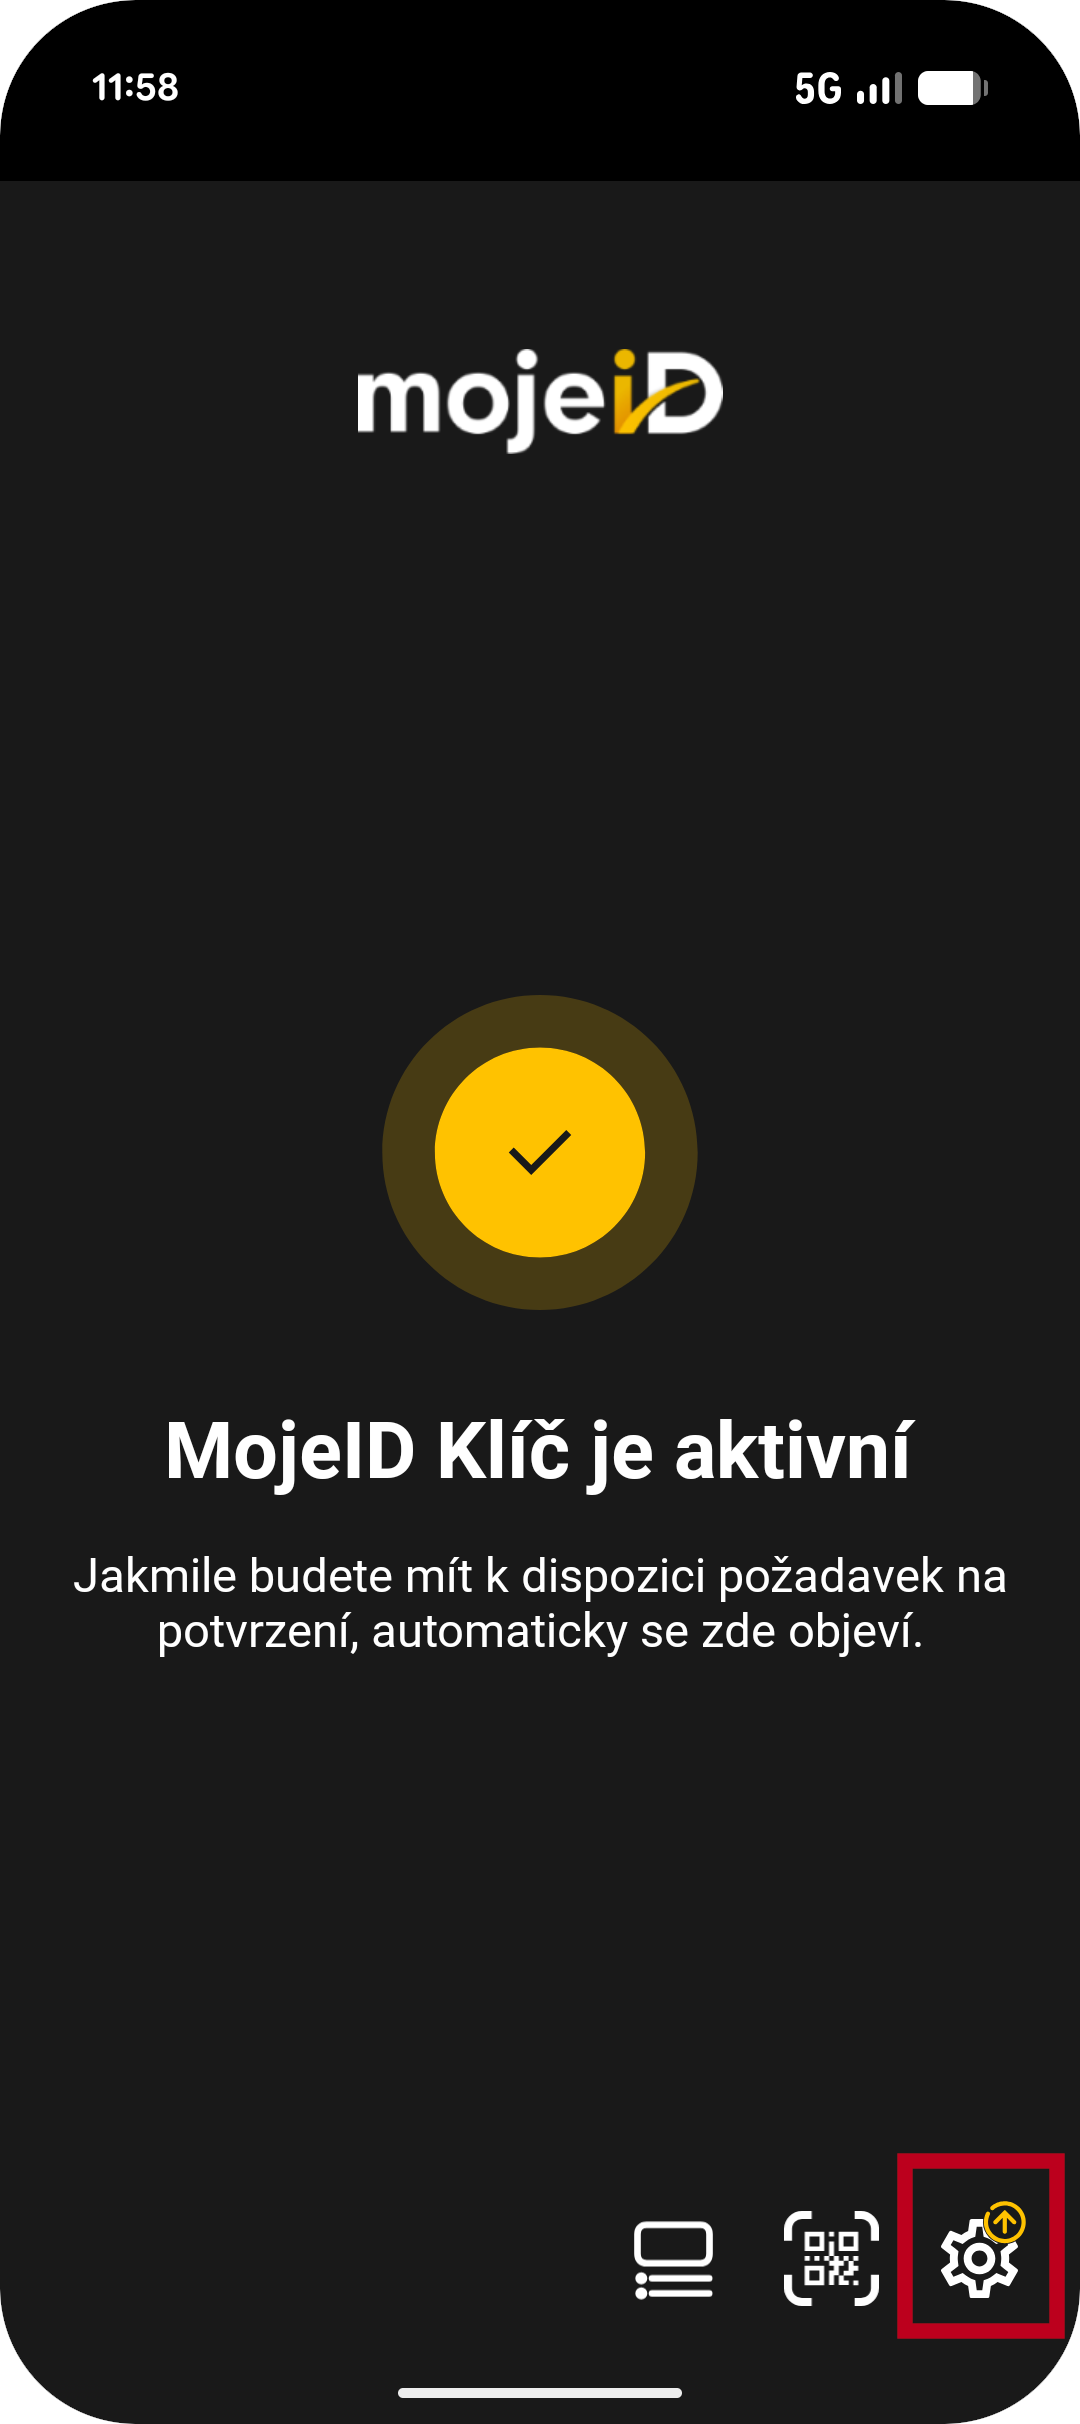
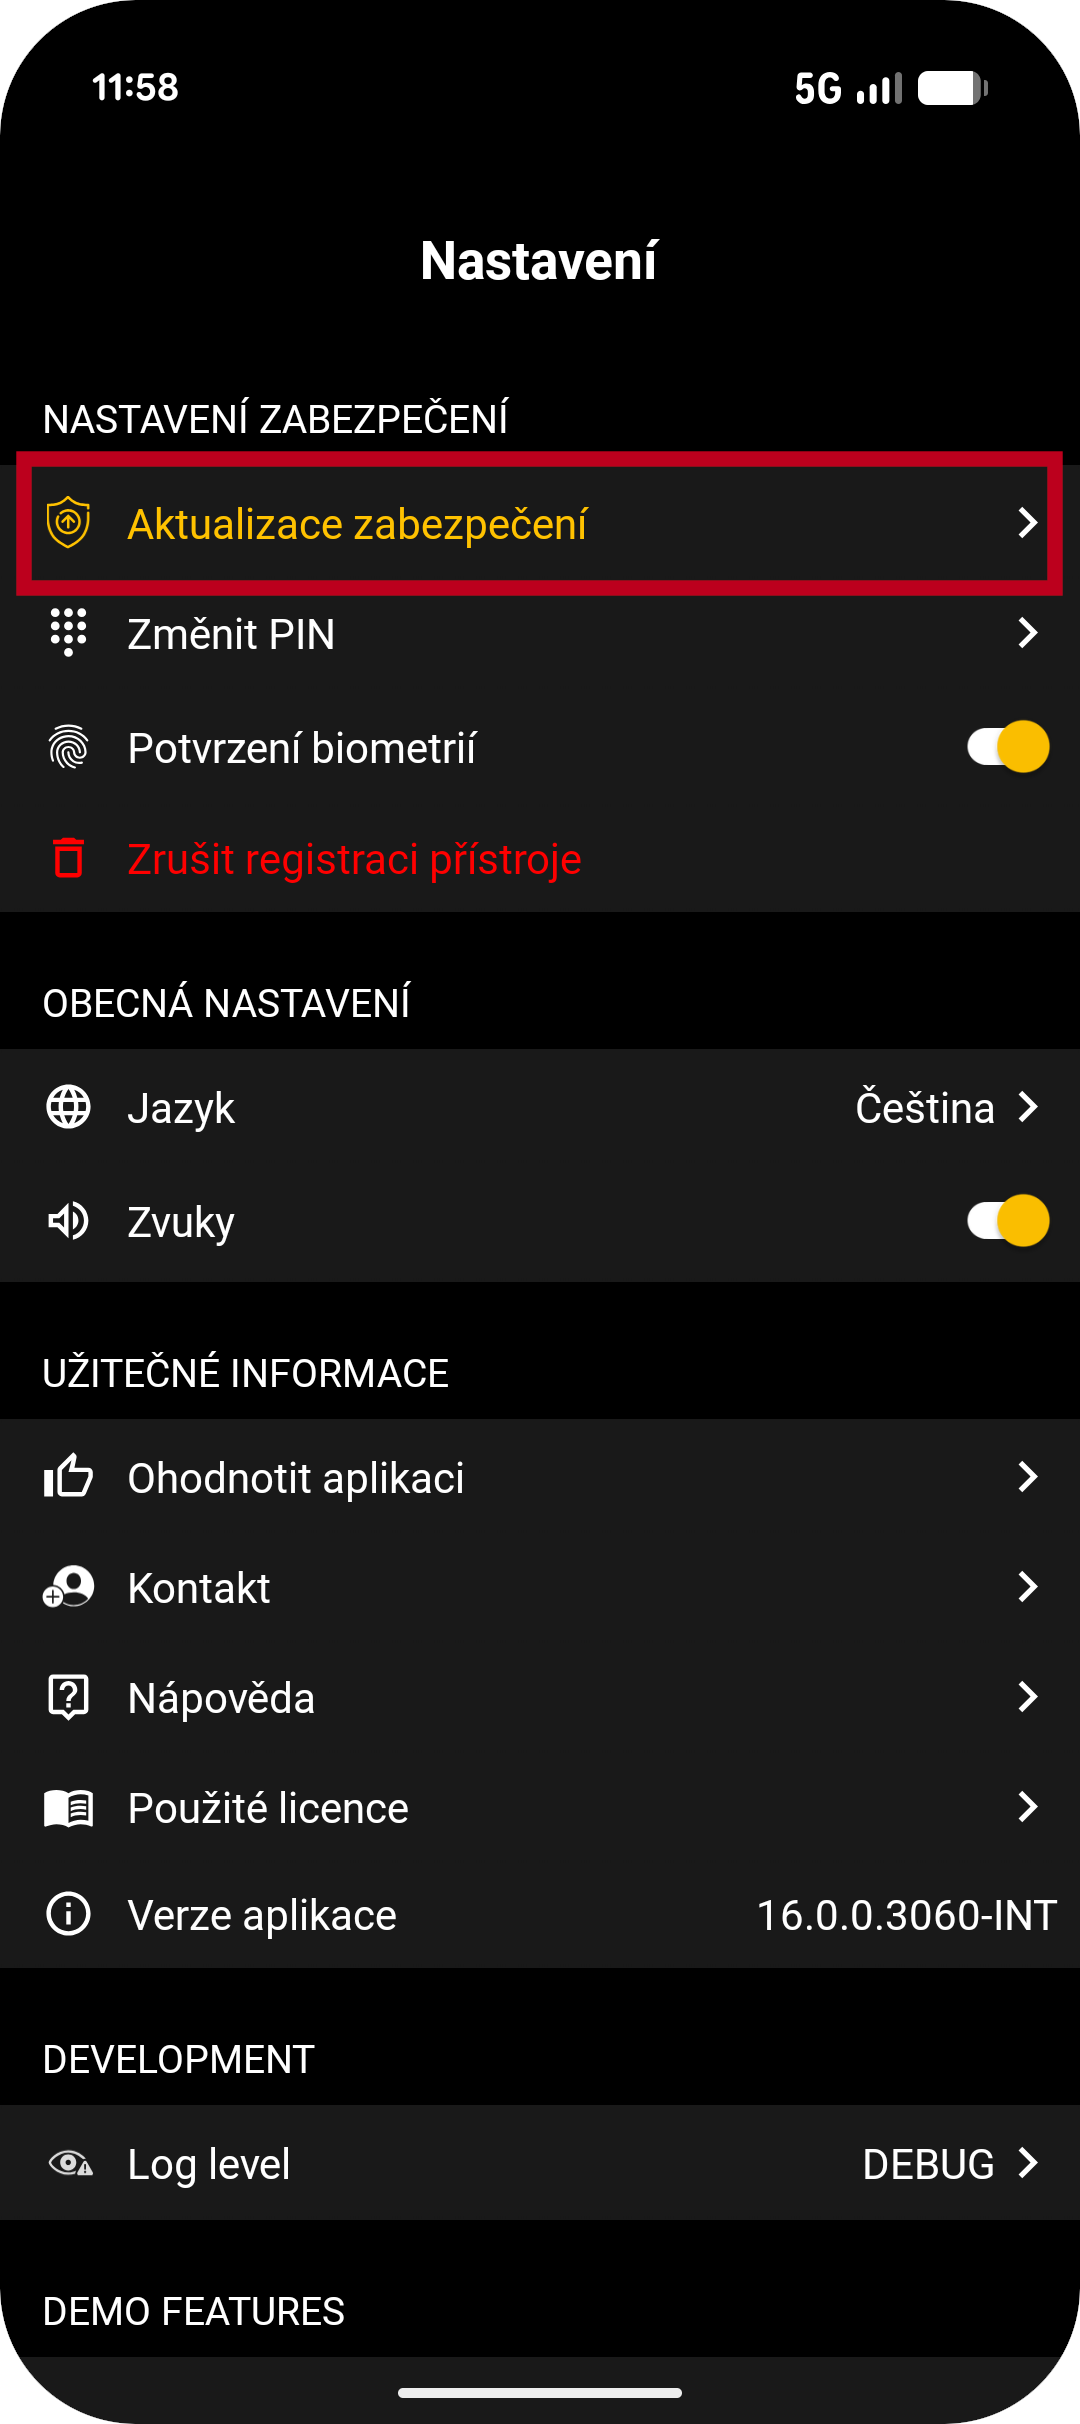
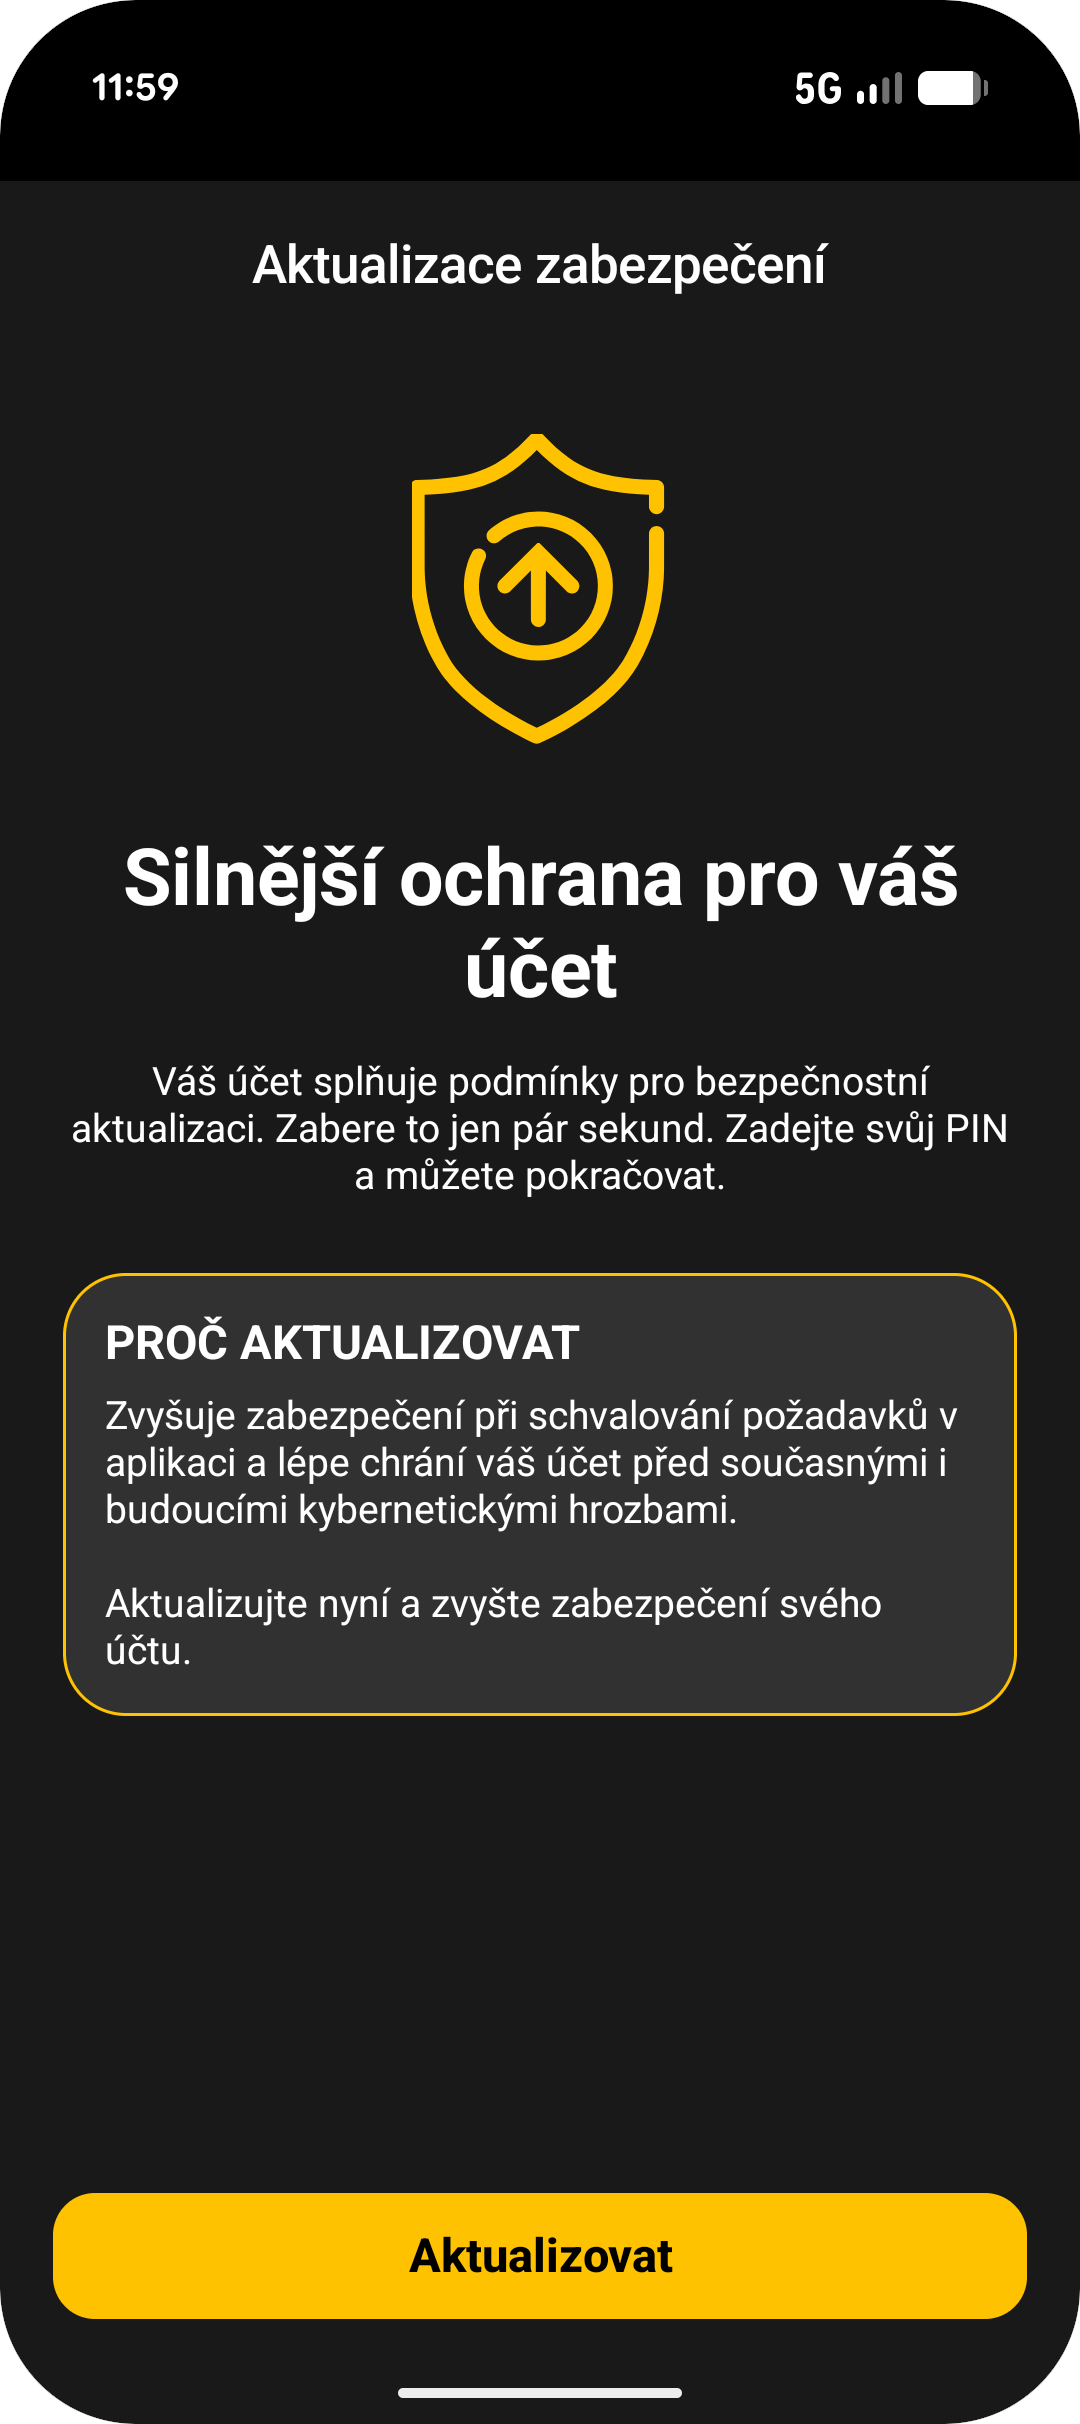
Druhá změna, kterou jsme provedli, je ale již unikátní a pokud víme, žádná služba digitální identity u nás ji neumožňuje. Nejběžnější metodou, kterou uživatelé MojeID pro přihlášení používají, je mobilní aplikace MojeID Klíč. Ta doposud pro potvrzení identity v komunikaci se službou MojeID používala běžné algoritmy. S vydáním nové verze tento týden nicméně přicházíme se změnou, která umožňuje i pro tyto operace používat bezpečnější postkvantovou kryptografii. Aplikaci pro nás vyvíjí společnost Wultra, která je lídrem v prosazování postkvantové kryptografie, a nás těší, že aplikace MojeID Klíč je v tomto smyslu první realizací jejich nového řešení. Zmiňovaná změna přichází s verzí aplikace 16.0.0 (verzi aplikace je možné zjistit v nastavení). Pro uživatele, kteří si nově připojí tuto verzi aplikace k účtu MojeID, bude již automaticky použita bezpečnější varianta. Aby byla tato komunikace bezpečná i pro stávající uživatele, je nicméně nutné vyměnit v aplikaci stávající kryptografické klíče za nové. Toto je dobrovolný krok a jeho doporučení je signalizováno malou šipkou na ozubeném kole pro přechod do nastavení na hlavní stránce aplikace. Pokud tam tuto šipku nemáte, používáte již bezpečný algoritmus. V nastavení je pak vyznačena dedikovaná volba pro provedení aktualizace zabezpečení. K aktualizaci dojde po zadání PIN a případně po potvrzení pomocí biometrie (otisk prstu nebo obličeje).
Jsme si vědomi faktu, že ne všichni si PIN pamatují, a tak ne každý bude moci tento upgrade jednoduše provést. Pro uživatele, kteří se drží obecných doporučených pravidel a mají k dispozici více prostředků napojených na Identitu občana, by v takovém případě neměl být problém aplikaci odebrat a znovu přidat. Ujistěte se ale nejprve, že alternativní metoda přihlášení funguje. Pokud je MojeID Klíč jediný funkční prostředek pro Identitu občana a vy jej odeberete, bude vás čekat po opětovném přidání nové ověření totožnosti, což může například vyžadovat návštěvu CzechPOINTu. Jak již bylo zmíněno, tento krok je dobrovolný a i vzhledem k tomu, že uživatelé postupně mění telefony, mohou ti, kteří neznají PIN a nemají jinou metodu pro přihlášení, v klidu počkat, až budou přenášet MojeID Klíč na svůj nový telefon. Tam se situace vyřeší automaticky.
Toto samozřejmě není náš poslední krok v této oblastí. Pokud vás téma zajímá, přijďte 3. října na LinuxDays. Tam probereme tyto informace do větších detailů a dozvíte se více o krocích, které plánujeme v této oblasti realizovat.
Píšete „Jsme si vědomi faktu, že ne všichni si PIN pamatují“. Ale PIN si přece musí pamatovat každý uživatel aplikace MojeID Klíč, jelikož se musí použít při každém ověření přihlášení někde na webu (úřad apod.), nebo myslíte jiný PIN?
V aplikaci je možné nastavit ověření pomocí biometrie (otisk prstu nebo obličeje). Tím je pak možné při každém přihlášení nahradit zadání PINu.