
 0


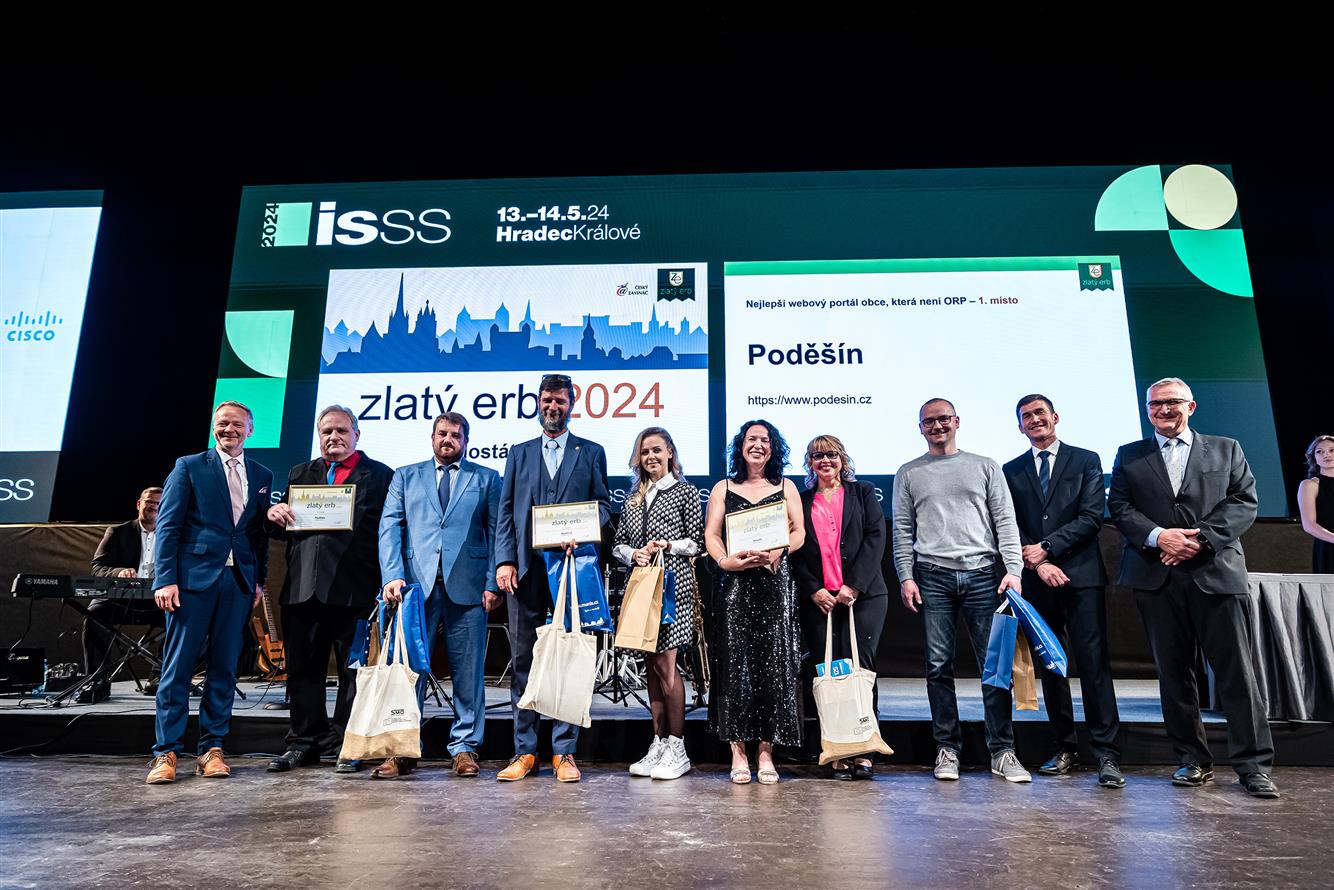
Celkem jsme letos otestovali 20 webových aplikací, které se dostaly do finálového kola. Z toho bylo 12 webů obcí s rozšířenou působností a 8 webů obcí s nerozšířenou působností. Weby jsme hodnotili podle předem vytvořené metodiky, podle níž jsme přidělovali body za určitá splněná kritéria, která považujeme za základní bezpečnostní standardy. Kromě předem stanovených kritérií jsme také kontrolovali, jestli weby neobsahují některé neobvyklé bezpečnostní chyby, například XSS, SQL injection nebo veřejně dostupné administrátorské rozhraní. V případě objevení některé chyby jsme následně odečítali body účastníkům. I v tomhle ročníku jsme pro každého účastníka celostátního finále vytvořili závěrečnou zprávu, která může sloužit jako vzor pro to, co mohou zlepšit nejen pro případný příští ročník soutěže, ale hlavně pro lepší bezpečnost uživatelů.
Být součástí soutěže „Zlatý Erb“ vnímáme jako skvělou příležitost jak zvyšovat a podporovat povědomí o bezpečnosti webů. Velice nás těší, že s námi organizátoři počítají i pro další ročník , kde bychom měli mít opět místo porotce specializujícího se na oblast kybernetické bezpečnosti, ale také jistotu prezentace na konferenci ISSS.
Jsme také velice rádi, že se účastníci snaží zlepšovat svoji bezpečnost. Velice nás potěšilo, že po odeslání finálních zpráv o stavu bezpečnosti webových aplikací většina testovaných subjektů následně opravila nahlášené bezpečnostní nedostatky. Zlepšování bezpečnosti webových aplikací neposkytujeme jenom v rámci soutěže Zlatý Erb, ale máme také samostatnou službu Skener webu, která, jak již název napovídá, slouží k vyhledávání webových zranitelností a k upozorňování na jejich odstranění.