Aktuálně o FREDovi

Minulý týden k nám zavítala čtyřčlenná delegace z estonského registru. Jak jsme již psali dříve, Estonci pro správu domény používají náš registrační systém FRED. Důvodem jejich návštěvy byl hlavně zájem o naše zkušenosti se zaváděním technologie DNSSEC a potom samozřejmě také prohloubení spolupráce na vývoji registračního systému. Postupně nás seznámili se změnami, které oni sami implementovali do systému a zjišťovali, co jsme od jimi použité verze implementovali na naší straně. Jejich nejvýraznějším rozšířením je autorizace významných operací podepsanou žádostí v digitální formě připojenou k požadavku registrátora. Estonci také např. plně implementovali IDN a do budoucnosti připravují ještě další omezení do EPP protokolu pro své registrátory. Bohužel to zároveň ukazuje, jak specifické jsou požadavky jednotlivých registrů a jak bude udržení jedné společné báze problematické.

Prakticky ve stejnou dobu jsme se dozvěděli, že v Albánii místní správce domény zveřejnil výběrové řízení na implementaci nového registračního systému pro doménu .al. V definici podmínek výběrového řízení zjevně vycházel z našeho registračního systému, neboť vzápětí se ozvalo několik firem s žádostí o spolupráci nebo s prosbou o školení práce s FREDem. Dost možná, že se tak Albánie brzy stane sedmou zemí používající náš registrační systém.

Jaromír Talíř

29.9.2011 v 12:20 Počet komentářů 3
Sdílet na

Je potřeba zveřejňovat údaje držitelů domén v databázi whois?

Čas od času se na nás obracejí držitelé domén s dotazem, proč se jejich údaje zobrazují v prohledávání údajů na webových stránkách sdružení. Právě této otázce se bude věnovat tento příspěvek.

Ustanovení o zpřístupnění údajů držitele domény ve veřejné části registříku domén (whois) je součástí pravidel registrace již více než 12 let a za tu dobu prošlo několika proměnami. Poslední, a to poměrně výrazná změna, se datuje na podzim r. 2007, kdy se upravovala pravidla registrace v souvislosti s přechodem sdružení CZ.NIC z outsourcovaného systému správy domény na systém vlastní.

Na začátek opět něco málo teorie – na nakládání s osobními údaji pamatuje český právní řád, a to především v zákoně č. 101/2000 Sb., o ochraně osobních údajů, který nabyl účinnosti již před více než 10 lety (a jak je u nás dobrý zvykem, byl za tu dobu již mnohokrát novelizován…). Tento zákon zahrnuje mezinárodní principy ochrany osobních údajů a jeho účelem je zajištění ochrany osobních údajů, způsob jejich zpracovávání (a to včetně předávání do zahraničí) a upravit vztahy, které v této souvislosti vznikají. Na zákonnou úpravu pochopitelně pamatovala a pamatují pravidla registrace doménových jmen, která s ní nemohou být v rozporu. CZ.NIC, jako správce osobních údajů, musí splňovat zákonné podmínky, na druhou stranu má vůči subjektům osobních údajů určitá práva – např. vyžadovat, aby údaje uvedené v centrálním registru byly správné, protože s odkazem na ustanovení § 5 odst. 1 zákona je povinen zpracovat pouze přesné osobní údaje.

Pokud se vrátíme k pravidlům registrace, která vstoupila v platnost v říjnu 2007, pak z hlediska ochrany údajů tato pravidla poprvé přinesla nejen držitelům domén, ale vůbec všem kontaktům, které se v databázi domény objevují v různých rolích, možnost označit určité údaje jako skryté – takto označené údaje se pak nezobrazují ve veřejné části prohledávání (namísto nich je uveden text „neveřejný údaj“) a jsou k dispozici pouze pro interní potřeby sdružení a registrátorů jako jeho smluvních partnerů. V kontaktu mohou být skryty e-mailová adresa, e-mail pro oznámení, telefonní a faxové číslo, DIČ nebo jiná číselná identifikace (např. datum narození, číslo pasu, OP, IČ…). Přístup do veřejné části whois je navíc chráněn proti automatickým dotazům použitím technologie captcha, kdy uživatel musí rozeznat a zadat bezpečnostní kombinaci znaků.

Mezi údaje, které v kontaktu naopak skrýt nelze, patří jméno a poštovní adresa. Tato skutečnost má své opodstatnění – nejen užíváním domény, ale i její pouhou registrací může dojít i zásahu do práv třetích osob. Takový zásah může mít podobu nejen v tuto chvíli např. všeobecně známé registrace domény s názvem, který má chráněn někdo jiný jako ochrannou známku, ale čím dál častější je i šíření nevyžádané pošty či škodlivého obsahu (malware), publikace obsahu, který je v rozporu se zákonem (propagace a prodej neschválených léčiv, šíření dětské pornografie a podobně). V takových případech toto nezbytné minimum údajů umožňuje poškozeným subjektům, případně příslušným státním orgánům, obrátit se přímo na držitele domény či jiný kontakt v doméně uvedený nebo rovnou zahájit potřebné právní kroky.

Podobně tyto údaje umožňují držitelům domén okamžitě zkontrolovat, že na ně určitá doména skutečně je registrována – to má význam například při odkupu domény a vazbě úhrady kupní ceny na realizaci převodu.

Je tedy zřejmé, že uvádění jména a poštovní adresy držitele domény (nebo také administrativního nebo technického kontaktu) má své opodstatnění. Podobně k uvádění některých údajů ve veřejné části prohledávání přistupují i jiné evropské registry; zmíním například Německo (i zde je možné, stejně jako u nás, skrýt telefonní a faxové číslo nebo e-mailovou adresu), Slovensko nebo Belgii (zde registr skrývá osobní údaje držitelů – fyzických osob a vydává je pouze na „oprávněnou“, resp. „opodstatněnou“ žádost – na tomto místě vyvstává otázka, která žádost je a která není dostatečně opodstatněná, neboť kritéria nejsou v pravidlech belgického registru stanovena).

Zuzana Durajová

19.9.2011 v 10:05 Počet komentářů 30
Sdílet na

Srpnové zpomalení

Na rozdíl od poměrně překvapivě alokačně silného července nás v srpnu žádné překvapení nečekalo. IPv4 adresy ubývaly skutečně prázdninovým tempem a díky tomu byl předpokládaný konec IPv4 v Evropě přeci jenom o pár dnů odložen. Ale pojďme se na věc podívat popořádku:

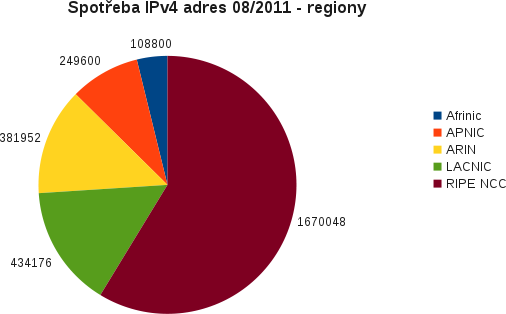
Pomyslný závod regionů vyhrála po diskvalifikaci Asie-Pacifiku opět Evropa. Evropané spotřebovali téměř 60 % všech v srpnu přidělených adres. Nečekané je druhé místo obvykle slabšího regionu Latinské Ameriky. Afričané nedokázali ani předběhnout Asii-Pacific, kde se alokuje už pouze v nouzovém režimu. To může mít hodně vysvětlení, ale zatím se jeví, že k transferu IPv4 adres z afrického regionu nedochází. Celou situaci ilustruje následující graf.

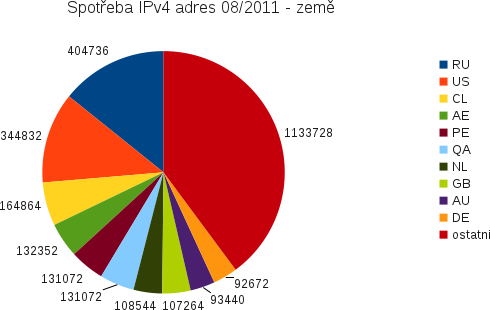
V žebříčku jednotlivých zemí se mezi prvními deseti objevily státy, které na tomto místě nejsme příliš zvyklí vídat. Šlo například o Peru, Chile, Spojené Arabské Emiráty či Katar. Podotýkám, že dva posledně jmenované státy patří do evropského regionu. První příčku obsadila jako již tradičně země ze stejného regionu, tentokrát to bylo Rusko. Celou situaci můžete vidět na následujícím grafu.

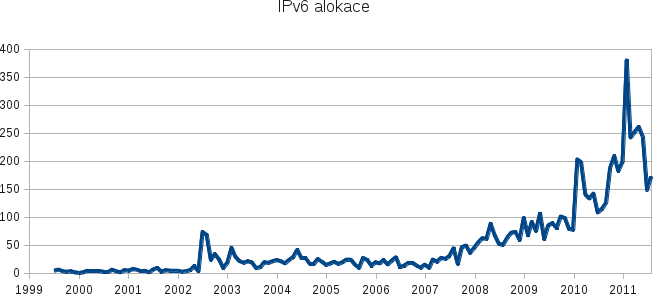
IPv6 alokace si naštěstí udržely slušné tempo. Proti červenci dokonce přidaly. V srpnu přibylo 172 nových alokací, z toho 84 v Evropě a po 28 v Asii-Pacifiku a Severní Americe.

Jak už jsem v úvodu zmiňoval, slabší tempo nám trochu oddálilo problém s docházením IPv4 v Evropě, nicméně pořád se bavíme o březnu 2012, což je již proklatě brzy. Uvidíme, zdali konec prázdnin povzbudí firmy k větší alokační aktivitě.

Ondřej Filip

15.9.2011 v 10:05 Počet komentářů 0
Sdílet na

Zabezpečení českých DNS resolverů

CZ.NIC se už po několik let účastní projektu DITL (A Day in the Life of the Internet), tedy volným překladem „Den života Internetu“, který je zastřešen organizacemi CAIDA a OARC. Účelem projektu je shromáždit datový provoz kořenových jmenných serverů a TLD autoritativních jmenných serverů z co nejvíce zdrojů a poskytnout tak možnost výzkumníkům zkoumat různé aspekty chování Internetu.

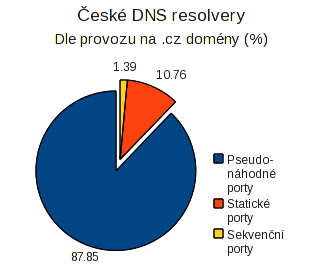
V letošním roce proběhl sběr dat v dubnu a trval dva dny. Využili jsme tedy nasbíraných dat a provedli analýzu českých resolverů na úroveň jejich zabezpečení z pohledu útoku typu otráveni „cache“ paměti DNS resolveru. Přesněji jsme zkoumali, jaké zdrojové porty daný DNS resolver používá u dotazů na autoritativní jmenné servery české domény .CZ. Pokud by resolver používal pořád stejný port (statický) či porty z posloupnosti (sekvenční), byl by velice snadno náchylný na Kaminského verzi DNS útoku na otrávení paměti DNS resolveru. Tím „snadno“ je myšleno útok v rámci sekund či minut bez potřeby náročného HW či velkokapacitního pásma pro připojení k Internetu. Raději ještě připomeneme, že pod pojmem otrávení paměti DNS resolveru si čtenář může představit situaci, kdy namísto své oblíbené webové stránky může být přesměrován na falešnou stránku útočníka a to změnou IP adresy k doméně v paměti jim používaného DNS resolveru.

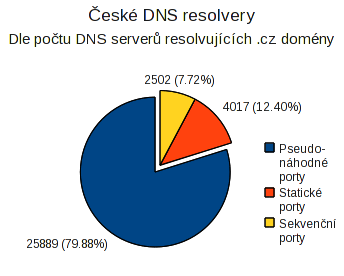
A konečně se dostáváme k číslům. Z celkového počtu 32 408 českých DNS resolverů je snadno napadnutelných 6 519 serverů, což je 20.12 %. S ohledem na fakt, že už pěknou řádku let jsou k dispozici verze DNS serverů s pseudonáhodně generovanými zdrojovými porty, by mnozí z nás čekali toto číslo o něco nižší. Z výše uvedeného počtu napadnutelných serverů používá statické porty 4 017 serverů (12.40 %) a sekvenční porty 2 502 (7.72 %) serverů.


Dalším zajímavým údajem je procentuální zastoupení těchto snadno napadnutelných resolverů v celkovém provozu českých DNS serverů na .CZ domény a to je 12.15 %. Z něhož 10.76 % jsou resolvery používající statické a 1.39 % sekvenční porty. Dvanáct procent není zanedbatelných a proto už nyní CZ.NIC připravuje určité kroky pro zvýšení bezpečnosti uživatelů těchto DNS resolverů.

Výše uvedené statistiky napomáhají mapovat situaci zabezpečení DNS v České republice a proto budou ke konci roku 2011 doplněné ještě o analýzu DNSSEC; informace jsou pravidelně uveřejňovány na stránkách labs.nic.cz.

Emanuel Petr, Laboratoře CZ.NIC

Dodatek: Své DNS servery můžete otestovat webovým testem Web-based DNS Randomness Test nebo z příkazového řádku porttest.dns-oarc.net.

25.8.2011 v 9:00 Počet komentářů 4
Sdílet na

Registrátorské „prázdniny“ pokračují

Když jsme na konci července připravovali článek o letní aktivitě registrátorů domén, naznačil kolega v jeho závěru, že to možná není vše, co nás z jejich strany v blízké době potká. A nespletl se. V ZONERu a Active24 probíhalo toto léto asi trochu jinak než u většiny z nás.

Vezmu to chronologicky. Hned na začátku srpna oznámil registrátor ZONER automatické zavedení DNSSECu pro všechny u něj nově zaregistrované domény .CZ. DNSSEC samozřejmě není povinností. Zákazník si může podepsání DNS záznamů u domény kdykoliv zrušit. Ukažte mi ale zodpovědného držitele domény, který by to dobrovolně udělal :). Možnost nechat si zdarma zavést DNSSEC ale neplatí jen pro nové domény. Tuto funkci si mohou zapnout i ti stávající.

Druhý letní projekt spatřil světlo světa právě dnes. Active24 totiž právě oznámil spuštění aplikace sloužící registraci a obsluze domén .CZ. Jednu takovou jsem tu už před časem recenzoval, jednalo se o aplikaci určenou pro majitele zařízení iPhone. Tentokrát se jedná o aplikaci pro majitele mobilů s operačním systémem Android. Kromě registrace domén umožňuje tento program také nastavovat nameservery a u domén .CZ potom i ID držitele, administrativní kontakt a KEYSET.

Martin Peterka

23.8.2011 v 15:16 Počet komentářů 1
Sdílet na

Ředitel ICANNu ohlásil svůj odchod

Celkem nedávno jsem glosoval, že v organizaci ICANN došlo ke změně na postu předsedy představenstva. Jako jeden z nejbližších úkolů pro Steva Crockera jsem zmínil i revizi kontraktu stávajícího ředitele Roda Beckstroma. Jak se zdá, tento úkol je už splněn, protože Rod ohlásil, že po skončení svého tříletého období nebude ve funkci pokračovat. Tento okamžik nastane zhruba za rok, 1. července 2012. Bylo v podstatě veřejným tajemstvím, že mezi těmito dvěma muži nepanuje absolutní harmonie. A jak už jsem na stránkách tohoto blogu naznačoval, Rod nebyl v komunitě přijat jednoznačně kladně, a proto se tento krok dal očekávat. Tímto ovšem stojí před Stevem a jeho kolegy z představenstva úkol nový a to výběr nového ředitele. Vzhledem k tomu, že Rod byl člověk z ryze komerční sféry, troufnu si tvrdit, že tentokrát budou podmínky výběrového řízení na nového ředitele více přát lidem ze současné komunity kolem ICANNu a že novým ředitelem bude nějaká známá tvář z tohoto prostředí. Každopádně přeji představenstvu šťastnou ruku při volbě.

Ondřej Filip

17.8.2011 v 10:57 Počet komentářů 1
Sdílet na

Bitsquatting

Najskôr sa už každému podarilo spraviť preklep v názve domény pri ručnom písaní do browseru a dostať sa na doménu zaregistrovanú „typosquatterom“, aby využil preklep k nejakému zisku (typicky reklamy). Artem Dinaburg prezentoval na konferencii Defcon 19 zaujímavú variantu nazvanú bitsquatting.

Bitsquatting je založený na predpoklade, že v počítačoch pripojených k internetu dochádza občas vplyvom tepla, elektromagnetického žiarenia apod. k chybe, ktorá prehodí v pamäti niektorý bit. Takáto bitová chyba nastáva veľmi zriedkavo, preto na „zmysluplné“ využitie sa musí jednať o mimoriadne často dotazovanú doménu.

Dinaburg si zaregistroval niekoľko variant populárnych domén s jedným prehodeným bitom, ktorý je na klávesnici ďaleko od originálneho znaku (napr. mic2osoft.com s prehodeným 7. bitom v znaku ‚r‘, aby sa to jednoduchšie odlíšilo od typosquattingu) a sledoval 7 mesiacov príchodzie dotazy. Za toto obdobie prišlo 52 317 dotazov z 12 949 unikátnych IP adries, čo je dosť malý počet oproti chybám z preklepov. Relatívne nízky počet je očakávateľný kvôli nízkej pravdepodobnosti výskytu bitovej chyby. Nasledujúci graf ilustruje rozloženie počtu spojení od unikátnych IP počas meraného obdobia:

Okrem troch anomálií (označených v grafe A, B, C) je počet IP za deň celkom rovnomerný. Prvé dva extrémy (A, B) podľa autora vznikli chybou cache priamo v infraštruktúre spoločnosti Zynga (tvorca hry Farmville), za posledný (označený C) je zodpovedná proxy alebo DNS resolver spoločný pre menšiu sieť.

Koncept vzbudil miernu nedôveru, pretože je celkom ťažké dokázať, že sa jedná o bitovú chybu a nie o zvláštny preklep alebo aktivitu skriptu, ktorý enumeruje domény. Asi najlepší argument podporujúci Dinaburgove tvrdenie sú rozdiely medzi dotazovanou doménou a HTTP Host hlavičkou: 3 % HTTP spojení na bitsquat domény obsahujú Host hlavičku odpovedajúcu pôvodnej („nebitsquatovej“) doméne, čomu pri typosquattingu nedochádza. Naviac v jeho príkladoch obsahujú bežne HTTP spojenia aj Referer.

Niektoré komentáre namietali, že pri podobných „náhodných“ chybách by neboli schopné počítače pracovať. V skutočnosti si človek takú chybu skôr vôbec nevšimne. Zhodou okolností som asi pred 15 rokmi robil experiment, ako sa PC vysporiada s chybami v RAM. Na starších PC bolo možné preprogramovať cez časovač frekvenciu obnovy pamäte (DRAM refresh). DRAM refresh zaručuje, že pamäť „nevybledne“ (nestratí sa z kondenzátorov náboj). Po znížení frekvencie refreshu trvalo rádovo minúty, než boli chyby človekom viditeľné (refresh je rádovo mikrosekundy až milisekundy). Prvé viditeľné chyby boli zmeny zobrazovaných znakov, logické chyby v aplikáciách a nakoniec pád systému. Podobne Dinaburg zachytil prípady havarujúcich Windows strojov, ktoré odosielali chybové hlásenia na bitsquat domény.

Ďalšie informácie k bitsquattingu sa dajú nájsť v Dinaburgovej prezentácii a článku.

Ondřej Mikle, Laboratoře CZ.NIC

17.8.2011 v 10:33 Počet komentářů 3
Sdílet na

Další zlepšení komunikace registru domén

Od 1.srpna jsme v registru domén začali zasílat novou zprávu s informacemi o datech jednotlivých zákazníků. Jde o e-mail, který se posílá na adresy kontaktů a obsahuje žádost o kontrolu údajů. Generuje se automaticky, jedenkrát za rok, a to pro ty kontakty, které mají dva měsíce do „výročního data“ jejich vzniku. Pokud jste tedy svůj kontakt v registru vytvořili 1. října kteréhokoliv roku, už jste tento e-mail dostali.

Tímto krokem chceme přispět k ještě lepší kvalitě dat v registru. Dva měsíce před výročním datem nebylo zvoleno náhodně – vycházíme z toho, že většina zákazníků si zároveň s kontaktem registrovala i doménu, která tedy bude v daný den expirovat. A pokud si zákazník dva měsíce před tímto datem údaje u kontaktu opraví, prodloužení domény proběhne bez problémů.

Také chceme, aby zákazník byl lépe informován o tom, jaké domény (a nejenom ty) vlastně v našem registru má. Proto mu v tomto e-mailu přikládáme také seznam domén (sad jmenných serverů a sad klíčů), ke kterým je tento kontakt přiřazen. Každý tak má možnost zároveň s kontrolou svých údajů zjistit i to, kde všude je vlastně tento kontakt uveden (případně kde není ;-).

Oprava údajů se provádí prostřednictvím registrátorů – proto v tomto e-mailu (na rozdíl od všech ostatních e-mailů, které zasíláme) dáváme určenému registrátorovi kontaktu možnost do komunikace vstoupit. E-mail může doplnit svými informacemi (jak ho může zákazník kontaktovat apod.); e-mail může být také odeslán s reply-to adresou registrátora. Pokud na něj tedy v takovémto případě odpovíte, dostane se rovnou do správných rukou.

Zákazníka ale nechceme zbytečně opravovat. Pokud tedy v uplynulých dvou měsících (před plánovaným odesláním tohoto e-mailu) provedl u kontaktu nějakou změnu, tuto naši žádost už nedostane. Na řadu přijde znovu za rok.

Dosavadní zkušenosti po týdnu odesílání jsou víceméně pozitivní. Za zákaznickou podporu CZ.NIC mohu konstatovat, že jsme až na jednu nebo dvě výjimky nezaznamenali prakticky žádnou vyloženě negativní reakci. Naopak nám adresáti těchto e-mailů často odpoví i v případě, že jejich údaje jsou v pořádku a není tedy potřeba nijak reagovat. Ani od registrátorů, kteří se zapojili se svými texty a adresami, v tuto chvíli nemám žádnou negativní reakci. Doufejme tedy, že takhle nám to vydrží i nadále.

Na závěr jedno číslo, které vás možná překvapí a možná ne – průměrně každý den odešleme 1730 těchto e-mailů.

Martin Peterka

11.8.2011 v 9:14 Počet komentářů 9
Sdílet na

Červencové alokace táhla Francie

Zatímco červen byl v IPv4 alokacích v evropském regionu velice chudý, v červenci si tento kontinent vše vynahradil. Evropa se s více než sedmi milióny adresami postarala o téměř tři čtvrtiny světové spotřeby. To je trochu překvapivé, protože právě v evropském regionu vstoupila 1. 7. v platnost přísnější alokační pravidla. Je ovšem možné, že provedené alokace byly zahájeny ještě v dřívějším období. Celková světová spotřeba adres dosáhla téměř 10 miliónů; druhým regionem z hlediska spotřeby byla Latinská Amerika. Ostatní tři regiony byly z hlediska alokací téměř nevýznamné. Celou situaci zachycuje následující graf.

IPv4 alokace v regionech

Dlužno podotknout, že evropské tempo značně ovlivnila více než čtyř miliónová alokace společnosti Bouygues Telecom. Vzhledem k tomu, že dle pravidel z června by měly být adresy přiděleny na maximálně šest měsíců dopředu, musí tato společnost pracovat na nějakém skutečně velkém projektu. Jinak si to neumím vysvětlit. Druhou největší alokaci provedla mexická společnost Uninet S.A. de C.V., v jejím případě šlo o cca jeden milión adres. Tyto dvě alokace tedy tvořily více než polovinu celkové spotřeby, bez nich by byl červenec podprůměrný.

Bohužel, žádný výrazný impulz nedostaly IPv6 alokace a tak v červenci došlo k očekávatelnému prázdninovému zpomalení. Bylo provedeno 149 alokací, z toho Česká republika zaznamenala tři a ostatní země V4 alokovaly po dvou. Situace je vidět na následujícím grafu.

IPv6 alokace

Kvůli tomuto výraznému francouzskému příspěvku nedošlo k zásadnímu posunu předpokládaného data konce IPv4 adres v Evropě. Stále by se tak mělo stát na přelomu února a března příštího roku.

Ondřej Filip

9.8.2011 v 9:40 Počet komentářů 0
Sdílet na

Okurková sezóna neplatí pro mojeID

Obecně platí, že se v létě nic neděje; jsou prázdniny, dovolené, okurková sezóna jede na plné pecky. Pořekadlo o tom, že výjimka potvrzuje pravidlo ale platí i v létě a v tomto případě pro společnost ZONER software a registrátora domén KRAXNET. Obě jmenované firmy totiž nedávno oznámily zavedení služby mojeID do svých systémů.

V případě ZONERu se jedná o implementaci mojeID do služby inPage, která nabízí moderní systém pro snadné vytvoření a správu webových stránek včetně e-mailu, registrace domény a e-shopu. Jak je uvedeno v dnešní tiskové zprávě, majitelé stránek mohou autorizaci pomocí mojeID jednoduše zapnout v administraci a zákazníkům tak usnadnit nakupování bez zdlouhavého vyplňování objednávkového formuláře. MojeID může od července na plno využívat více než 2 000 uživatelů služby inPage.

Dalším, kdo v nedávné době zavedl mojeID pro své zákazníky, je registrátor domén a poskytovatel webhostingu, společnost KRAXNET. Ta se tak stala už druhým registrátorem, který mojeID implementoval. Zákazníci KRAXNETu se s mojeID mohou setkat na www.xnet.cz. Do budoucna plánuje tento registrátor používat mojeID i pro autorizaci požadavků na změnu údajů v rejstříku domén.

Toto léto tedy zdá se mojeID přeje. Pevně věříme, že to nebyly poslední novinky co se této služby týče, a že nás „okurková sezóna“ dokáže letos ještě příjemně překvapit.

Vilém Sládek

1.8.2011 v 8:30 Počet komentářů 1
Sdílet na

Filtr

Resetovat vše
Datum Resetovat
Resetovat
Resetovat
Resetovat
Resetovat všechny filtry