Ohlédnutí za zajímavými událostmi roku 2011

V tomto příspěvku bych chtěl zmínit některé incidenty, které řešil v minulém roce bezpečnostní tým CSIRT.CZ, a o kterých nebylo z nejrůznějších důvodů vhodné se zmiňovat ihned po jejich vyřešení.

Zneužitý hosting
V srpnu jsme přijali hlášení o incidentu, jehož původce neváhal investovat do nákupu legálního hostingu. Nejprve si u jednoho velkého operátora pronajal celou síť, v níž provozoval různé aktivity, které na první pohled nevzbuzují podezření. Jednalo se například o provozování on-line kasin, e-shopů s podezřele levným software a se značkovými hodinkami Rolex :). Operátor se bohužel pravděpodobně nechtěl dostat do konfliktu se zákazníkem a tak raději zvolil taktiku mrtvého brouka. Na situaci si stěžovalo čím dál více subjektů ze zahraničí, což vedlo až k problémům s blokováním některých jeho služeb. Smlouvu tomuto zákazníkovi vypověděl v říjnu, kdy už pro něj situace byla neúnosná. Provozovatel webů se však pouze přesunul k jinému velkému ISP. Zde se situace opakovala. Až ve chvíli, kdy důsledky chování tohoto zákazníka dopadly na další zákazníky, došlo na výpověď smlouvy. Poté proběhlo stěhování k menšímu rovozovateli webhostingových služeb. Ten sice také nechtěl zákazníka odpojit, ale byl ochotný o celé věci diskutovat. Když jsme mu vysvětlili, že provozovat kasina lze v České republice pouze po nahlášení u Ministerstva financí ČR a poukázali na předchozí události spojené s provozováním těchto webů, rozhodl se sám aktivně smlouvu vypovědět. Zatím to tedy vypadá, že tato poslední zkušenost konečně odradila provozovatele těchto webů od jejich dalšího provozování v naší zemi, neboť národní csirt od té doby již žádnou další stížnost neobdržel. Byl to běh na dlouhou trať, ale pro pověst České republiky je dobré, že se nakonec podařilo tyto weby vytlačit mimo „internetový rozsah ČR“. Pokud by se takováto síť u nás dlouhodobě udržela, mohly by se k nám začít stěhovat také weby s daleko nebezpečnějším obsahem. To by potom mohlo znamenat větší rizika i pro uživatele internetu u nás.

Varování ICS-CERT
V listopadu náš tým obdržel od týmu ICS-CERT seznam přibližně osmdesáti potenciálně ohrožených ICS (Industrial control system) systémů v Česku. ICS systémy zahrnují systémy SCADA, DCS a PLC. Tyto systémy nebyly přímo napadeny, ale jejich provozovatelé je měli dostupné z internetu a mnohdy pouze s minimálním zabezpečením, či dokonce s defaultním jménem a heslem. Informace jsme zpracovali a individuálně předali všem provozovatelům těchto systémů. Záměrem této preventivní akce bylo tedy upozornit provozovatele těchto zařízení, že mají takovýto systém dostupný z internetu, a předejít tak zneužití či poškození těchto systémů v budoucnosti. Více informací lze nalézt například na této adrese.

Spolupráce s FBI
V říjnu náš tým ve spolupráci s MVČR pomáhal FBI s předběžným zajištěním důkazů. Jednalo se o server, který sloužil několik let jako hlava botnetu. Protože existovala reálná možnost, že by po sobě vlastník tohoto serveru mohl zamést stopy, byli jsme požádáni o vyjednání předběžných záloh dat důležitých pro další vyšetřování. Protože neznáme podrobnosti o průběhu dalšího vyšetřování, nemohu bohužel zacházet do přílišných podrobností. V každém případě, to oč jsme byli požádáni se nám podařilo s provozovatelem služeb domluvit.

Pavel Bašta

23.1.2012 v 10:00 Počet komentářů 0
Sdílet na

Aktualizujte si údaje při založení mojeID

Možná jste si už chtěli založit mojeID s pomocí údajů, které máte u své domény v registru, a nemohli jste. Na vině byla neaktuální data, díky nimž nebylo možné absolvovat základní kroky k vytvoření vaši identity, a to předání PIN 1 a PIN 2; číslo mobilního telefonu a e-mail nebyly v registru uvedeny správně. To ale od ledna díky novému nástroji v mojeID neplatí. Při zakládání identity si totiž můžete vybrat možnost, při níž uvedené kontaktní údaje v registru nejdříve opravíte a na základě těchto změn zažádáte o vytvoření mojeID (pokud tuto změnu nechcete udělat přes svého registrátora). Nejedná se přitom o žádný náročný proces. Vše jde zvládnout rychle a pohodlně. Jestli vás zajímá jak, pojďme si tento nový nástroj představit z blízka.

Je to jednoduché. Stačí si díky službě WHOIS zobrazit svůj kontakt a po najetí na tlačítko Založit mojeID kliknout na odkaz Založit MojeID se změnou údajů. Během chvíle budete přesměrováni na Žádost o převod kontaktu do registru identit služby mojeID a provedení změn tohoto kontaktu. Zde můžete aktualizovat téměř veškeré údaje vedené u vašeho kontaktu, kromě identifikátoru kontaktu (uživatelské jméno) a jména a příjmení, které se vám zobrazí na šedém pozadí.

Žádost je samozřejmě nutné autorizovat, a to pouze pomocí úředně ověřeného podpisu oprávněné osoby. Teprve poté budou změny provedeny v Centrálním registru.

Tuto užitečnou novinku bohužel nebudou moci využít všichni. Kontakt, jehož identifikátor neobsahuje jen povolené znaky, nelze totiž k mojeID převést. Povolenými znaky jsou písmena, číslice a pomlčka uprostřed jména.

Seznam důvodů proč mít své mojeID je tedy zase o jeden bohatší. Nečekejte, až budete muset aktualizovat údaje v registru, a založte si účet už dnes.

Vilém Sládek (s pomocí Zuzany Pochopové ze zákaznické podpory CZ.NIC)

19.1.2012 v 8:35 Počet komentářů 1
Sdílet na

Víte, jak jste na tom s IPv6? Zkuste certifikační program

V listopadu loňského roku vznikla díky NIX.CZ česká modifikace IPv6 certifikačního programu společnosti Hurricane Electric. Tento program je k dispozici zdarma a ověří nejen vaše znalosti ohledně IPv6, ale i technickou připravenost. Certifikace je dostupná na adrese http://ipv6.he.net/certification/.

Najdete zde popis testů, které budou prováděny, a seznam znalosti, které musíte prokázat v kvízu. Základní test se skládá z pěti otázek zaměřených na IPv6 a tyto znalosti si můžete před samotným testem osvěžit v krátkém souhrnu. Teď se již ale pojďme podívat na samotný průběh certifikace.

Po registraci a případném osvěžení znalostí již následuje úvodní test složený z pěti otázek, po jehož absolvování získáte hodnost nováčka. Po tomto testu se automaticky provede kontrola vaši IPv6 konektivity a v případě úspěchu můžete povýšit na hodnost průzkumníka. Na hodnost nadšence už potřebujete splnit první techničtější úkol – musíte prokázat, že váš webový server je přístupný přes IPv6. Aby se předešlo odkazování na cizí servery, máte vytvořit na serveru soubor s unikátním jménem, které si předem vygenerujete. Pozor, systém si pamatuje, jestli daný server již testoval a v takovém případě nepřijme jeho adresu! Tímto testem se zároveň ověří existence AAAA DNS záznamu pro daný server. Následující test se podobá hře „myslím si číslo…“, jde o řetězec, který si systém vymyslí. Pokud váš poštovní server podporuje IPv6 a máte správně nastavený MX záznam, vyhrajete. Systém pošle e-mail s vymyšleným řetězcem, který opíšete do příslušného políčka. Tímto jste dosáhli hodnosti správce. U samotného testu je popis ukazující na problémy, které mohou nastat například s graylistingem. První mail nedorazil, ale po resetování testu přišel druhý bez problémů. Profesionálem. alespoň v systému hodnocení, se stanete po ověření reverzních IPv6 záznamů poštovního serveru. Správný guru má také nastavené odpovídající NS záznamy a jeho DNS servery naslouchají na IPv6. V testu pro získání této hodnosti se tedy vyzkoušejí právě tyto dvě vlastnosti pro doménu použitou ve webovém testu. Je možno použít i doménu nadřazenou testované doméně. Nejvyšší možnou hodností je mudrc, pro jehož získání musíte mít IPv6 glue záznamy pro doménu v TLD. Pokud splníte i tuto podmínku, gratulujeme! Jste plně připraveni na IPv6 a nic by vás nemělo zaskočit. Pokud jste na nejvyšší metu nedosáhli, nezoufejte, potřebné znalosti a zkušenosti můžete získat například na kurzu Implementace IPv6, který pořádá Akademie CZ.NIC. IPv6 si můžete „na vlastní kůži“ vyzkoušet také v naši IPv6 Laboratoři.

Pro všechny hodnosti je k dispozici certifikát, který si můžete vložit do stránek, případně vytisknout. Bohužel tyto certifikáty jsou k dispozici pouze v angličtině. Jsou také k dispozici doplňkové technické testy (v angličtině) pro každou úroveň. Mohou být zajímavým doplněním; jen škoda, že jejich splnění není podmínkou pro získání dané hodnosti.

Teď už nezbývá než popřát mnoho štěstí při certifikaci a úspěšné získání nejvyšší hodnosti.

Petr Černohouz

9.1.2012 v 9:00 Počet komentářů 0
Sdílet na

Ústavní soud opět chrání soukromí uživatelů

Ústavní soud na návrh Obvodního soudu pro Prahu 6 vyhověl návrhu na zrušení ustanovení § 88a trestního řádu. Nález ještě není k dispozici, ale jak vyplynulo z vyjádření JUDr. Rychetského pro Českou televizi, lze očekávat obdobnou argumentaci, jako v případě tzv. data retention, tedy uchovávání provozních a lokalizačních údajů.

Toto ustanovení trestního řádu totiž umožňuje policii požádat telekomunikačního operátora o poskytnutí údajů o uskutečněném telekomunikačním provozu, které jsou předmětem telekomunikačního tajemství nebo se na ně vztahuje ochrana osobních a zprostředkovacích dat – řeč je nejen o telefonních číslech, ale třeba také o IP adresách, e-mailu a podobně. Údaje o uskutečněném telekomunikačním provozu jsou podle názoru Ústavního soudu, stejně, jako samotný obsah komunikace, údaji způsobilými zasáhnout do soukromí dotčených subjektů (k tomu se ÚS vyslovil již dříve v rozhodnutí sp. zn. II. ÚS 789/06), podléhají ochraně dle čl. 13 Listiny základních práv a svobod (IV. ÚS 78/01).

Trestní řád v tuto chvíli nestanoví limity, které je nutno dodržet, aby byl možný zásah do soukromí tohoto charakteru, jako je tomu v případě mediálně známých odposlechů. Není řečeno, pro jaké kategorie trestných činů může vůbec policie tyto údaje po operátorech vyžadovat, jak s těmito údaji má dále nakládat, informovat průběžně o jejich užití soud, alespoň po skončení trestního řízení informovat subjekty, jichž se data týkala a podobně. Jediné, co policie potřebuje, je souhlas soudu, aby si mohla takové údaje vyžádat. Úprava tak umožňuje poměrně široké využití těchto údajů v rámci trestního řízení, a to i v případech, kdy není odůvodněné závažností trestného činu, a může tak dojít k nepřiměřenému zásahu do práva na soukromí jednotlivce.

Stávající právní úprava zůstává v platnosti do konce září a může být orgány činnými v trestním řízení nadále aplikována (údaje, které policie získá postupem dle zákona, lze použít v trestním řízení jako důkazní prostředek), avšak naši zákonodárci mají devět měsíců na to, aby přijali novelu trestního řádu, která bude nález ÚS reflektovat.

Zuzana Průchová Durajová

5.1.2012 v 11:21 Počet komentářů 0
Sdílet na

Větší bezpečnost obsahu domén v zóně .cz

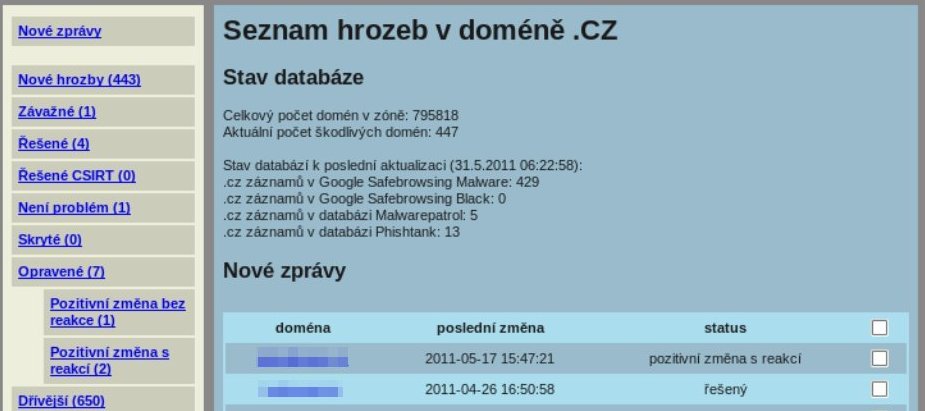
Nedávno jsem zde psal o proaktivitě týmu CSIRT.CZ. Dnes bych vám chtěl ukázat, že ani náš interní tým CZ.NIC-CSIRT, jehož jsem také členem, v této oblasti nijak nezaostává. Ti, kteří byli na letošní konferenci IT 11, si možná pamatují na prezentaci, kterou měl kolega Michal Prokop, a která se točila kolem nové aplikace našich Laboratoří a proaktivního informování o bezpečnostních incidentech na doménách v zóně .cz.

Jedná se o aplikaci, která z veřejně dostupných zdrojů získává informace o doménách v zóně .cz, na nichž je umístěn škodlivý obsah. Následně o incidentu prostřednictvím e-mailové zprávy informujeme držitele těchto domén a v případě potřeby se jim snažíme poradit, jak se s problémem vypořádat. Fáze testování a nastavování pravidel pro práci s touto aplikací a incidenty v ní obsaženými se pomalu blíží k závěru, a tak bychom vás rádi informovali o novinkách, které se kolem této aplikace chystají.

V první řadě bych rád uvedl, že v současné době se nám podařilo dostat se na úroveň, kdy již zpracováváme pouze aktuálně detekované příchozí incidenty. Databáze obsahovala po stažení velké množství domén, které byly v jednotlivých veřejných zdrojích evidovány již delší dobu a jejichž držitelé o tomto problému vůbec neměli tušení. Během předchozích měsíců se nám podařilo rozeslat informaci všem držitelům těchto přibližně 800 domén. Z toho již více jak 280 domén je vyčištěno.

Ve skutečnosti to byl ovšem pro útočníky mnohem větší zásah, na řadě domén bylo totiž nakaženo hned několik URL a některé evidované domény sloužily k poskytování freehostingu na doménách třetího řádu. Po upozornění většina provozovatelů freehostingových služeb okamžitě zneužité účty blokuje či maže. Na jedné takovéto freehostingové doméně bylo dokonce přes 1100 domén třetího řádu, které si útočníci buď sami registrovali nebo které se jim podařilo nějakým způsobem zneužít. I na dalších napadených doménách v zóně .cz byly počty útoků v řádu stovek domén třetího řádu, mnohdy opět obsahujících více než jednu URL. A to už je opravdu veliké množství zneškodněných útočných stránek.

V současné době nám každým dnem ve vyřešených případech přibývá mezi 5 až 10 doménami. To znamená, že postupně další a další držitelé domén reagují na naše upozornění. Většina zneužitých stránek obsahovala malware, útočné javascripty a menší část byla zneužívána pro phishing. Z e-mailové korespondence s těmi, kteří se na nás obrátili s žádostí o radu, vyplynulo, že na počátku značné části útoků stála kompromitace PC, ze kterého úpravy stránek prováděli. Tento malware pak získal uložená jména a hesla k FTP přístupům a odeslal je útočníkovi. V jednom extrémním případě uživatel opravil stránky, změnil heslo k FTP přístupu, ale protože nevěděl o malware na jeho PC, byl javascript na stránce do hodiny zpět.

Druhou zásadní novinkou je, že naše Laboratoře celý software upravují tak, aby bylo možné uvolnit jej jako open-source program pro využití dalšími doménovými registry. To vyžaduje přepsání rozhraní aplikace a umožnění jejího individuálního nastavení tak, aby si jej každý registr mohl nastavit dle svých potřeb. Aplikaci plánujeme uvolnit koncem tohoto, nebo začátkem příštího roku. Nasazení a aktivní využívání aplikace v dalších registrech by určitě znamenalo přínos pro bezpečnost dané zóny.

Doufáme, že tato ukázka proaktivity druhého z CSIRT týmů provozovaného v CZ.NIC naznačuje jeden z možných přínosů zřizování týmů typu CSIRT i pro jiné organizace. Kromě proaktivity je samozřejmě nejdůležitějším prvkem práce CSIRT týmu reagování na vzniklé bezpečnostní incidenty. O tom ale raději až v případném dalším článku.

Pavel Bašta, CZ.NIC-CSIRT a CSIRT.CZ

9.12.2011 v 8:30 Počet komentářů 0
Sdílet na

mojeID pro WordPress

Máte blog či webové stránky postavené na systému WordPress? Nový plugin umožňuje přihlašování do WordPressu pomocí mojeID a nejen to. Systém interně pracuje i s úrovněmi ověření uživatelů mojeID. Tedy pokud máte nad WordPressem ještě nějakou vlastní aplikaci, můžete v ní údaj o ověření využít. Plugin stahujte na stránce modulů pro opensource.

PT

5.12.2011 v 13:50 Počet komentářů 10
Sdílet na

Domény za 4 000 korun, koupili byste?

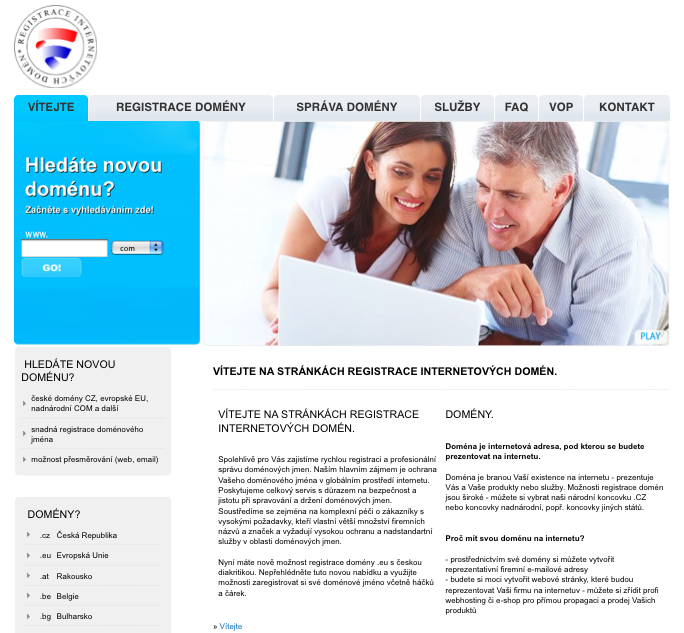
Je to již přes dva roky, kdy jsme se poprvé setkali s upozorněním některých držitelů doménových jmen, kteří byli osloveni společností Česká doménová centrála s nabídkou zaregistrovat si doménu (obvykle s koncovkou .com, .net, .org – prostě jinou, než českou) za „výhodnou“ cenu okolo 4.000 Kč. Nyní se objevila další společnost, která za podobně báječných podmínek nabízí služby na podobném principu – Registrace internetových domén s. r. o.

Podstatou těchto jedinečných nabídek je to, že nabízená doména bývá totožná s tou, kterou již držitel má registrovanou v .CZ, nyní o ni ale projevil zájem prý také někdo jiný, takže aby nedošlo ke vzniku škody, primárně se obracejí právě na tohoto držitele, aby si doménu mohl zaregistrovat dříve, než tento jiný zájemce (jehož identitu samozřejmě neprozradí) – a pochopitelně je třeba se rozhodnout rychle. V obou případech se společnosti obracejí s nabídkou výhradně na právnické osoby (kde je ze zákona nižší míra ochrany) a smlouva je sjednávána telefonicky, přičemž z rozhovoru je pořizován záznam.

Registrace doménových jmen pod nejpoužívanějšími TLD je zpravidla velmi jednoduchá a takovou doménu lze registrovat i přes některého z akreditovaných registrátorů českých domén. Na webových stránkách registrátora se zájemce může předem seznámit s cenami, podmínkami, sám si zjistit, zda jím požadovaná doména je volná či nikoliv. Cenově se pak pohybuje v řádu stokorun za doménu. Nejste-li si jisti, obraťte se s dotazem na subjekt, přes kterého už jste si vaši stávající doménu registrovali, jistě vám bude umět pomoci.

Necháváme samozřejmě na zvážení každého, zda popisovanou službu využije, ale stále platí obecné pravidlo používat zdravý rozum, nepodlehnout nátlaku (operátorky jsou dle informací, které máme k dispozici, velmi přesvědčivé) a uzavírat smlouvy až poté, co se seznámíte s tím, co si vlastně kupujete a za jakých podmínek. V neposlední řadě také poté, co si rozmyslíte, zda nabízený produkt/službu vlastně vůbec potřebujete.

Aktualizace, 1. dubna 2015: Česká televize odvysílala v rámci pořadu Černé ovce reportáž věnující se nabídce registrací domén za přemrštěné ceny. Doporučujeme její zhlédnutí.

Zuzana Durajová

30.11.2011 v 7:40 Počet komentářů 11
Sdílet na

Dvě skvělé zprávy o zavádění DNSSECu

Tento týden byly oznámeny dvě novinky, které se týkají zavádění technologie DNSSEC. První byla od společnosti ACTIVE 24, která se pochlubila, že počet podepsaných českých domén pod její správou překročil magickou hranici 100.000. Velice rádi se připojujeme ke gratulantům. ACTIVE 24 si tak drží pozici světového lídra mezi registrátory v podpoře této technologie.

A dnes kontroval mobilní operátor Vodafone, který ohlásil nejen podpis své domény vodafone.cz, ale zavedení validace pro své klienty. Ti od této chvíle uvidí na stránce www.dnssec.cz už jen zelený klíč. Chtěl bych zde velice poděkovat technickému týmu Vodafone za skvělou práci.

A nám všem ostatním bych chtěl jen popřát, aby i další společnosti následovaly. Já osobně mám takový pocit, že si nějakou příjemnou zprávu z této oblasti do konce roku ještě vyslechneme…. :-)

Ondřej Filip

24.11.2011 v 9:00 Počet komentářů 0
Sdílet na

Úspěšný projekt končí: třetina DNS serverů byla po upozornění opravena

Jak jsme vás již dříve informovali, koncem srpna zahájil CSIRT.CZ jednorázovou akci rozesílání informačních dopisů správcům DNS serverů, které nepoužívaly náhodné zdrojové porty u odchozích dotazů. Tím jsou tyto servery vystaveny vysokému riziku napadení útokem na vyrovnávací paměť serveru.

Dle reakcí, které nám dorazily, byla akce z velké části přijata kladně a dotčené společnosti byly rády, že se k nim informace o nevhodné konfiguraci DNS serverů dostala. A nyní již konkrétní čísla. Celkem jsme při této akci detekovali 2397 originálních IP adres, z nichž byly odesílány dotazy ze statických či sekvenčních portů. Při kontrole, která proběhla minulý týden, se ukázalo, že 12 % z těchto serverů již používá random porty a 19 % z těchto DNS serverů se již neozývá. Předpokládáme, že se mohlo jednat o různé polozapomenuté či testovací servery, které již nikdo nespravoval, několik uživatelů je ale stále používalo. Bohužel, 66 % DNS serverů stále používá statické či sekvenční porty, u 3 % pak máme nedostatečná data, tzn. přišlo z nich ve sledovaném období příliš málo dotazů a nelze tedy s jistotou říci, zda skutečně došlo k rekonfiguraci DNS serveru.

Naším cílem bylo přispět ke snížení počtu DNS serverů, které vzhledem k existujícím záplatám zcela zbytečně vystavují uživatele tomuto zákeřnému způsobu útoku. V tomto smyslu považuji akci za úspěšnou a doufám, že se časem procento dosud neopravených DNS serverů ještě sníží.

Pavel Bašta, CSIRT.CZ a CZ.NIC-CSIRT

23.11.2011 v 13:22 Počet komentářů 2
Sdílet na

Filtr

Resetovat vše
Datum Resetovat
Resetovat
Resetovat
Resetovat
Resetovat všechny filtry