Zprovoznění přihlašování přes MojeID v největších CMS aneb Naše dobrodružství s OpenID Connect

Po maturitě na pražském gymnáziu jsme se s kamarádem Jirkou Antoňů začali poohlížet po různých nabídkách stáží v IT a v CZ.NIC byli natolik odvážní, že se nás bez většího přemlouvání ujali a vymysleli pro nás na léto zajímavý program, z něhož doufejme nebudeme profitovat jen my, ale i samotné sdružení.

24.7.2023 v 8:40 Počet komentářů 0
Sdílet na

Testování bezpečnosti obecních webů

Před časem nás oslovili organizátoři soutěže “Zlatý Erb”, zda bychom se nechtěli podílet na spolupráci v oblasti bezpečnosti webových aplikací soutěžících. Soutěž Zlatý Erb hodnotí webové stránky obcí s rozšířenou působností, kdy letos mezi hodnotící kritéria přibyla také výše zmiňovaná bezpečnost webových aplikací. Z pohledu organizátorů bylo logické oslovit CSIRT.CZ, který již má s testováním webů zkušenosti a to jak z provozování služby skenerwebu, tak také ze služby penetračního testování. Z pohledu našeho týmu se pak jednalo o vítanou příležitost zvýšit povědomí o potřebě zajistit bezpečnost webových aplikací, speciálně těch, které jsou pro širokou veřejnost zdrojem důležitých informací.

28.6.2023 v 8:15 Počet komentářů 0
Sdílet na

Sentinel View report – květen 2023

Meziměsíčně klesl celkový počet bezpečnostních incidentů o sto miliónů. To zní jako veliké číslo, nicméně v kontextu celkového počtu, jež počítáme v miliardách, se jedná o méně než 10 procent. Poměry útoků na minimální honeypoty se od minulého měsíce nijak zvlášť nezměnily. Co se týče oblíbenosti jednotlivých cílů, útočníci jsou poměrně konzistentní. Tabulku napadaných portů opět vedou torrenty.

27.6.2023 v 12:53 Počet komentářů 0
Sdílet na

Krátké vlny: Předprázdninové vlny

Blíží se čas prázdnin a dovolených. Červnový kalendář se plní akcemi a událostmi, které chtějí organizátoři stihnout dříve než si v rámci snahy o zachování zdravého rozumu vezmeme dovolenou a nastavíme hlášku „out of office“ do pracovního e-mailu. A tak Český telekomunikační úřad pořádá a zve na workshopy ke spoofingu a novým digitálním agendám, Ministerstvo průmyslu zve na online konferenci k jednotnému EU trhu a Národní úřad pro kybernetickou a informační bezpečnost se chystá spustit meziresortní připomínkové řízení k návrhu nového zákona o kybernetické bezpečnosti. Jen houšť.

15.6.2023 v 6:55 Počet komentářů 0
Sdílet na

BIRD na RIPE 86

V týdnu od 22. do 26. května 2023 proběhlo v Rotterdamu setkání RIPE 86, jehož jsem se zúčastnila já, kolega Ondřej Zajíček a výkonný ředitel CZ.NIC Ondřej Filip v roli předsedy představenstva RIPE NCC.

2.6.2023 v 7:25 Počet komentářů 0
Sdílet na

Vydáváme nový materiál pro děti zaměřený na sexuální zneužívání

Dnešní datum, 1. června, má ráda většina dětí na celém světě, protože slaví svůj „den“. Mezinárodní den dětí však neslouží jen k tomu, aby děti dostávaly dárky a aby se konaly různé společenské a sportovní akce. U jeho příležitosti si připomínáme, že děti mají svá práva a potřeby. Kromě práva na životní úroveň, na vzdělání a mnoha dalších mají i právo na zdraví (nejen fyzické, ale i duševní) a také právo na ochranu před násilím.

1.6.2023 v 7:00 Počet komentářů 0
Sdílet na

Krátké vlny: Evropští regulátoři proti fair share nesmyslu

Dne 19. května 2023 skončila lhůta pro zaslání příspěvků do veřejné konzultace, kterou pořádala Evropská komise na téma „Budoucnost odvětví elektronických komunikací a jeho infrastruktury“. V minulých Krátkých vlnách jsem doporučoval k přečtení příspěvek Internet Society, dnes musím vřele doporučit příspěvek, který do Evropské komise zaslal a následně i zveřejnil BEREC. I když podle interních zdrojů byla ohledně zveřejnění ostrá debata, jsem rád, že nakonec zvítězila transparentnost, kterou by regulátoři měli mít ve své DNA.

1.6.2023 v 6:35 Počet komentářů 1
Sdílet na

Nový útok na weby v Česku

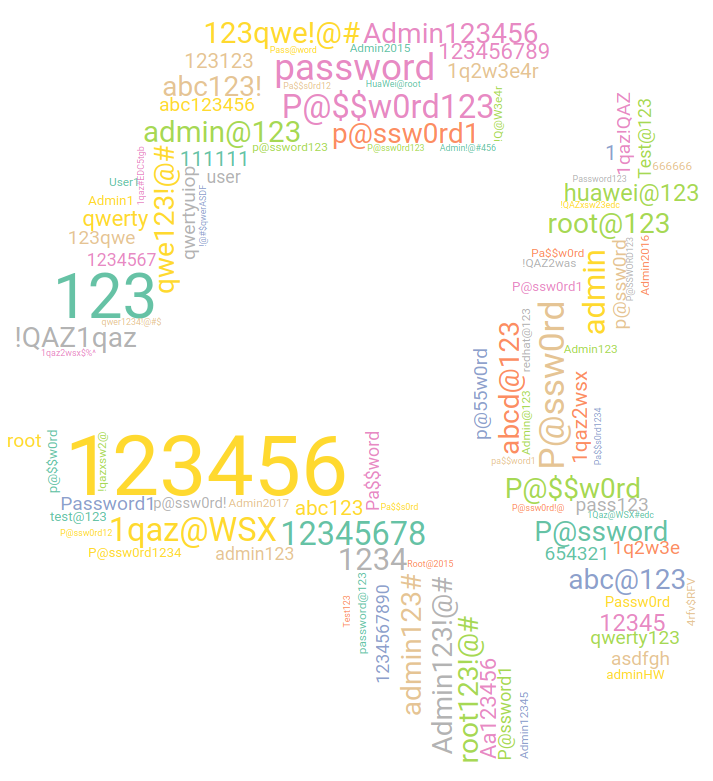
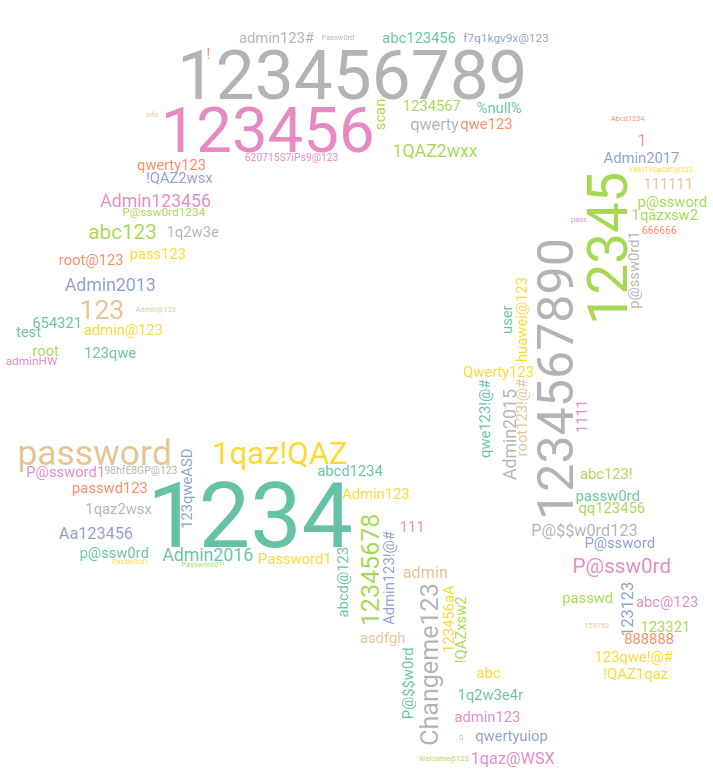
V posledních týdnech jsme na našich honeypotech zaznamenali novou aktivitu útočníků. Mini honeypoty, které může aktivovat každý uživatel Turrisu poskytují zajímavé informace o tom, jaké útoky jsou na router vedeny. Na Turrisu lze aktivovat HTTP, FTP, TELNET, a SMTP mini honeypoty. Všechny zaznamenávají, kromě jiného, jména a hesla, která používá útočník při pokusech o přihlášení. Lze tak identifikovat IP adresy útočníků a nejčastěji používaná jména a hesla.

31.5.2023 v 14:00 Počet komentářů 0
Sdílet na

Filtr

Resetovat vše
Datum Resetovat
Resetovat
Resetovat
Resetovat
Resetovat všechny filtry