Nové gTLD o další krok blíže, český .UNICORN stále ve hře

V pátek ICANN oznámil tradiční schválení dalších žádostí o nové gTLD. Mezi zpracovanými žádostmi se objevila i jediná doména od českého zájemce: .UNICORN. V procesu počátečního hodnocení (Initial Evaluations) pak zbývá posledních dvacet devět žádostí.

Podle výsledků zveřejněných na stránkách ICANNu prošlo počátečním hodnocením celkem 1760 žádostí, 121 zájemců svoji žádost stáhlo a dvě žádosti (.AFRICA a .GCC) nebyly schváleny. Za povšimnutí stojí, že téměř čtvrtina stažených žádostí se uskutečnila v průběhu července a srpna, tedy na téměř samém konci procesu.

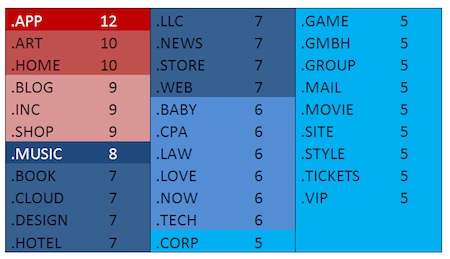
Ani žádosti, které prošly procesem hodnocení, však nemají zatím vyhráno. Více než třetina žádostí totiž obsahuje konflikt s dalšími žadateli – nejvíce zájemců je o doménu .APP, .ART a .HOME (viz. tabulka).


Nejžádanější nové gTLD

Tab_domeny


* Do počtu konfliktů jsou zahrnuty i domény, které jsou stále v hodnocení.

Jediná česká doména .UNICORN se dostala do poměrně malé skupiny žádostí, u které si ICANN vyžádal dodatečné informace, které budou následně postoupeny do tzv. rozšířeného hodnocení (Extended Evaluation). Podle hodnocení zbývá UNICORNu v žádosti upřesnit zejména technické a provozní informace jako je podpora IPv6 či ochrana práv z průmyslového vlastnictví, zejm. majitelů registrovaných ochranných známek.

Při příležitosti (téměř) ukončeného počátečního hodnocení (IE) ICANN zároveň informoval o podpisu dalších 12 smluv se zástupci registrů nových gTLD. Ty se tak zařadí k již stávajícím registrům nových gTLD v IDN: شبكة (arabský výraz pro síť či Internet), онлайн (ruský ekvivalent pro slovo online), сайт (v azbuce webová stránka) a čínský výraz pro hru.

Jiří Průša

1.9.2013 v 15:00 Počet komentářů 0
Sdílet na

Co způsobuje v Evropě největší výpadky?

Co způsobuje největší výpadky v Evropě? Jak dlouho trvá jejich odstranění? Kolik uživatelů postihují? Jsou kybernetické útoky na ústupu nebo naopak? Na tyto a další otázky odpovídá Výroční zpráva o incidentech za rok 2012 Evropské agentury pro síťovou a informační bezpečnost (ENISA – European Network and Information Security Agency). Na základě analýzy 79 závažných incidentů elektronických komunikačních sítí a služeb ze všech 28 států Evropské unie byla vypracována zpráva obsahující statistiky s různými proměnnými, která má pomoci vytvořit obraz největších incidentů na území Evropské unie za rok 2012. Podobný report ENISA již jednou vypracovala, proto bylo v tomto roce možné výsledky porovnat a začít sledovat jejich vývoj.

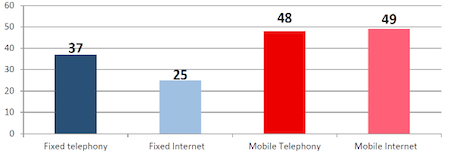
Potvrzením známých trendů je skutečnost, že nejvíce incidentů postihuje mobilní zařízení a mobilní Internet. V důsledku vysoké míry rozšíření mobilních telefonů a mobilního Internetu v Evropě, tak postihuje také nejvíce uživatelů. Každý incident v mobilní síti zasáhne v průměru až 1,8 miliónu uživatelů. To je způsobené mimo jiné faktem, že v Evropě jsou mobilní služby v porovnání s pevným připojením rozšířenější a tak se také mohou stát snadněji „obětí“ větších plošných útoků.

Blogpost_ZD_1

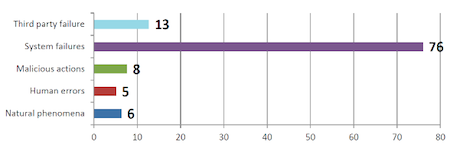
Nejčastějším důvodem incidentu je systémová chyba. Až 76 % incidentů je tak způsobených softwarovou či hardwarovou chybou. Hardwarové chyby se podle statistik vyskytují nejčastěji, až za nimi následují chyby způsobené softwarovou vadou. Zajímavé však je, že incidenty způsobené třetí stranou (např. ztráta energie), které tvořily jenom 13 % případů, odpovídaly za nejvíce ztracených hodin samotných uživatelů.

Blogpost_ZD_2

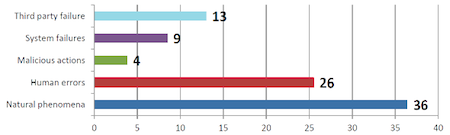
Na jedné straně jsou incidenty, jejichž počet a důsledky můžeme limitovat, na druhé straně jsou však incidenty, kterým dokážeme jenom těžko zabránit. Do této kategorie spadají incidenty spojené s přírodními silami. V jejich případě trvá průměrně až 36 hodin, než dojde k jejich odstranění. Nejenže tento typ incidentu trval v průměru nejdéle, ale také počet ztracených uživatelských hodin se vyšplhal na 20 283, což je hned po již vzpomínaných chybách způsobených třetími stranami nejvíce. Poměrně dlouho také trvala náprava v případě, kdy byl incident způsobený lidským faktorem. Zde se jedná v průměru až o 26 hodin.

Blogpost_ZD_3

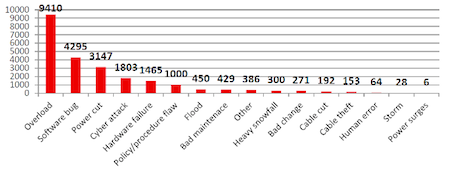
Velice zajímavá fakta se však objevila v souvislosti s kybernetickými útoky. Zatímco v roce 2011 byly jenom za dvěma procenty incidentů, v roce 2012 se tento počet ztrojnásobil. Když si je však porovnáme s incidenty způsobenými například hardwarovými chybami, trvalo jejich odstranění pouze tři hodiny. V případě hardwarových příčin se jednalo až o devět hodin. Kybernetické útoky se však dostávají na top pozice v počtu omezených připojení, kde obsadily tento rok nelichotivou čtvrtou příčku.

Blogpost_ZD_4

Zajímavý pohled je také na konkrétní případy, které se vyskytly v členských státech EU. Samozřejmě jsou tyto případy anonymizované tak, aby nebyla dotčena práva zainteresovaných stran. V jednom z těchto případů dokázal útočník přes DDoS ovlivnit 2,5 miliónů uživatelů Internetu na 1 až 2 hodiny. Jiným příkladem je incident, při němž bývalý zaměstnanec založil oheň na ústředně, která zprostředkovávala DSL připojení k Internetu pro přibližně 10 000 uživatelů. V tomto případě trvalo až 36 hodin, než se připojení obnovilo. V jiném případě aplikoval dodavatel pravidelný softwarový update pro Home Location Register, což je vlastně taková centrální databáze v mobilní síti, která obsahuje informace o každém účastníkovi, který používá mobilní telefon. Bohužel se ukázalo, že tento update byl chybný. Tato chyba pak měla dopad na zhruba polovinu zákazníků a výpadek trval přibližně osm hodin.

Z těchto statistik i individuálních případů vyplývá, že je vhodné být připravený na všechny možné situace. Kromě sledování aktuálních trendů v oblasti bezpečnosti, dobře ošetřené fyzické bezpečnosti, či třeba vhodného testovacího prostředí pro testování nových aplikací a updatů, je potřeba mít také připravené adekvátní krizové plány, které pomohou předejít chaosu v prvních okamžicích po vzniku incidentu. Včasná a správně zvolená reakce na incident může pomoci předejít rozsáhlejším škodám, zkrátka i v této oblasti platí okřídlené úsloví připraveným štěstí přeje.

Zuzana Duračinská

29.8.2013 v 8:35 Počet komentářů 0
Sdílet na

Počet phishingových útoků v doméně .CZ se opět snížil

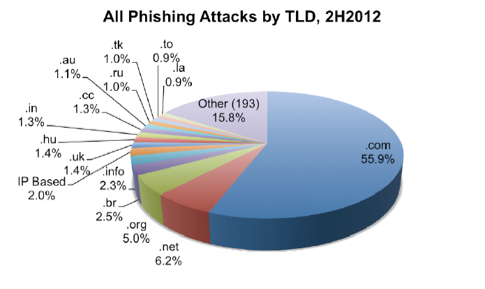
Další zpráva sdružení APWG zabývající se phishingovými útoky přináší výsledky měření za druhé pololetí roku 2012. Vytrvalé monitorování a rychlá reakce na zjištěné phishingové útoky, jimž se věnují oba naše CSIRT týmy (národní CSIRT.CZ, interní CZ.NIC-CSIRT), zdá se odrazují útočníky od zneužívání domény .CZ čím dál více. Zatímco v předchozích dvou pololetích bylo v doméně .CZ 171 (2/2011) a 170 (1/2012) phishingových útoků, v druhém pololetí roku 2012 bylo takových útoků již pouze 135.

Phishing_v_domene_CZ


Nejvíce zneužívané domény prvního řádu

Došlo také k dalšímu snížení ukazatele počtu phishingových útoků na deset tisíc registrovaných doménových jmen v zóně .CZ. V současné chvíli je tento ukazatel rovný číslu jedna, což oproti minulému pololetí představuje zlepšení o jednu desetinu procenta. Opět také poklesl průměrný uptime phishingových stránek v doméně .cz, a to z předchozích 39 hodin a 41 minut na 24 hodin a 56 minut. Podle výzkumů organizací, které se boji s phishingem věnují, mají phishingové stránky největší výtěžnost během prvních 24 hodin. Tedy již se blížíme hranici, při které se útočníkům přestane phishing v naší národní doméně vyplácet. Jediný ukazatel, který se od minule zvýšil, je medián uptimu. Ten stoupl z 13 hodin a 54 minut na 15 hodin a dvě minuty. I tak si ale myslím, že jsme si celkově velice polepšili.

Na závěr bych chtěl proto touto cestou poděkovat všem administrátorům, se kterými naše týmy při řešení útoků spolupracují, za jejich příkladnou spolupráci při odstraňování phishingových stránek na jimi provozovaných serverech.

Pavel Bašta

22.8.2013 v 8:30 Počet komentářů 0
Sdílet na

S ohýbáním rohů v knihách je konec

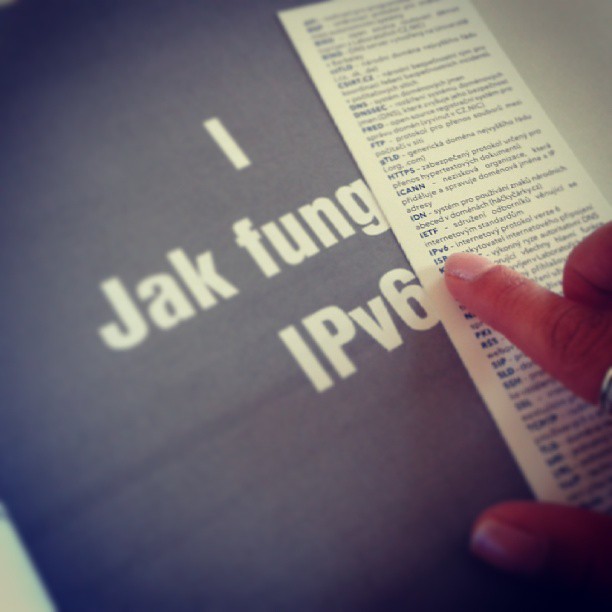
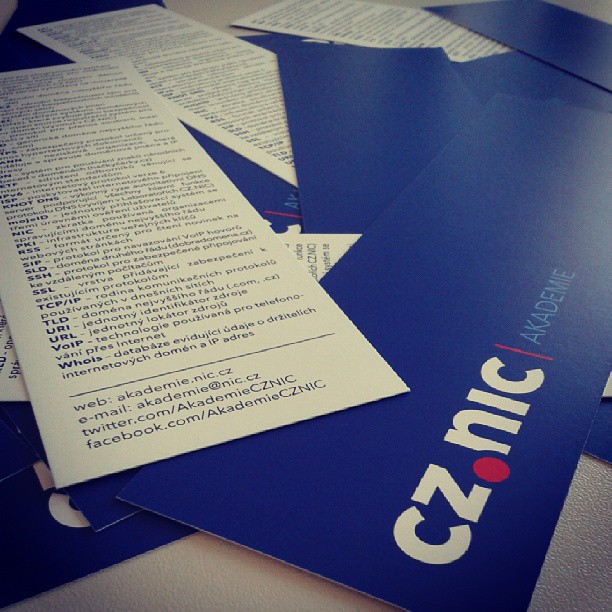
Náš svět je plný zkratek. A o světě IT to platí dvojnásob. Abyste se v tom „doménovo-technologicko-internetovém“ prostředí vyznali, připravili jsme pro vás knižní záložky, na nichž najdete ty nejčastější zkratky s vysvětlením.

zalozka_2

Jen pro ilustraci vybírám například DNS, PKI, VoIP nebo IPv6 (celkem je jich 32). Po pravdě, nevybral jsem tyto zkratky náhodou. Všechny mají něco společného s Akademií CZ.NIC a s nabízenými kurzy. Právě při návštěvě některého z nich můžete tuto záložku získat a s ní i některou knihu Edice CZ.NIC.

zalozka_3

P.S.: Čtenáři elektronických knih mají bohužel smůlu. Elektronické záložky se zatím nekonají.

Igor Kytka

19.8.2013 v 0:00 Počet komentářů 0
Sdílet na

Honeynet: problematické autonomní systémy se příliš nemění

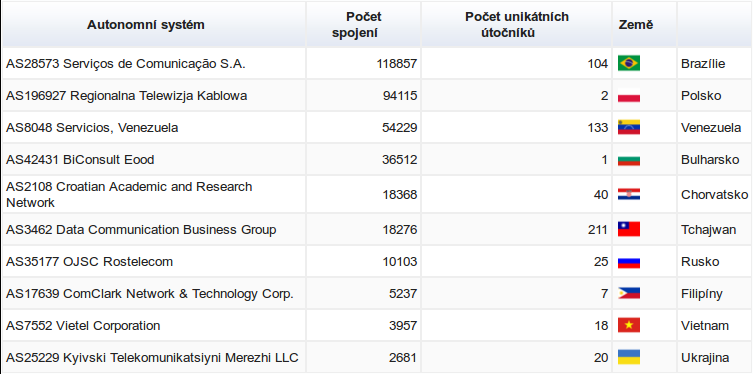
Po půlroční pauze se pojďme opět podívat na statistiky z našeho honeynetu. A začněme rovnou přehledem největších „hříšníků“ – autonomních systémů, z kterých se k nám útočníci od května do konce července připojovali.

Nejčastější útočníci (květen 2013 – červenec 2013)

Nejčastější útočníci (květen 2013 – červenec 2013)

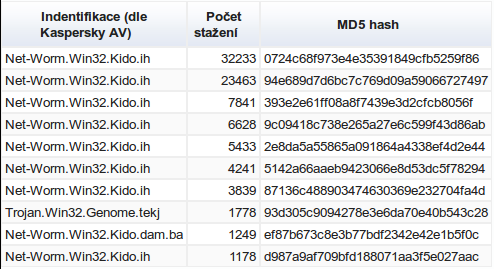
Tentokrát vede brazilská síť AS28573, která od poloviny července intenzivně šířila tento typ viru Conficker a s více než 30 tisíci uploady mu zajistila první místo v další tabulce zachyceného malware. Tato síť už se v minulosti v našich statistikách objevila a není to vůbec překvapivé, protože podle statistik Shadowserver jí aktuálně patří 12. místo (řazeno podle absolutního počtu IP adres šířících vir Conficker). Infikované je celé 1 % jejího adresního prostoru.

Podobně smutná situace je u tchajwanské sítě AS3462, která se v našich statistikách objevuje taky pravidelně a tentokrát skončila na 6. místě (celosvětově jí patří místo sedmé). Za sledované období se snažila rozšířit 93 různých virů.

Ani třetí v pořadí v naší tabulce není výjimkou. Venezuelská síť AS8048 se snažila šířit 42 virů, z toho čtyři se dostaly i do tabulky deseti nejčetnějších. Tato síť je celosvětově na 29. místě.

Naopak jako výjimky se dají označit polská síť AS196927 a bulharská síť AS42431, které si své umístění zasloužily díky jednotlivcům. V případě polské IP trval útok dva týdny, v případě bulharské osm dní. Osobně mě překvapilo umístění chorvatské akademické sítě AS2108, kde útok trvá s menšími přestávkami stále. Podle zkušeností s naším CESNETem bych očekával rychlejší řešení incidentu.

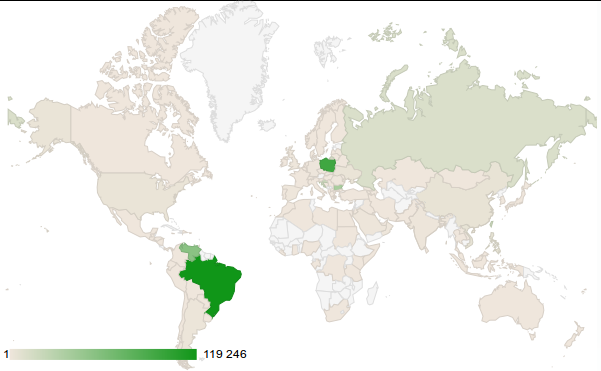
Pro zajímavost ještě znázornění na mapě, kde je výrazně vidět Brazílie s Polskem. Očekávatelné Rusko zdaleka není tak zajímavé.

Zdroje útoků (květen 2013 - červenec 2013)

Zdroje útoků (květen 2013 – červenec 2013)

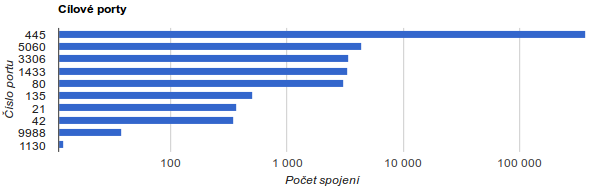
V přehledu portů, na které se útočníci připojovali, vede 445 (SMB protokol), výrazně méně připojení pak směřovalo na porty 5060 (SIP), 3306 (databáze MySQL), 1433 (Microsoft SQL Server) a 80 (HTTP).

Cílové porty (květen 2013 - červenec 2013), horizontální osa má logaritmickou škálu

Cílové porty (květen 2013 – červenec 2013), horizontální osa má logaritmickou škálu

V přehledu zachyceného malwaru vedou různé varianty viru Conficker. Platí, že většinou jednu variantu šíří jeden autonomní systém.

Zachycený malware (květen 2013 - červenec 2013)

Zachycený malware (květen 2013 – červenec 2013)

Na našem webovém honeypotu mě vedle běžných hledání skriptu setup.php pro phpMyAdmin (viz CVE-2010-3055) zaujal dotaz na soubor /phppath/php metodou POST s tělem <?php echo "Content-Type:text/html\r\n\r\n";echo "___2pac\n"; ?>. Jedná se o pokus zneužít zranitelnost CVE-2013-4878 v  Parallels Plesk Panel, která byla zveřejněna 5. června. První útok tohoto typu jsme zachytili v sobotu 8. června, tedy jen o 3 dny později. Ukazuje to, že je důležité neodkládat bezpečnostní aktualizace až po víkendu :-).

Jiří Machálek

13.8.2013 v 7:40 Počet komentářů 0
Sdílet na

K čemu slouží facebookový „like“ scam?

Určitě jste již někdy slyšeli o facebookové hře Farmville. Ale říká vám něco pojem Like-farming? Jedná se o sbírání „lajků“, tedy v podstatě fanoušků, pro konkrétní facebookovou stránku. Vlastně mě k sepsání tohoto blogpostu inspirovala pozvánka, kterou jsem nedávno dostal a která vedla na stránku „Tvůj Rodokmen aneb: Poznej své předky!

rodokmen

Snad ani netřeba zdůrazňovat, že žádný rodokmen nezískáte.

 Podobných podvodných stránek vzniká na Facebooku celá řada. Jejich primárním cílem je nějakým způsobem nalákat uživatele, aby se stali fanouškem stránky a zároveň do ní pozvali své další přátele. Za tímto účelem se používají obvykle dvě taktiky: první něco slibuje (lechtivé video s celebritou, výhru iPhonu, iPadu, změnu vzhledu facebookové stránky, či třeba možnost sledovat, kdo si prohlížel váš facebookový profil), druhá je zastrašující (pokud nesouhlasíte se zpoplatněním využívání Facebooku, pak dejte like). Podobným skupinám je tedy vhodné se vyhnout. Pokud si nejste jisti, můžete využít například stránku facecrooks.com.

Cui bono? To je ta otázka, o kterou zde kráčí. Možná si říkáte, k čemu taková stránka může někomu být? Tak například často bývá podmínkou získání slíbené odměny požadavek na vyplnění nějaké ankety. Za to, že věnujete svůj čas jejímu vyplnění, však dostává zaplaceno majitel stránky, Vy se samozřejmě slíbené odměny, například ve formě růžového facebookového profilu, nedočkáte. Jiný způsob výdělku spočívá ve zobrazování reklamy fanouškům stránek nebo v přímém prodeji takto vybudované stránky dalšímu zájemci.

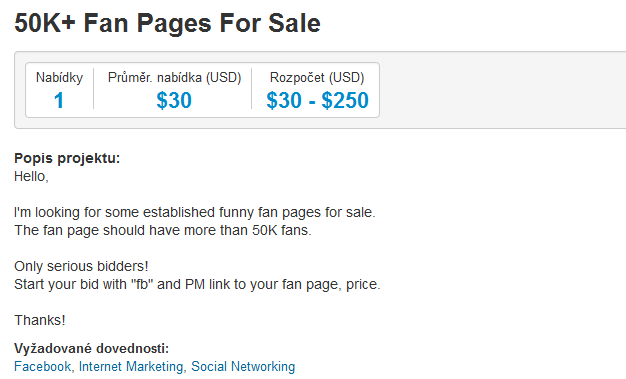
prodej_fan


Poptávka po stránce s více než 50 tisíci fanoušky.

prodej

A nabídka (stránky již byly prodány).

Nejhorší možnou variantou je zneužití takovéto skupiny k šíření malware, například formou odkazu na video, které prostě musíte vidět. Samozřejmě místo videa budete vyzváni ke stažení přehrávače videa. Tento soubor však ve skutečnosti obsahuje malware, který ukradne vaše citlivá data a použije váš účet k dalšímu šíření odkazů na tento malware.

Doufám, že po přečtení tohoto krátkého článku budete při používání Facebooku zase o trochu obezřetnější a že nedáte zbytečně šanci vykukům, kteří vydělávají na lidské naivitě. Tak schválně, každý kdo dá like na tento článek, tomu se na facebookové stránce zpřístupní možnost sledovat soukromou korespondenci ostatních uživatelů.

Pavel Bašta

6.8.2013 v 21:30 Počet komentářů 1
Sdílet na

Zajímavý případ od kolegů z polského CERTu

Polský bezpečnostní tým CERT Polska uveřejnil 31. července na svých stránkách http://www.cert.pl zprávu, ve které jeho členové popisují, proč NASK (správce registru národní domény .pl) ukončil spolupráci s jedním z registrátorů domén .pl, společností Domain Silver, Inc.

Tento registrátor, jehož oficiálním sídlem byly Seychelské ostrovy, zahájil svou činnost v květnu roku 2012. Od té doby začal CERT Polska pozorovat velký nárůst škodlivých domén .pl. Většina těchto domén byla zaregistrována právě u tohoto registrátora.

Ze všech registrovaných domén (641, stav k 9. červenci tohoto roku) byla pouze jedna doména neškodná. Tou byla přímo doména tohoto registrátora – domainsilver.pl.

Z celkového počtu 404 domén, které obsahovaly škodlivý kód, bylo 179 domén pod správou C&C serverů. Domény, které byly pod správou některého z botnetů, také tyto botnety nebo škodlivý kód distribuovaly. Jednalo se například o malware nebo botnet Citadel, Dorkbot, ZeuS Ice IX, Andromeda, RunForestRun nebo ransomware. Bližší informace jsou k dispozici na stránkách polského CERT týmu.

V doméně .CZ jsme sice zatím nenarazili na případ, kdy by se na podobné záležitosti přímo specializoval registrátor (a doufejme, že i díky podmínkám pro přijímání registrátorů ani nenarazíme), ale i u nás se sem tam objeví podobné případy nakažených domén, resp. stránek. Není jich ale zdaleka tolik jako jinde. Možná je za tím náš nástroj MDM (Malicious Domain Manager), který používáme pro čištění zóny .CZ. Od spuštění pilotní verze této aplikace uběhly více než dva roky a počet opravených nebo chcete-li vyčištěných domén za tu dobu překročil počet 5000.

Michal Prokop

2.8.2013 v 14:30 Počet komentářů 0
Sdílet na

Weby sdružení v novém kabátě

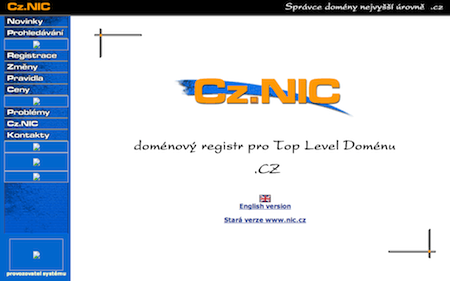
Dosud nejdéle používaný layout webu sdružení CZ.NIC se téměř po šesti letech dočkal faceliftu. Ten dosavadní byl nasazen u příležitosti migrace na nový systém správy domény .CZ v říjnu roku 2007 a s drobnými úpravami plnil svou funkci až do července 2013.

Spuštění redesignovaného webu je zároveň posledním krokem v procesu změny vizuálního stylu sdružení, která byla zahájena loni na podzim spolu s televizní premiérou první série osvětového seriálu „Jak na Internet“.

Kromě hlavního webu www.nic.cz se změna projeví také na všech ostatních webech používajících jednotný vizuální styl sdružení, jako např. labs.nic.cz, edice.nic.cz, www.dnssec.cz, nebo háčkyčárky.cz. Do konce roku 2013 se nového designu dočká také Blog a stránky Akademie CZ.NIC.

Malá exkurze do minulosti

O prvním webdesignu lze v souvislosti s webem www.nic.cz hovořit od poloviny roku 2001.

Obr_1

Roky 2001 – 2004

Tehdy spuštěný web nahradil webové prezentace do té doby kladoucí důraz především na obsahovou stránku (1998, 1999, 2000).

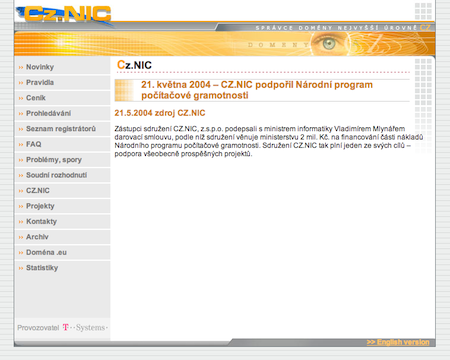
Faceliftu se dočkal o tři roky později v roce 2004.

Obr_2

Roky 2004 – 2006

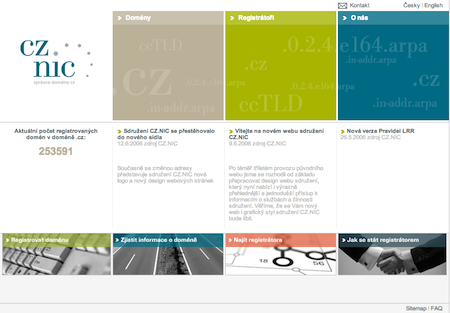
K významnému redesignu došlo v polovině roku 2006, kdy stěhování sídla sdružení z Prahy 6 na Vinohrady doprovázela také změna vizuálního stylu a s ní i spuštění zbrusu nového webu.

Obr_3

Roky 2006 – 2007

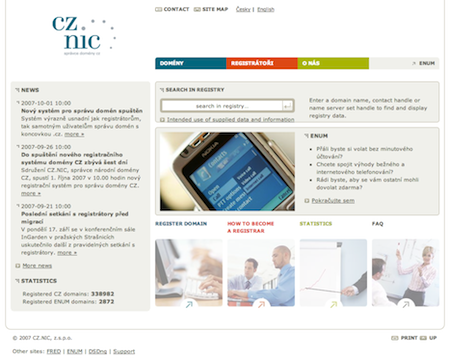
Zatím předposlední a dosud nejdéle používaný layout byl za téměř šest let svého „života“ svědkem celé řady významných momentů v životě sdružení, počínaje úspěšnou migrací na vlastní systém pro správu domén, přes podepsání zóny .cz DNSSEC, spuštění autentizační služby mojeID, až po registraci milionté domény .cz a dvě letošní významná výročí.

Obr_4

Roky 2007 – 2013

Ondřej Písek

31.7.2013 v 5:00 Počet komentářů 8
Sdílet na

CZ.NIC router

V nedávném článku jsme na tomto blogu představili projekt distribuované kybernetické bezpečnosti, na kterém od začátku tohoto roku pracujeme. Hlavní komponentou v navrhovaném systému distribuovaného adaptivního firewallu je speciální domácí router, který monitoruje síťový provoz a je schopen reagovat na potenciální bezpečnostní hrozby, a který vyvíjíme pod kódovým označením „CZ.NIC router“.

V tomto příspěvku si blíže představíme hardware a software navrhovaného zařízení, které by mělo plnit nejen úlohu bezpečnostní, ale mělo by být také plnohodnotným routerem s pokročilými funkcemi.

Operační systém

Pro vývoj operačního systému pro embedded zařízení je dnes možností první volby Linux. Má velmi dobrou podporu existujícího hardware, výbornou síťovou vrstvu, je v této oblasti široce rozšířený a v neposlední řadě je svobodný. Často navíc není třeba implementovat ani zbytek systému na zelené louce, ale je možné najít existující svobodný projekt, který je blízký zamýšlenému využití. To je výhoda svobodného softwaru.

V našem případě bylo hned několik projektů, které byly svým zaměřením blízké našemu záměru. Z nich jsme nakonec vybrali jako základ pro další práci systém OpenWrt. Pro ty z vás, kteří se s ním dosud nesetkali, stručně zmíním, že se jedná o specializovanou Linuxovou distribuci určenou právě pro domácí routery a vyladěnou pro jejich specifické potřeby. Systém tedy obsahuje výbornou podporu pro síťové technologie a je optimalizovaný pro malé paměťové kapacity běžných domácích routerů.

Jako základ vývoje operačního systému pro „CZ.NIC router“ jsme tedy použili OpenWrt, které upravujeme a rozšiřujeme o potřebnou funkcionalitu. V případech, kdy to bude dávat smysl, počítáme s poskytnutím úprav zpět do OpenWrt, aby z nich mohla profitovat jeho poměrně rozsáhlá uživatelská komunita.

Software

Jednou z výhod Linuxu jako jádra pro embedded operační systém je dostupnost velkého množství kompatibilního softwaru. OpenWrt navíc obsahuje balíčkovací systém, který umožňuje velice pohodlně do systému doinstalovat aplikace podle vlastní potřeby. Zároveň je možné si pomocí tohoto systému sestavit základ operačního systému na míru.

V našem případě se jedná např. o použití validujícího DNS resoveru Unbound namísto výchozího DNSMasq nebo výměna minimalistického SSH serveru Dropbear za OpenSSH.

Uživatel si pak může sám doinstalovat např. server pro sdílení souborů v domácí síti nebo třeba bittorrent klienta.

Hardware

Jednou ze zajímavých částí projektu „CZ.NIC router“ je vývoj vlastního hardwaru. K tomuto kroku jsme se odhodlali poté, co jsme prozkoumali na trhu dostupná zařízení a zjistili, že žádné plně nevyhovuje našemu záměru. Pro analýzu síťového provozu v reálném čase je přece jen třeba výkonnější hardware a větší množství paměti, než jen pro běžné routování. Do budoucna navíc počítáme s dalším vývojem softwaru pro bezpečnostní sondu a potřebujeme tedy dostatečnou výkonnostní rezervu.

Zde je krátký výčet důležitých komponent a vlastností navrhovaného systému:

* procesor Freescale P2020 se dvěma jádry architektury PPC taktovaný až na 1.2 GHz
* dedikovaný WAN port (s nezávislým připojením do procesoru)
* 4 LAN porty připojené přes výkonný switch chip
* SO-DIMM slot pro DDR3 paměť (osazený pravděpodobně 2 GB paměti)
* 2 miniPCIe sloty, z nichž jeden bude obsazen výkonnou Wifi kartou kompatibilní s 802.11a/b/g/n
* externí Wifi antény
* flash paměť minimálně 128 MB
* slot na micro SD kartu
* 2x USB 2.0 port

Při návrhu hardwaru jsme se snažili myslet také na jeho možnou rozšiřitelnost. Samozřejmostí tak budou dva USB 2.0 porty pro připojení disků nebo tiskárny. K dispozici bude ale také např. sériový UART výstup přístupný jednoduše přes USB rozhraní a na desce zařízení budou vyvedeny také další sběrnice (GPIO, I2C a SPI) do tzv. pinheaderu, který umožní případné připojení dalších zařízení, podobně jako třeba u platformy Arduino.

Celkově se tedy bude jednat o poměrně slušně vybavené zařízení, které by mělo svým výkonem výrazně předčit cokoli, co je dnes na trhu domácích routerů k dispozici a poskytnout tak dostatek výkonu ke všem potřebným bezpečnostním analýzám.

Co je na něm ale asi nejzajímavější z mého pohledu – bude to plně otevřené řešení, jehož návrh bude zveřejněn pod open source licencí, a které bude moci nést nálepku „Made in Czech Republic“. A takového hardwaru dnes moc nenajdete…

Bedřich Košata
29.7.2013 v 8:30 Počet komentářů 42
Sdílet na

Smějeme se s DNS

Možná by se mohlo zdát, že svět kolem DNS je suchý a plný pouze jedniček a nul. Naštěstí i DNS komunita má svůj specifický humor a cílem tohoto krátkého příspěvku je upozornit na dva zdroje vtipů spojených s DNS.

První studnice humoru je účet @DNS_BORAT na Twitteru; za velký úspěch považujeme to, že se Knot DNS dostal i do hledáčku DNS_Borata:

Mimochodem *_Borat účtů je více: @DEVOPS_BORAT, @Sysadm_Borat nebo @X509_Borat.

Další výborný (obrázkový) blog je DNS Reactions, kde (také neznámý) autor z DNS komunity komentuje DNS pomocí animovaných gifů.

I zde jsme se zjevně stali již součástí popkultury – resp. ten fakt, že ve sdružení pracuje příliš mnoho Ondřejů a velmi často se stává, že si nás cizinci pletou (někdy dostávám pozvánky na schůzky za pět minut, které jsou na druhé straně zeměkoule).

Autor blogu to okomentoval v příspěvku Asking for „Ondrej“ in CZ.NIC, který doplnil tímto obrázkem:

Nakonec bych opět upozornil na sesterský blog DevOps reactions ze života adminů a programátorů.

Ondřej Surý

26.7.2013 v 14:40 Počet komentářů 2
Sdílet na

Filtr

Resetovat vše
Datum Resetovat
Resetovat
Resetovat
Resetovat
Resetovat všechny filtry