Severní Amerika na suchu!

Zhruba před pěti týdny jsem referoval o tom, že zásoba IPv4 adres v regionu Latinské Ameriky klesla pod jeden blok /8, tedy cca 16 miliónů adres. Tento krok ještě neznamenal zavedení speciálního režimu alokací, protože kolegové z Latinské Ameriky usoudili, že jako alokačně pomalejší region si tuto hranici stanoví níže, konkrétně na /9 neboli cca 8 miliónů adres. Toto lze očekávat v několika nejbližších týdnech. Včera byla dosažena kritická meta v regionu Severní Ameriky. ARIN ohlásil, že už má méně než /8 a také spustil speciální režim alokací.

Dlužno podotknout, že oba americké regiony zvolily pro tuto fázi odlišnou filosofii než my Evropané či kolegové z Asie-Pacifiku. V Americe se v této fázi přidělují dál poměrně velké kusy adresního prostoru, akorát se zpřísnily podmínky pro přidělování a každou vetší alokaci musí schválit více lidí než tomu bylo dříve. To fakticky znamená, že v těchto regionech může dojít k úplnému vyčerpání adresního prostoru, čemuž evropská a asijská pravidla v podstatě zabraňují.

24.4.2014 v 10:50 Počet komentářů 1
Sdílet na

mojeID pomáhá s komunikací v městech a obcích

Je to již téměř rok od chvíle, kdy bylo mojeID nasazeno na prvních internetových stránkách měst a obcí. Prvními vlaštovkami byly Hořice v Podkrkonoší a Rožmitál pod Třemšínem. Dnes mojeID využívá téměř sedm desítek měst a obcí, mezi nimi nově například Horšovský Týn, Mariánské Lázně nebo město Luže.

Na portálech samospráv je mojeID využíváno pro přihlášení a následně pro některé služby, jako jsou diskusní fórum, ověřená anketa, „referendum“ nebo kontaktní formulář. Již brzy bude možné zde tuto službu využít také pro zadávání inzerce.

22.4.2014 v 8:20 Počet komentářů 2
Sdílet na

Bezpečnostní incident v číslech: napadení známé webové stránky

Včera jsme zaznamenali napadení serveru nevyhazujto.cz. Útočník, jak bývá v těchto případech obvyklé, použil úmyslně nečitelný javascript kód, který po dekódování přidával do stránky tento kód:

<script type="text/javascript">
var now = new Date().getTime();
if (now%7 == 0) {
window.location = "http://bit.ly/1glIErF";
}
</script>

Smysl je jednoduchý: v jednom ze sedmi případů přesměrovat uživatele na adresu https://bitly.com/1glIErF. Z této adresy je pak uživatel přesměrován řetězcem dalších webů, které můžou konečný cíl měnit. V jednom případě jsem skončil na bearshare.com, v druhém na torchbrowser.com s nabídkou ke stažení jejich programů (a téměř určitě bude cílů více). Kdo by za nimi hledal malware, tak bude možná překvapen, alespoň Virustotal je tak nehlásí. Monetizace v tomto případě útočníkovi plyne z affiliate programů daných webů, protože součástí odkazu je i jednoznačný identifikátor, který má útočník zaregistrovaný a sbírá přes něj provize z provedených instalací, uskutečněných nákupů apod.

16.4.2014 v 9:00 Počet komentářů 5
Sdílet na

FRED dobývá Balkán

Poté, co na začátku loňského roku spustila produkční provoz našeho doménového registračního systému FRED pro svoji vlastní národní doménu po několika letech příprav Albánie, se totéž zhruba před měsícem opakovalo u další balkánské země a to u sousední Makedonie. A vzhledem k tomu, že během loňského roku projevili vážný zájem o tento námi vyvinutý software také Srbové, dá se směle říct, že oblast Balkánu se stává pro FREDa druhým domovem. Nebylo by pěkné, kdyby se jednotícím prvkem těchto několika v minulosti tolikrát soupeřících národů stal český systém ;)?

15.4.2014 v 10:00 Počet komentářů 1
Sdílet na

Internet a Technologie 14: konference bude dvoudenní

Před časem jsme na našich hlavních stránkách poprvé informovali o dalším ročníku konference Internet a Technologie 14. Dnes se k této zprávě vracíme, abychom něco přidali a upravili zároveň.

Původně jsme letos chtěli udělat konferenci jednodenní. Protože se nám ale program doslova rozrostl pod rukama a my chceme představit vše, co se nám sešlo, uděláme z jednodenní akce akci dvoudenní. 22. května na vás budou čekat tradiční přednáškové bloky, které zakončí „networking“ nad sklenicemi s produkcí Pivovarů Staropramen. Den na to potom přijdou na řadu dva bloky přednášek a za nimi čtyři aktuální workshopy.

14.4.2014 v 8:30 Počet komentářů 2
Sdílet na

Jak Heartbleed poukázal na slabiny certifikačních autorit

Nejspíše jste zaznamenali objevenou zranitelnost v OpenSSL nazvanou Heartbleed, která může vést nejen k odcizení privátních klíčů z SSL certifikátů. Pro odstranění tohoto problému je potřeba aktualizovat knihovnu OpenSSL a vyměnit klíče a certifikáty. Samotná aktualizace není dostatečná, neboť tato chyba byla v dotčené knihovně dva roky a není způsob jak zjistit, zda došlo k odcizení klíčů. Proto je nutno přistupovat ke všem serverům se zranitelnou knihovnou jako ke kompromitovaným.

14.4.2014 v 8:00 Počet komentářů 12
Sdílet na

Následky krádeže hesla – případová studie

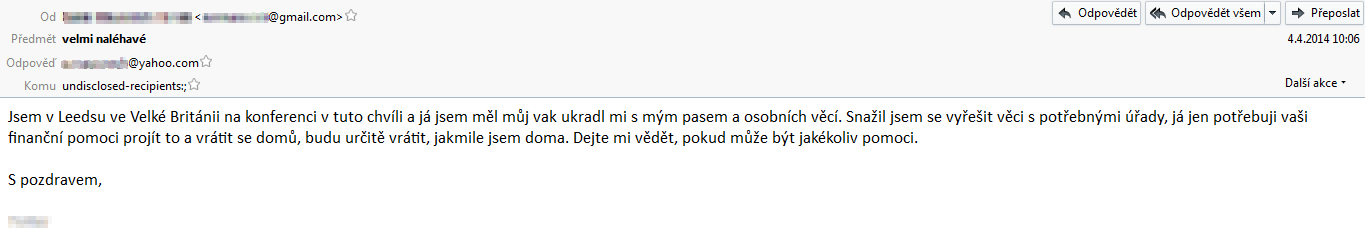
Měli jsme možnost se zblízka seznámit s jedním případem zneužití ukradených přístupových údajů k e-mailové schránce služby Gmail.com. Přišlo nám důležité ukázat uživatelům, k čemu může být zneužit jejich e-mailový účet při ztrátě údajů, jak může být zneužita přirozená lidská snaha pomáhat a na jaké kroky by neměli zapomenout, pokud už se jim něco podobného stane, či ještě lépe, jak být aspoň částečně připraveni.

V pátek 4. dubna se na nás obrátila uživatelka e-mailové schránky umístěné na službě Gmail.com s tím, že všem jejím kontaktům, které měla na této službě, chodí následující zpráva a to jak v českém, tak i v anglickém jazyce.

Blog_1

10.4.2014 v 8:30 Počet komentářů 2
Sdílet na

Bind 9: Nerušte mi moje kruhy

Ač již Česká republika nedrží primát v absolutním počtu DNSSEC podepsaných domén, tak stále je necelých 410 tisíc podepsaných domén úctyhodné číslo. S tím, jak narůstá počet zabezpečených domén, ale také vzrůstá počet poskytovatelů připojení, kteří na svých DNS resolverech ověřují DNSSEC. Je tedy normální, že se také občas přijde na nějaký implementační zádrhel. Jelikož jsme na jedno takové škobrtnutí narazili již podruhé, tak jej na následujících řádkách popíšu, společně s dobrou zprávou, že oprava je již na cestě.

Představte si docela běžnou situaci, kdy máte na DNS serveru nějaké podepsané domény, a z nenadání vám vaši zákazníci hlásí, že se v síti poskytovatele ABCXYZ, který používá na svých resolverech Bind 9, jejich (nebo vaši) uživatelé nemohou dostat na stránky. Pečlivě prozkoumáte DNSSEC a bohužel neobjevíte žádnou závadu. A ani nemůžete, protože celý problém tkví v tom, že Bind 9 obsahuje kontrolní mechanismus, který za specifických podmínek označí autoritativní DNS server jako neschopný komunikovat pomocí rozšíření EDNS0. Naneštěstí je EDNS0 nutnou podmínkou pro fungování DNSSECu a výsledkem celé této akce je, že takový resolver najednou není schopen ověřovat DNSSEC podepsané domény běžící na tomto DNS serveru.

Zrada ovšem spočívá v tom, že k nastavení příznaku není-schopen-EDNS0 stačí, aby v úplně libovolné doméně, kterou máte na serveru, někdo vytvořil úplně jednoduchou CNAME smyčku (circular CNAME).

Záznam pak bude vypadat takto:

maly.kasuar.cz. IN CNAME maly.kasuar.cz.

Pokud pak koncový uživatel položí neopravenému resolveru dotaz na maly.kasuar.cz, tak je problém na světě.

4.4.2014 v 10:20 Počet komentářů 0
Sdílet na

Knot DNS na OpenWRT

Projekt autoritativního serveru Knot DNS již není třeba představovat. Stojí však za zmínku, že lze server rovněž provozovat i v prostředí OpenWRT, a tedy i na routeru Turris. Dnes si tu popíšeme jak na to.

Ačkoli balíček Knota nebyl dosud začleněn do repozitáře OpenWRT, můžeme si ze stránek projektu stáhnout port balíčku, pomocí kterého si již snadno sestavíme binánární balíček pro naši konkrétní architekturu.

V našem příkladu budeme předpokládat, že pracujeme s OpenWRT verze 12.09. Některé starší verze jsou rovněž podporované. V případě hlavní vývojové větve je průběh ještě jednodušší, neboť potřebná závislost, knihovna liburcu, je v ní již začleněna.

Začneme stažením prostředí Buildroot:
git clone --depth 1 git://git.openwrt.org/12.09/openwrt.git

Jak již bylo zmíněno, OpenWRT 12.09 neobsahuje balíček knihovny liburcu. Proto si ho vypůjčíme z vývojové větve:
git clone --depth 1 git://git.openwrt.org/packages.git
cp -a ./packages/libs/liburcu ./openwrt/package/


Nyní už jen zbývá samotný port Knot DNS verze 1.4.4:
wget https://www.knot-dns.cz/static/download/knot-1.4.4-owrt.tar.gz
tar -xzf knot-1.4.4-owrt.tar.gz
cp -a ./knot ./openwrt/package/


Nastavení překladu provedeme následující sekvencí příkazů:
cd openwrt
make defconfig
make prereq
make menuconfig


V konfigurátoru nastavíme požadovanou platformu (např. ar71xx):
Target System>ar71xx
a zaškrtneme balíček serveru:
Network>IP Addresses and Names>knot
Dále můžeme zaškrtnout pomocné utility (kdig, khost, knsupdate a knsec3hash):
Network>IP Addresses and Names>knot-utils
A pokud si chceme ověřit, že Knot bude pracovat správně na naší platformě, zvolíme i sadu základních testů:
Network>IP Addresses and Names>knot-tests

Následuje překlad potřebných utilit a našich balíčků:
make tools/install
make toolchain/install
make package/knot/compile


Po několika desítkách minut se můžeme tešit na balíčky:
./bin/ar71xx/packages/knot_1.4.4-1_ar71xx.ipk
./bin/ar71xx/packages/knot-utils_1.4.4-1_ar71xx.ipk
./bin/ar71xx/packages/knot-tests_1.4.4-1_ar71xx.ipk
./bin/ar71xx/packages/liburcu_0.7.6-1_ar71xx.ipk


Předchozí soubory nakopírujeme na cílové zařízení (scp) a připojíme se na terminál (ssh).

Následuje instalace:
opkg install liburcu_0.7.6-1_ar71xx.ipk
opkg install knot_1.4.4-1_ar71xx.ipk
opkg install knot-utils_1.4.4-1_ar71xx.ipk
opkg install knot-tests_1.4.4-1_ar71xx.ipk


Základní testy spustíme:
cd /usr/share/knot/tests
./runtests -l TESTS -b /tmp

3.4.2014 v 15:10 Počet komentářů 3
Sdílet na

ICANN zveřejnil jména nových TLD, jsou mezi nimi minimálně dvě překvapení

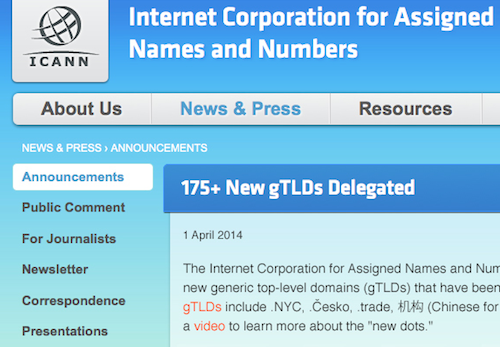
Celosvětový správce Internetu, organizace ICANN, dnes vydal další zprávu se jmény nových delegovaných generických domén nejvyšší úrovně (new gTLDs). Toto celkem běžné oznámení ICANNu přináší minimálně dvě překvapení.

dotCesko_mala

Zajímavé jistě je, že se až nyní dostalo na jednu z domén, o nichž se v souvislosti s tímto rozšiřovacím procesem mluví prakticky od začátku. Zástupci města New York byli společně s reprezentanty Paříže a Berlína jedněmi z nejhlasitějších zastánců vzniku nových gTLDs. Že byla až teď delegována doména tohoto favorita, může vyvolat snad jen hlasité zvolání – KONEČNĚ!

1.4.2014 v 8:40 Počet komentářů 1
Sdílet na

Filtr

Resetovat vše
Datum Resetovat
Resetovat
Resetovat
Resetovat
Resetovat všechny filtry