Nová podoba statistik CZ.NIC

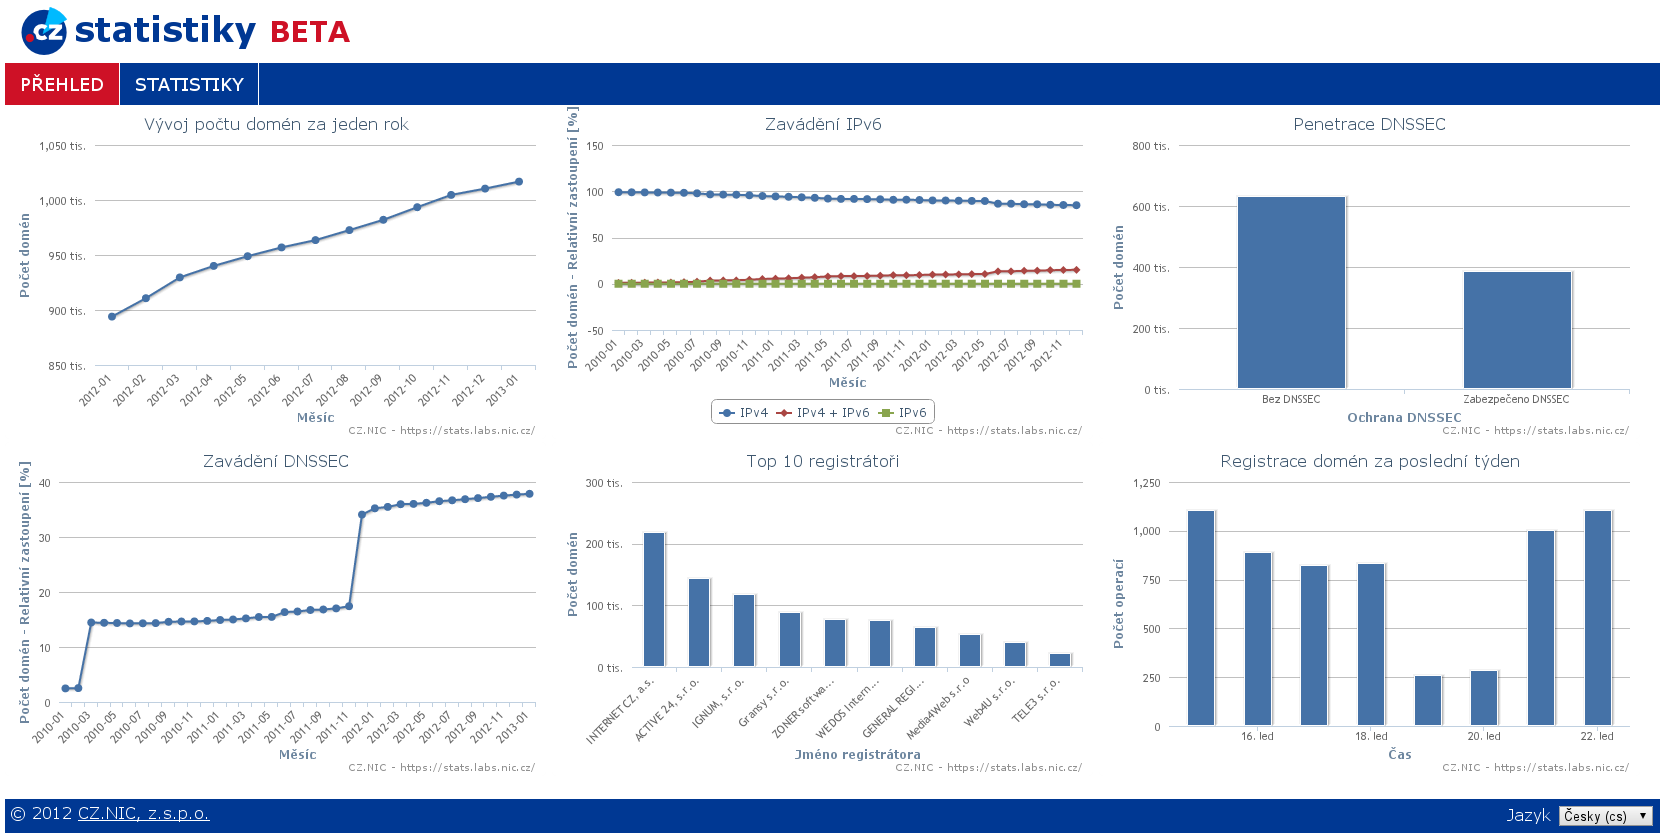
Již loni na podzim jsme v rámci konference IT 12 oznámili vytvoření nového portálu pro sjednocené statistiky sdružení CZ.NIC. V minulém týdnu se stránky dočkaly nového kabátu v podobě nového způsobu vykreslování grafů. O to se nyní stará nová javascriptová knihovna OGRA, která vznikla v Laboratořích CZ.NIC a byla zveřejněna k volnému použití v rámci open source licence.

Knihovna umožňuje snadné vkládání dynamických grafů do stránky za použití grafických knihoven třetích stran. Její hlavní výhodou je jednotný formát dat, který umí knihovna přeložit pro potřeby každé podporované knihovny a umožňuje tak přepínání grafických knihoven bez nutnosti změny formátu vstupních dat. Více informací a praktické ukázky naleznete na stránkách projektu.

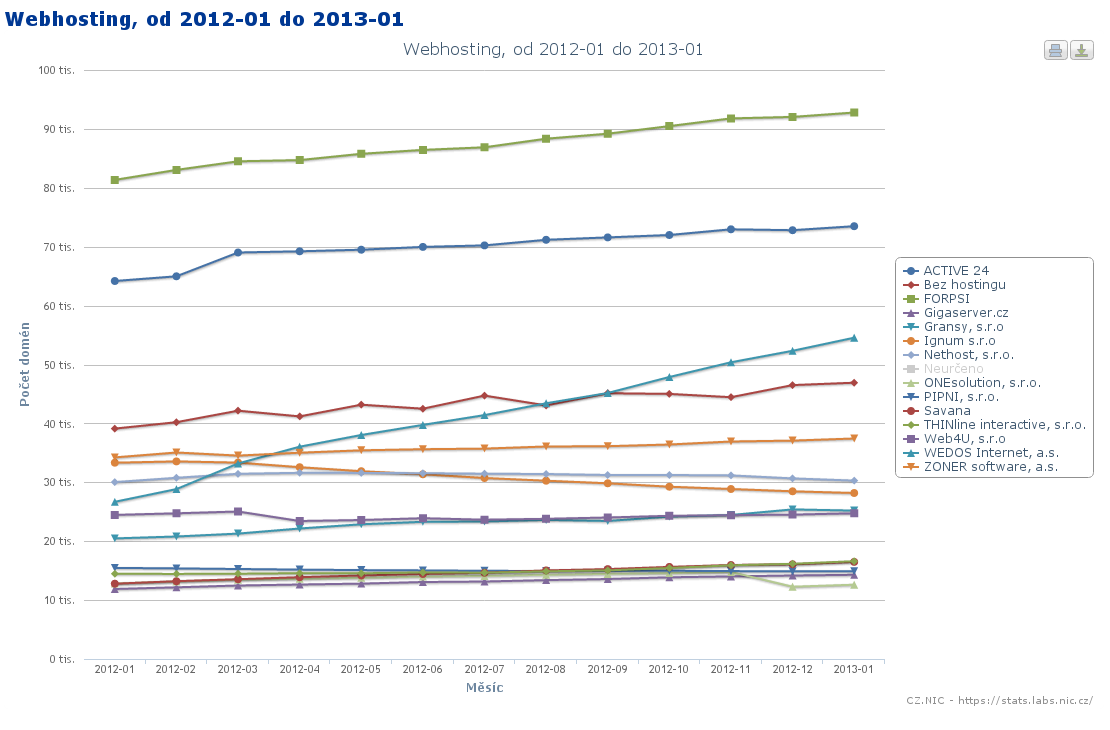
Blog_statistiky

Pro novou podobu webu statistik jsme zvolili knihovnu Highcharts, kterou jsme již dříve pro některé statistiky používali. Díky této knihovně je nyní možné např. vypínat kliknutím na legendu jednotlivé série hodnot nebo si nechat vygenerovat obrázek či PDF právě zobrazeného grafu.

Blog_statistiky_2

Věříme, že nový vzhled statistik se vám bude líbit a pomůže vám v lepší orientaci v publikovaných datech. Zároveň uvítáme připomínky k naší nové knihovně OGRA.

Jan Danihelka

4.2.2013 v 9:25 Počet komentářů 0
Sdílet na

Datovka a verze Androidu

Jsou tomu již téměř dva měsíce co Datovku pro desktop a iDatovku doplnila Datovka pro Android. Jak si stojí, jak je to s podporou verzí Androidu a co jako vývojář očekávat po publikování aktualizace aplikace na Google Play? Na to se podíváme v tomto blogpostu.

Verze Androidu na trhu

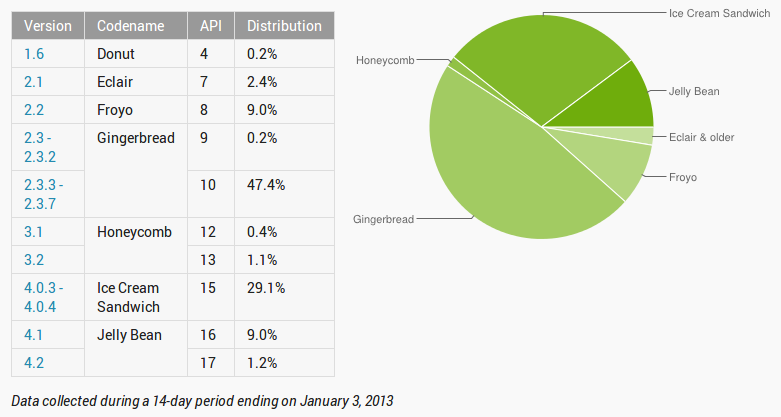
Android je tu s námi přibližně 4,5 roku a během této doby bylo vydáno poměrně velké množství jeho verzí. Ty nejsou z pohledu vývojáře ani tak podstatné jako verze API, se kterou byla daná verze Androidu sestavena. Jednotlivé verze API se mezi sebou liší zejména podporou nových funkcí systému a bohužel občas i jinými chybami, které vývojář musí ošetřit. V praxi to znamená, že se vývojář musí na počátku rozhodnout, pro jaké rozpětí verzí API bude svou aplikaci psát. Zahrnout dnes do podpory například API verze 4 (což odpovídá Androidu 1.6 Donut) by sice mohlo přinést několik uživatelů navíc, ale komplikace, které bychom si tímto krokem do kódu a vývoje celé aplikace zanesli, za to ve většině případů nestojí. Dobrým pomocníkem v tomto rozhodování jsou grafy obsazení trhu, které Google poskytuje.
Obsazeni_trhu

Obsazení trhu

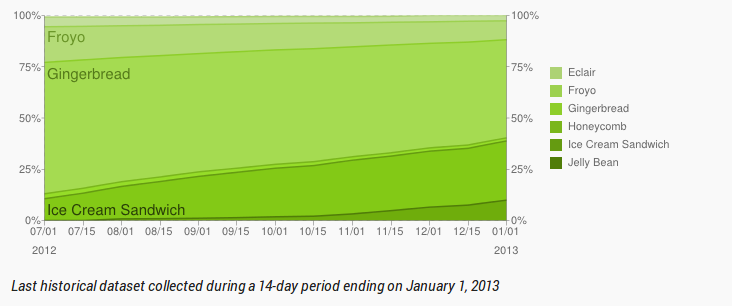
Obsazeni_trhu_vyvoj

Obsazení trhu, vývoj

Z prvního grafu je patrné, že majoritní podíl, téměř 50 procent, obsazuje API verze 10, které odpovídá Androidu 2.3 Gingerbread. Přestože je tato verze již téměř 2 roky stará, její ústup z trhu je, jak vidno z druhého grafu, pozvolný a proto bude určitě vhodné s touto verzí při vývoji nové aplikace ještě nějaký čas počítat.

Verze Androidu u uživatelů Datovky

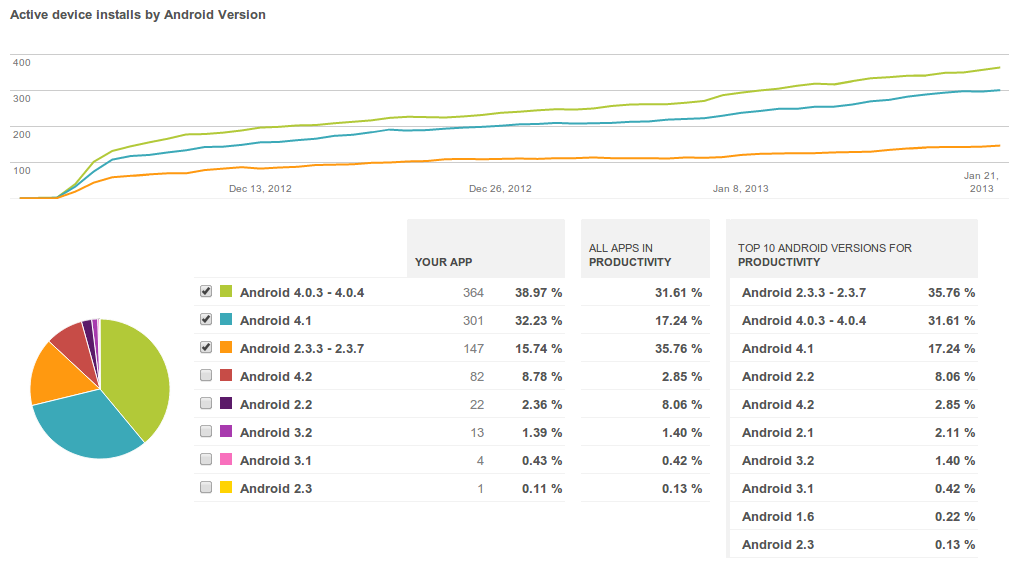
Výše zmíněným rozložením jsme se řídili i při vývoji Datovky pro Android a rozhodli se podporovat pouze API verze 8 (Android 2.2 Froyo) a novější. Při pohledu na další graf, který již ukazuje zastoupení verzí Androidu pro naši aplikaci, je evidentní, že naše rozhodnutí bylo více než velkorysé. Datovka na Androidu 2.2 je na pouhých 22 zařízeních (což je něco málo přes 2 %) a dokonce ani Android 2.3 nemá na počtu instalací příliš velký podíl. Sečteme-li počty instalací na Androidu verze 4.x, zjistíme, že tato skupina zaujímá téměř 80 % procent všech instalací, což rozhodně nekoresponduje s předchozími grafy obsazení trhu ani s obecným zastoupením verzí v dané skupině aplikací. Navíc si lze všimnout, že se zvětšujícím se počtem instalací roste zejména podíl právě Androidu 4.x.
Verze_Androidu_Datovka

Vývoj verze Datovky pro Android

Domníváme se, že toto netypické rozložení verzí Androidu je dáno především specifickým obecenstvem aplikace, protože mezi uživatele datových schránek patří především manažeři, podnikatelé a další uživatelé z vyšších příjmových skupin. To je koneckonců zřejmé i z nejpoužívanějších zařízení, kde vede high-end telefon Samsung Galaxy S III.

Šíření aktualizací v Google Play

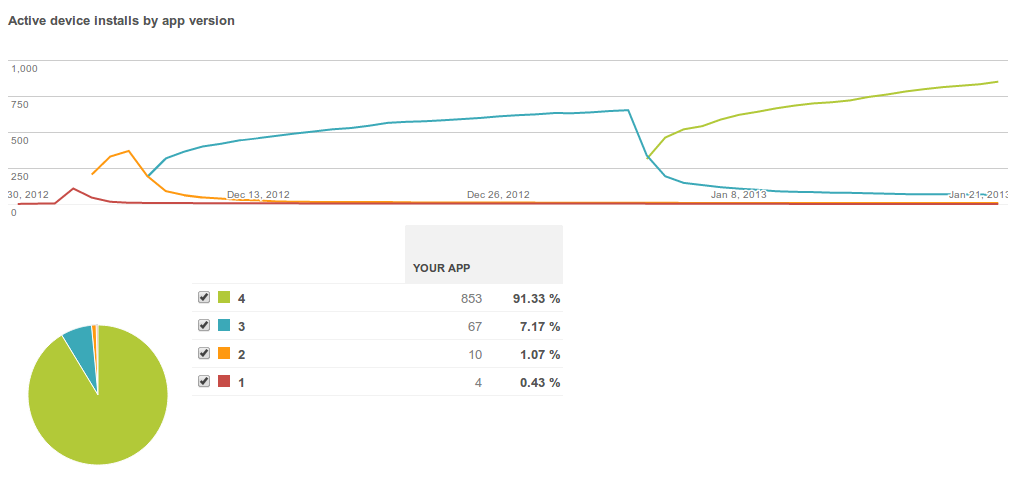
V ideálním světě by se aktualizace šířily lusknutím prstu a v té samé vteřině by byly všechny staré verze a tím i chyby nás vývojářů zapomenuty. Bohužel takto to minimálně v případě Androidu nechodí. Jak vidno z posledního grafu, Datovka byla uveřejněna na Google Play 30. listopadu 2012, tisková zpráva vyšla až o dva dny později, ale přesto si ji v tomto mezičase nainstalovalo 7 uživatelů. Následoval raketový start a další den již Developer Console hlásila 111 uživatelů. S nimi přišly první nahlášené chyby a první opravené vydání. To mělo následující den nainstalováno 208 uživatelů, 48 stále čekalo na doručení aktualizace. Podíl verze 1 se další dny dále snižoval, ale přesto i po 2 měsících a 3 vydaných aktualizacích Developer Console stále eviduje 4 uživatele s verzí 1.

Dále jde z grafu odvodit, že s rostoucím počtem instalací a uveřejněných verzí klesá rychlost šíření nové verze. Druhé verzi Datovky trvalo 2 dny, než se rozšířila na více než 90 % všech zařízení, v případě verze 3 to bylo 6 dní a poslední uveřejněné verzi číslo 4 zabralo dosažení stejného cíle již 15 dní.
Vyvoj_verze_Datovka

Vývoj Datovky

V každém případě počty stažení i hodnocení aplikace uživateli ukazují, že si Datovka pro Android své příznivce v české internetové komunitě našla. Na vylepšování této aplikace samozřejmě budeme dále pracovat a o nových verzích vás budeme informovat na stránkách Laboratoří CZ.NIC. Stejně tak budeme rádi, pokud se vy ozvete nám a dáte nám vědět o případných problémech s aplikací nebo vašich nápadech na její vylepšení.

Martin Strbačka
28.1.2013 v 9:30 Počet komentářů 2
Sdílet na

Laboratoře CZ.NIC včera, dnes a zítra

Konec roku bývá často využíván k bilancování a začátek nového roku je zase dobrou příležitostí k prognózám, předsevzetím a plánování věcí příštích. Protože jsme si nechali ohlédnutí na konci roku v návalu práce utéct, dovolím si v tomto příspěvku spojit oba pohledy dohromady a krátce popsat historii, současnost a blízkou budoucnost Laboratoří CZ.NIC.

Zárodek Laboratoří CZ.NIC vznikl v průběhu roku 2008 oddělením od produkční části CZ.NIC. Cílem nových laboratoří byla práce na projektech bez přímé vazby na registr domén a s ním spojený vývoj a infrastrukturu.

Během roku 2009 a 2010 se počet členů laboratoří pomalu zvyšoval, což vyvrcholilo vytvořením nové pobočky v Brně. Zároveň s růstem počtu zaměstnanců se zvyšovalo i množství realizovaných projektů – např. v roce 2009 převzaly laboratoře vývoj routovacího démona BIRD a vznikly projekty DNSSEC hardware tester, DNSSEC validátor pro Firefox, dsgui alias Datovka; v roce 2010 přibyly ZFO Editor, iDatovka a první interní verze Knot DNS.

V letech 2011 a 2012 pak již počet zaměstnanců laboratoří stagnoval a docházelo spíše k přirozené obměně osazenstva. I přesto se ale růst počtu projektů nezastavil, spíše naopak – v roce 2011 přibyla první ostrá verze Knot DNS, IPv6 widget, DNSSEC validátor pro Chrome a spolupráce na BIND 10; v roce 2012 pak např. KATR, DNSSEC Validátor pro IE, Malicious Domain Manager, nové statistiky CZ.NIC a Datovka pro Android.

V roce 2013 nechceme za dosavadním vývojem zaostat a kromě rozvoje a údržby stávajících projektů startujeme hned dva nové velké projekty v oblasti internetové bezpečnosti a interaktivního vzdělávání. S tím je samozřejmě spojená i další nutná expanze laboratoří, a to jak v našich současných pobočkách v Praze a Brně, tak v nejbližších měsících také v nové pobočce v Plzni.

Pokud byste tedy měli zájem podílet se na vývoji inovativních projektů v renomované společnosti, jejichž výstupem je v naprosté většině případů otevřený software, dejte nám vědět. Seznam otevřených pozic a kontakt na nás najdete na našich stránkách v sekci kariéra.

Věřím, že i v případě, že mezi zájemce o práci na našich projektech nepatříte, zaujmou vás alespoň jejich výsledky. Určitě je na co se těšit.

Bedřich Košata

17.1.2013 v 9:20 Počet komentářů 0
Sdílet na

Přístup k systému Request Tracker z Pythonu

Závěrem loňského roku Laboratoře CZ.NIC vydaly první verzi modulu python-rt. Ten umožňuje přistupovat z Pythonu k API systému pro správu požadavků Request Tracker. Původně byl tento modul vyvinut v rámci projektu MDM, nakonec je ovšem použitelný i samostatně. Podrobnosti o modulu naleznete na stránce projektu a v jeho dokumentaci.

Co vlastně je Request Tracker a kde se podobné systémy uplatní? Jedná se o webové aplikace, které přehledně evidují požadavky (typicky nahlášené e-mailem) a umožňují skupině lidí spolupracovat na jejich řešení. Běžně takové tyto systémy používají například oddělení zákaznické podpory. Veřejně dostupné demo systému Request Tracker si můžete vyzkoušet zde. A právě na něm si ukážeme, jak se modul používá.

  1. Na testování si vytvoříme nové virtuální prostředí v adresáři env-rt, přesuneme se do něj a aktivujeme jej:
    $ virtualenv env-rt
    $ cd env-rt
    $ source bin/activate
  2. Nainstalujeme modul rt:
    (env-rt)$ pip install rt
  3. Spustíme Python v interaktivním režimu:
    (env-rt)$ python
  4. Importujeme modul rt a vytvoříme instanci jeho třídy rt (tři parametry: adresa REST API systému Request Tracker., uživatelské jméno, heslo):
    >>> import rt
    >>> tracker = rt.Rt('http://rt.easter-eggs.org/demos/stable/REST/1.0',
    ... 'mike.bar', 'mike.bar')
  5. Přihlásíme se do systému a vyhledáme všechny vlastníky požadavků ve frontě Helpdesk:
    >>> tracker.login()
    True
    >>> set(map(lambda x: x['Owner'], tracker.search(Queue="Helpdesk")))
    set([u'admin', u'john.foo', u'Nobody', u'mike.bar'])
  6. Dále například můžeme vytvořit nový požadavek:
    >>> tracker.create_ticket(Queue='Helpdesk',
    ... Subject='Coffee (important)', Text='Help I ran out of coffee!')
    113
  7. Vrácené číslo je ID požadavku, které můžeme využít pokud chceme například požadavek editovat:
    >>> tracker.edit_ticket(113, Requestors='addicted@example.com')
    True
  8. Důležitá je také možnost na požadavky reagovat:
    >>> tracker.reply(113, text='Do you know Starbucks?')
    True
  9. Na konci se odhlásíme:
    >>> tracker.logout()
    True

Pokud se rozhodnete modul používat, budeme rádi za vaši zpětnou vazbu.

Jiří Machálek

16.1.2013 v 9:40 Počet komentářů 1
Sdílet na

Trochu starší (ale o to zajímavější) novinky v mojeID

Před koncem roku jsme ještě stihli nasadit novou verzi mojeID. Protože jsme nechtěli, aby informace k tomuto releasu zapadly, vracíme se k nim až teď, po svátcích. Nová verze přináší uživatelům dvě zajímavé možnosti. První vylepšení souvisí se skrýváním adresy ve vyhledávací službě Whois. Druhou změnu představuje další přihlašovací metoda, kterou je použití jednorázového hesla (OTP – One-Time Password).

Skrývání adresy držitelů domén ve službě Whois není úplnou novinkou, ovšem dosud bylo spojeno pouze s fyzicky ověřenými (validovanými) mojeID účty. Podle plánu jsme již před časem začali pracovat na tom, aby tuto výhodu mohli co nejdříve využít i ti, kteří mají své údaje ověřené na úrovni potvrzené poštovní adresy. Současně s tím jsme přidali možnost ověření údajů a skrývání adresy jako vlastnost registru domén; toto řešení je určené pro držitele domén, kteří preferují možnost spravovat si své kontaktní údaje přes registrátora. Musí ale samozřejmě absolvovat tradiční ověřovací kolečko, stejně jako při založení mojeID účtu.

mojeID pro nás nepředstavuje pouze zjednodušené přihlašování, ale také vyšší míru zabezpečení. Proto již od začátku nabízíme dvě varianty přihlašovacích metod (heslo, osobní certifikát). K nim nyní přibyla další metoda, kterou je přihlašování přes jednorázové heslo (One-Time Password – OTP). Pro využití OTP je třeba, aby měl uživatel chytrý telefon s nainstalovanou aplikací (například Google Authenticator). Po nastavení telefonu (postup je uveden v nastavení mojeID) musí uživatel zvolit přihlašovací metodu „Jednorázové heslo“. Poté už jen do přihlašovacího formuláře zadá existující heslo a jednorázový kód, který vygeneruje aplikace v jeho chytrém telefonu.

Víme, že se nejedná o převratné změny, ale věříme, že si nové možnosti služby mojeID své příznivce najdou.

Na závěr bych rád upozornil na to, že přes mojeID se můžete dostat do klientských sekcí řady registrátorů domén .CZ (Active24, IGNUM, ZONER Software, INTERNET CZ, Web4U, AERO Trip PRO, ASPone, GENERAL REGISTRY, Gransy, ONE.CZ, NEW MEDIA GROUP, KRAXNET, Stable.cz, TELE3 a 1X). Od prosince potom tuto službu najdete také například na portálech Hafíci.cz, SpěcháTo.cz, Kniha.cz, Capsa.cz nebo 1188.cz. K těmto a dalším službám se může aktuálně přihlásit více než 160 tisíc držitelů mojeID účtů.

Vilém Sládek

14.1.2013 v 10:15 Počet komentářů 7
Sdílet na

IPv6 a DNSSEC pomohou vybrat nejlepší weby měst a obcí

Mezi zástupci měst a obcí oblíbená soutěž „Zlatý Erb“, která hodnotí nejlepší internetové stránky českých měst a obcí, letos vstupuje již do 15. ročníku. Jubilejní ročník je doprovázen rovněž jednou významnou novinkou a to novým kritériem pro hodnocení nejlepších webů. V letošním ročníku tak nebudou obecní weby posuzovány jen podle tradičních kritérií, jako je uveřejňování povinných informací, výtvarné zpracování či ovládání webu a navigace, ale nově rovněž podle podpory IPv6 a DNSSEC. Implementace těchto technologií bude hodnocena jak v krajských kolech, tak i v kole celostátním.

Hodnocení kritéria „Podpora IPv6 a DNSSEC“ bude mít na starosti naše sdružení, které všem účastníkům splňujícím nové kritérium na plný počet bodů (tj. budou mít podepsánu doménu DNSSECem a zároveň všechny jejich webové, DNS a e-mailové servery budou podporovat IPv6) věnuje zvláštní cenu. Věříme, že nové kritérium přispěje k dalšímu rozšíření nových technologií do veřejné správy (služby eGovernmentu by měly jít ostatním příkladem).

Zařazení nových kritérií je rovněž reakcí na strategii „Digitální Česko 2.0“, jejímž cílem je podpořit digitální ekonomiku a konkurenceschopnost České republiky. Na zavádění IPv6 se pak zaměřuje Usnesení vlády číslo 727 z 8. června 2009, které má pro hejtmany a pražského primátora doporučující povahu. V souvislosti se zářijovým vyčerpáním IPv4 adres potom 14. listopadu 2012 přijal Hospodářský výbor Parlamentu ČR usnesení, v němž vyzval představitele orgánů samosprávy, aby i oni zpřístupnili své elektronické služby prostřednictvím IPv6 a zahrnuli požadavky na zajištění kompatibility s IPv6 do zadání výběrových řízení.

Podle průzkumu sdružení CZ.NIC realizovaného v rámci evropského projektu GEN6 podporuje IPv6 u svých webových služeb pouze jeden krajský úřad a 9,8 % nejvýznamnějších měst a obcí (obcí s rozšířenou působností). DNSSEC má pak zapnuto pouze 30 % krajských úřadů a 26 % obcí s rozšířenou působností, což je pod celostátním průměrem (37 %).

Jiří Průša

3.1.2013 v 9:15 Počet komentářů 0
Sdílet na

Šťastné a veselé a všechno nejlepší

Vážení čtenáři našeho .blogu, rádi bychom vám poděkovali za pozornost, kterou jste nám věnovali v tomto roce, a popřáli vám hezké a klidné svátky a vše nejlepší v roce příštím.

Od ledna vám na těchto stránkách budeme opět přinášet zajímavé postřehy a komentáře spojené nejen s našimi projekty, ale i s událostmi a tématy věnované doménám, doménovým technologiím a Internetu.

Ještě jednou děkujeme za vaši přízeň a za 14 dní opět zde, na .blogu.

Tým zaměstnanců sdružení CZ.NIC

PF_2013_CZ_NIC

20.12.2012 v 10:20 Počet komentářů 2
Sdílet na

It’s getting better all the time….

Jak se zpívá v jedné geniální písni od Beatles, pořád se to zlepšuje. A o čem že to mluvím? Přece o statistikách APWG, o kterých jsem tu již jednou psal. Minulý měsíc totiž APWG vydalo svou zprávu zaobírající se čím jiným než problematikou phishingu. Zpráva se týkala prvního pololetí roku 2012.

Počet phishingových útoků v doméně .cz se sice od minulého pololetí již příliš nezměnil, v 2/2011 to bylo 171, v minulém pololetí pak 170, ale průměrný uptime opět poklesl, tentokrát ze 41 hodin a 10 minut v 2/2011 na 39 hodin a 41 minut v prvním pololetí tohoto roku. Také medián uptimu poklesl ze 14 hodin a 46 minut na 13 hodin a 54 minut. Počet domén .cz zneužitých k phishingu na 10 tisíc registrovaných domén se pak snížil z 1,2 na 1,1.

Bohužel druhý z našich zdrojů, organizace phishtank, již nadále nezobrazuje informace o phishingových aktivitách v souvislosti s delegací IP adres do jednotlivých států. Přišli jsme tak o zajímavý zdroj informací, který je těžké nahradit. Většina analýz a reportů týkajících se bezpečnosti se totiž zabývá pouze prvními deseti či dvaceti státy, které jsou na tom v dané problematice nejhůře. Může nás tedy hřát fakt, že se v těchto nelichotivých žebříčcích nevyskytujeme. Na druhou stranu by bylo pěkné vědět, jak si naše země stojí například v meziročních, či mezičtvrtletních porovnáních.

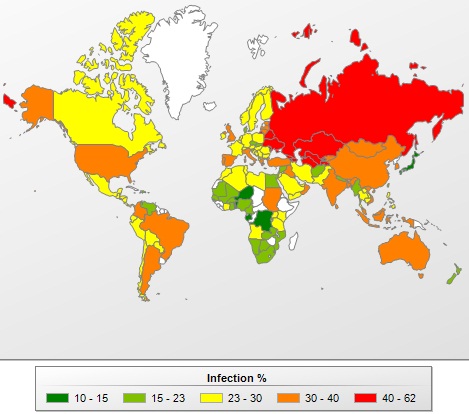
Závěrem tedy aspoň jeden optimistický obrázek ze zprávy IT Threat Evolution za třetí čtvrtletí tohoto roku, který ukazuje, že Česká republika je na tom z hlediska rizika nákazy prostřednictvím webových stránek velmi dobře. Lépe jsou na tom pouze některé africké země, kde je to však dáno především nízkou penetrací internetu jako takového.

Riziko online infekce podle zemí, Q3 2012:

Obr1

Pokud byste o nějaké databázi zneužitých IP adres, kde by bylo možno zjistit, jak si vedou jednotlivé státy, věděli, budeme rádi, pokud se s námi o ni podělíte v diskuzi pod článkem. A nemusí se jednat pouze o databáze IP adres či domén zneužitých k phishingovým útokům, ale obecně k jakémukoliv útoku na uživatele.

Pavel Bašta

19.12.2012 v 14:30 Počet komentářů 1
Sdílet na

Quo vadis Knot DNS?

Uběhl téměř rok od doby, kdy z Laboratoří CZ.NIC vyšla první ostrá verze autoritativního DNS serveru Knot DNS. Kde všude běží a co na něj říkají uživatelé?

Začátky byly skromné, o to více nás proto potěšil zájem komunity, která se nám stará o balíčky a porty. Můžete nás najít například v linuxových distribucích Ubuntu, Fedora, Gentoo a openSUSE. Co se BSD balíčků a portů týče, tak FreeBSD a NetBSD. Zároveň nás velmi potěšilo zařazení do programu Coverity Scan, nástroje pro statickou analýzu kódu, která je pro open-source software zcela zdarma. Statická analýza nám pomohla odhalit několik zajímavých chyb a přispěla tak celkově ke zkvalitnění kódu.

Ale zpět k uživatelům. Prvním velkým nasazením byly domény CZ.NICu. První vlaštovkou byla doména knot-dns.cz, později se přidávaly další a nakonec i samotná doména .cz, kde Knot DNS můžete najít v anycastovém uzlu. Počáteční problémy nám byly neocenitelnou zpětnou vazbou a napomohly k odladění řady chyb. Přestože byl Knot DNS původně zaměřen pro větší TLD, našel si cestu i k hostingovým společnostem a jednotlivcům. Z českých mohu zmínit například společnosti HOSTING90 a igloonet.

Naším nejnovějším velkým přírůstkem v zahraničí je dánská .dk doména, kde se Knot DNS zatím zdárně rozbíhá :). V experimentálním provozu server kořenové zóny L-root a ruská .ru doména. U kořenové zóny se projevil problém s nedostatečnou kompresí jmen mimo zónu, do odpovědi se tak bez EDNS0 nevešla část záznamů v Additionals sekci. Tento problém byl již odstraněn, snad se tedy dostane do ostrého provozu. Nejčastěji si pak uživatelé chválí jednoduchost, rychlost a také možnost přidávat a odebírat zóny za běhu. Co naopak doposud chybělo, je DDNS, jednoduché statistiky a možnost vzdáleného ovládání.

A co máme v plánu do budoucna? K Vánocům vám nadělíme verzi 1.2, která přinese podporu pro DDNS a po novém roce dlouho chystanou verzi s optimalizovanou spotřebou paměti, novou ovládací utilitou a bleskurychlým načítáním zón.

Marek Vavruša

18.12.2012 v 14:20 Počet komentářů 6
Sdílet na

Reportáž z Dubaje – den poslední

Vzhledem k tomu, že mě už i má žena nazvala Carrie Bradshaw, je myslím na čase celý dubajský sloupek ukončit. Po tom celém maratonu jsem byl už skutečně vyčerpaný a hodlal jsem spát co nejdéle. Bohužel mě vzbudil telefonát z České televize. Prý se nemohou dovolat domluvenému mluvčímu a jestli můžu mluvit já. Byl jsem tak překvapený, že jsem ani nedokázal odmítnout a byl jsem moc rád, že telekomunikace ještě nepostoupily natolik, aby mi na mém telefonu fungovalo video. Odpověděl jsem se zavřenýma očima a zhroutil se opět do postele. Do 11:00 byla lhůta na podání dodatečných deklarací. A ve stejný čas začalo i další plenary. Ale krom čtených prohlášení nic zajímavého nepřineslo. V deklaracích mě zaujaly výhrady Číny, Ruska a Argentiny. Tedy u Číny mě zaujalo, že žádnou nepodala, což bych u takové země čekal. Rusko zcela jasně v deklaraci napsalo, že vychází z předpokladu, že pohlíží na Internet jako na novou globální telekomunikační infrastrukturu. Tím se myslím zcela jasně potvrzují obavy západní koalice o ruském vnímání celé smlouvy. A Argentinci nezapomněli zmínit, že Malvínské ostrovy jsou jejich území. A samozřejmě Britové odpověděli v dodatečné deklaraci, že Falklandské ostrovy jsou jejich. No ať si každý svoje ostrovy užije, ne?

Další plenární zasedání pokračuje v 15:00, tedy nakonec až v 15:37. Začne reportem o podpisových právech. Potom opět vystoupí pár zemí jako Švýcarsko, Peru a Indie a předseda diskusi utíná a zahájí podpisovou ceremonii. Zástupci jednotlivých zemí přináší v deskách podpisy, podávají ruku předsedovi a odevzdávají desky sekretariátu ITU. Češi, stejně jako téměř všichni Evropané, to pouze sledují. Když byly vyjmenovány všechny státy, ujímá se slova generální tajemník ITU. Má dlouhou, místy až dojemnou řeč, ve které poděkuje leckomu a lecčemu. Na konci to je předseda WCIT, který navíc obdrží medaili. Ten poté mluví, mimochodem poprvé arabsky, a také hodně děkuje, dokonce i ICANNu a na konci prohlásí konferencí za úspěšnou. V řeči zmíní, že smlouvu podepsalo 89 zemí a 55 ohlásilo, že ještě budou věc konzultovat doma. Pak je opět otevřen prostor pro projevy jednotlivých delegací, což už je hodně monotonní. Akorát, když má řeč představitel Íránu, tak přemýšlím, proč takového výrazného mluvčího a profesionála neměl i západní blok. Tento člověk dokázal mnohokrát krátkým výstupem zcela změnit situaci a směr vyjednávání.

Co říci na závěr. Domů se vracím s pocitem, že delegace České republiky byla velice aktivní a snažila se hájit náš pohled na věc, který je pochopitelně hodně rozdílný od zemí, ve kterých telefonování i Internet poskytují pouze státní monopolní společnosti a mají výrazně jiný výklad slova „bezpečnost“ a podobně. Bohužel přijatý dokument nakonec nebyl akceptovatelný, byť moc asi nechybělo. Navíc je díky připomínkám „západního bloku“ jako téměř kompromisní text vlastně nevýhodný i pro státy, které jej podepsaly. Možná se měly sejít bez nás, ale to by neměly tolik zábavy.

No a když už jsem dnes zaslechl tolik slov díků, dovolte i mně poděkovat všem členům naší delegace, jmenovitě však kolegům, kteří se mnou na konferenci trávili nejvíce času, Markétě Novákové a Annelies Vrbové z MPO a Petru Zemanovi z ČTÚ za jejich obrovské úsilí a téměř nepřetržité nasazení. A zde přidávám pověřovací listinu České delegace s podpisem Karla Schwarzenberga. Bohužel plastický znak ČR scanner nezachytil.

Z Dubaje pro .blog už naposledy Ondřej Filip

14.12.2012 v 15:35 Počet komentářů 10
Sdílet na

Filtr

Resetovat vše
Datum Resetovat
Resetovat
Resetovat
Resetovat
Resetovat všechny filtry