Anycast, kde se podíváš…

Tak mi dnešní setkání address-policy-wg udělalo velkou radost. Těsně po minulé schůzce evropské internetové komunity v rámci RIPE jsme v CZ.NICu začali pracovat na rozšíření politiky přidělování IPv4 a IPv6 adres. Konkrétně pak sekci, která se týká přidělování speciálních bloků adres TLD registrátorům. Tyto adresy musí být využívány pro DNS anycast, což je technika, kdy je v síti na různých (většinou geograficky odlišných) místech více serverů, které obsluhují stejnou IP adresu. (Co je to anycast, se můžete dočíst detailně například v článku AS112 – projekt DNS anycast.) Navrhovaná změna mění počet přidělovaných IP bloků pro DNS anycast z jednoho na celkem čtyři bloky.

Následně jsme spojili své síly s Nominetem (anglický registr pro .UK), který původně navrhoval rozšíření této politiky o ENUM registry. Společně jsme pak vypracovali návrh, který byl ve čtvrté verzi představen na dnešním setkání pracovní skupiny Address Policy.

A proč ta radost? Protože všechny komentáře, které k tomuto dokumentu mělo publikum, byly veskrze pozitivní a doporučili schválení této změnu politiky přidělování IPv4 a IPv6 adres. Tudíž se po zapracování těchto úprav do relevantních dokumentů můžete těšit na změny v konfiguraci DNS serverů pro domény .cz a .0.2.4.e164.arpa. Dojde ke snížení počtu unicast serverů a navýšení počtu anycast serverů na finální čtyři, které byly předmětem navrhovaných změn v politice RIPE.

Ondřej Surý

18.5.2009 v 15:46 Počet komentářů 3
Sdílet na

Chřipka podporuje registraci domén

V souvislosti s medializací nového viru chřipky, který je znám pod jménem „prasečí“, „mexická“ či „nová“ se opět ukázalo, že se známé kauzy s jasným názvem projevují na registraci domén, které takový název a jeho varianty obsahují.

Konkrétně v .CZ bylo během posledních dubnových a prvních květnových dní registrováno přes 20 domén, které obsahují různé kombinace slov „praseci“, „chripka“, „h1n1“, „mexický“ či „mexican“ event. „new“, „nový“ a „flu“. Podobná situace je v ostatních TLD – zkuste si zaregistrovat „h1n1.be“ nebo „grippeA.fr“. I pokud byste byli ze Slovenska, tak „prasaciachripka.sk“ už taky není volná (držitel má pro jistotu i „vtaciachripka.sk“). Domény mají různé držitele, ale téměř shodná data registrace (duben až květen 2009) a také obsah – není na nich buď nic nebo typická hostingová main page.

Takový doménový boom ale nastane v podstatě vždycky, objeví-li se vhodný název, známý širokému okruhu lidí (nebo takový, který se známým nejspíše stane) – není to německá spolková vláda, kdo je držitelem domény abwrackpremie.de. Češi se z domény srotovne.cz (a dalších 18 variant) oficiální informace nejspíše také nedozví a doména srotovne.sk je překvapivě na prodej. Své o tom ví i Ministerstvo vnitra a jeho projekt datových schránek.

Ti, kdo si v dobách ptačí chřipky (pro připomenutí roky 2005 a 2006) zaregistrovali domény obsahující varianty tohoto názvu, je zatím překvapivě nepouštějí. Možná čekají, zda se vrátí. To na stážistku z Bílého domu se již zapomnělo („monikalewinsky.com“ can now be registered…).

A závěrečný tip – pořád ještě můžete získat „ptacichripka.eu“,  „h1n1.sk“ nebo „sertesinfluenza.hu“ :).

Zuzana Durajová

5.5.2009 v 15:34 Počet komentářů 8
Sdílet na

Jak se dá (také) vydělávat na doménách…

V uplynulých dnech se na nás obrátilo několik držitelů doménových jmen .cz s otázkou, zda víme – a co si myslíme – o nabídce České doménové centrály.

Pracovníci společnosti, která tyto stránky provozuje, se totiž začali obracet na držitele doménových jmen s koncovkou .cz. Zavolají jim a upozorní je, že existuje celá řada dalších doménových prostorů (domén s jinými než .cz koncovkami) a tam – zatím – jejich doménové jméno registrováno není. A protože by toho mohli zneužít „zlí lidé“, Česká doménová centrála jim tyto domény předběžně zablokovala a nabízí teď službu jejich registrace.

A cena? Je zřejmě variabilní. Nám poskytnuté údaje mluví o částkách mezi 3000 – 3999 Kč za jednu doménu. V případě ceny 3999/doménu šlo o domény .com. .net a .eu, tedy žádně neobvyklé nebo exotické koncovky.

Zajímavá služba, že? S podobným postupem se z času na čas setkáme ze strany asijských registrátorů. Ti si vytipují držitele českých ochranných známek a nabídnou jim registraci domén se stejným názvem v čínské, tchaj-wanské nebo vietnamské doméně. Argumentují podobně jako Česká doménová centrála – bylo by přece škoda, aby vaši nádhernou doménu někdo v našem doménovém prostoru zneužil.

Samotný web České doménové centrály vypadá naprosto profesionálně a seriozně. Až do okamžiku, než začnete hledat to, co je v dnešním světě registrací naprosto běžné – informaci o ceně a hlavně on-line registrační formulář.

Zmínku o ceně se ani mě, ani nikomu ze zákazníků, kteří se na nás obrátili, na webu najít nepodařilo. Zmíněná cena za doménu je stanovena ve smlouvě, kterou obdržíte mailem po vyjádření zájmu.

On-line formulář potom nahrazuje žádost, aby zájemce o doménu poslal e-mail „v němž uvedete daný název domény a veškeré podrobné údaje o registraci a informace o účtu“.

A jak bych odpověděl na otázku co že si o této službě myslím? Řekl bych, že každý soudný člověk si udělá závěr sám. Osobně si myslím, že doba, kdy se domény registrovaly přes mail bez použití formulářů už je dávno pryč a doba, kdy domény stávaly 3000 Kč za rok tu snad ani nikdy nebyla.

Pokud má někdo skutečně zájem registrovat ekvivalent svého doménového jména i v dalších koncovkách než .cz – což je koneckonců běžná a v mnoha případech i přínosná praxe – doporučoval bych obrátit se na toho, kdo registroval původní doménu. Registrace domén v dalších než .cz prostorech není totiž nic složitého a ten, kdo vám zaregistroval doménu .cz to s největší pravděpodobností zvládne naprosto bez problémů. A za výrazně nižší cenu.

Aktualizace, 1. dubna 2015: Česká televize odvysílala v rámci pořadu Černé ovce reportáž věnující se nabídce registrací domén za přemrštěné ceny. Doporučujeme její zhlédnutí.

5.5.2009 v 12:00 Počet komentářů 134
Sdílet na

Klíč pro .gov vložen do DLV registru dlv.isc.org

Dne 1. května 2009 došlo k opětovnému vložení klíče pro doménu .gov do DLV registru provozovaným organizací ISC na adrese dlv.isc.org. Verze Bind 9 starší než 9.5.1-P2 a 9.3.4-P2 obsahují chybu, která způsobí nefunkčnost domény .gov, pokud je zapnutá DNSSEC validace pomocí DLV. Tyto verze daemona Bind 9 špatně pracují s neznámými algoritmy a protože doména .gov používá NSEC3 klíče, dojde k chybě při validaci a všechny domény končící na .gov se jeví jako nedostupné.

V Debianu je verze Bind9 9.5.1-P2 dostupná od 29. dubna 2009 pro aktuální stabilní vydání (lenny). Stav v ostatních distribucích můžete poznamenat v komentářích.

Ondřej Surý

1.5.2009 v 11:16 Počet komentářů 1
Sdílet na

Internet a lidská práva

Na úvod bych chtěl upozornit, že se tento text nebude věnovat obvyklým tématům, kterými jsou domény, internet, DNS, DNSSEC a další. I když o nich možná také vlastně bude.

Za posledních dvacet let jsme si zvykli na pořádnou porci svobody a to ať už ve formě fyzické nebo té virtuální, internetové. Samotný internet za tu dobu také dost pokročil a z hračky pro pár vyvolených se stala masová záležitost. Situace všude na světě ale není stejná, včetně možností svobody projevu či samotného přístupu k internetu. Když v roce 1948 organizace OSN schvalovala Všeobecnou deklaraci lidských práv, neměla ještě o nějakém internetu tušení. Lidská práva zakotvená ve VDLP jsou však platná stále a to bez ohledu na nějaký internet. Na některých místech je z tohoto pohledu situace lepší, jinde naopak horší (novinami každý z nás asi občas prolistuje). Tím, aby v zemích, kde je situace horší, byla časem lepší, se zabývá (mimo jiné) mezinárodní organizace Amnesty International.

Patří sem, na technický blog, tato informace? Nechám na čtenářích.

Každý z nás má své oblíbené aktivity, kterými se zabývá mimo pracovní dobu. Někdo chodí po horách, jiný jezdí na kole, další sedí po práci u počítače. Ondřej Surý, technický ředitel CZ.NIC, se čas od času věnuje i některým z těchto činností. Vedle toho se ale již třetím rokem pod hlavičkou Amnesty Internation zabývá projektem s názvem Vzdělávání k lidským právům. Neznamená to nic jiného, než že občas vyrazí na nějakou školu udělat „nesuchý“ workshop o lidských právech.

Tím se dostáváme na konec tohoto minipříběhu kolegy Ondřeje Surého. V půlce dubna letošního roku se konala Valná Hromada Amnesty International Česká republika, na které byl Ondřej zvolen do Kontrolní a revizní komise; ta je obdobou dozorčí rady v jiných společnostech. Pokud by tedy čtenáře zajímalo něco o lidských právech (např. kyberdisidentech), neváhejte a pište třeba do komentářů. Ondřej si je určitě najde.

Vilém Sládek

29.4.2009 v 15:00 Počet komentářů 0
Sdílet na

(ne)IPv6 na CiscoExpo 2009

Leží tady přede mnou ještě první verze knihy Pavla Satrapy o IPv6 z roku 2002 a na zadní straně přebalu si čtu:

„Společnost Cisco Systems si je vědoma budoucího významu IPv6 a aktivně se podílí na jeho vývoji.“

Rád bych vám teď zde napsal, že se po sedmi letech od vydání knížky a jen pár let do vyčerpání adresního prostoru v IPv4 dostanete na dnes probíhající konferenci CiscoExpo 2009 v rámci WiFi připojení (ESSID: CiscoExpo) i IPv6 adresu a celá síť je na dual stacku a všechno krásně funguje.

Bohužel nemůžu. Navíc tato konkrétní síť CiscoExpo blokovala protokol Jabber (o ICQ ani nemluvě).

Pozitivní je, že alespoň dle různých signálů je podpora IPv6 ve standardním image IOSu.

Ondřej Surý

15.4.2009 v 17:00 Počet komentářů 0
Sdílet na

DNSSEC ve linuxové distribuci Fedora 11

Přibližně za měsíc vyjde nová verze populární Linuxové distribuce Fedora. Jsem dlouholetým uživatelem distribucí Redhat a Fedora a tak mě v seznamu nových věcí velice potěšila podpora validace DNSSEC. Implementace podporuje jak DLV tak ITAR pro resolvery BIND i Unbound. Je skvělé, že tvůrci takto významné distribuce podporu DNSSEC zavedli, ostatní se jistě nenechají zahanbit. Vzhledem k tomu, že Linux už není pouze záležitostí serverů, ale že jej stále více lidí používá i jako pracovní stanici, přesouvá se tím validace DNSSEC od poskytovatelů připojení přímo ke koncovým uživatelům. V souvislosti s tímto bude zajímavé prozkoumat, jak se k DNSSEC dotazům budou stavět všemožné domácí WiFI a ADSL routery s NATem. Abychom mohli případné problémy předvídat, rozhodli jsme se, že budeme testovat domácí routery různých výrobců a budeme reportovat případné problémy.

Váš linuxový fanoušek

15.4.2009 v 15:37 Počet komentářů 0
Sdílet na

Červ Conficker

Červ Conficker, známý také pod názvy Downup, Downadup a Kido, napadl už milióny počítačů. Patříte mezi ně? Jednoduchý test máte přímo před sebou.


Conficker Eye Chart/Detekční tabulka

openbsd linux freebsd

zdroj: http://www.joestewart.org/cfeyechart.html

Interpretace detekční tabulky v původním znění najdete zde, nebo můžete použít volný překlad z anglického originálu.

Výtažek z překladu:
„Jestliže je Vám zablokován přístup k zobrazení obrázků (log antivirových firem) v prvním řádku horní tabulky a zároveň se zobrazují loga alternativních operačních systémů v druhém řádku tabulky, pak může být Vaše Windows PC infikováno červem Conficker (nebo jiným škodlivým programem).“

Jste-li napadeni, využijte některý z dostupných nástrojů a červa Conficker co nejdříve odstraňte. Odkazy na nástroje:
Downadup-removal
Obsáhlý seznam nástrojů

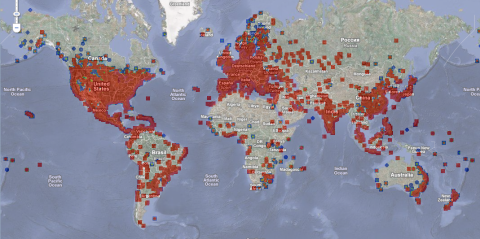
Světová mapa infikovaných počítačů. Další mapy naleznete zde.
conficker_world_infection_hybrid-480x239

Pokud Vás zajímají bližší informace o červu Conficker, následující výběr Vám může usnadnit hledání. Doporučuji zahraniční odkazy.

Zahraniční odkazy: České odkazy:
1. An Analysis of Conficker’s Logic
and Rendezvous Points
1. Červ Win32/Conficker letí světem!
2. Conficker C Analysis 2. Buďte fikanější než Conficker
3. Wikipedia Conficker 3. BitDefender má lék na Conficker
4. Conficker Working Group
5. RepairTools
6. Third party information on conficker
7. InfectionDistribution

Emanuel Petr

14.4.2009 v 8:09 Počet komentářů 0
Sdílet na

DNSSEC už i v Asii

Dnes ráno mě informoval můj DNS server, že v ITARu jsou nové klíče pro další doménu nejvyšší úrovně. Musím říct, ze jsem v tomto týdnu žádnou takovou zprávu nečekal a tak jsem byl trochu překvapený. Toto překvapení se změnilo v údiv ve chvíli, kdy jsem zjistil, že jde o podpis domény z Asie a navíc ze státu, který žádné plány na zavedení DNSSEC veřejně nevyhlásil. První podepsanou doménou v Asii je tedy doména .th – Thajsko. Doufejme, že nebude v tomto regionu osamocena dlouho.

Ondřej Filip

7.4.2009 v 14:56 Počet komentářů 0
Sdílet na

ENUM se (přece jen) šíří světem

Přestože někteří škarohlídové zvěstují veřejnému ENUM temnou budoucnost, opak je pravdou. Přibývají další země, kde je veřejný ENUM v plném provozu; teď jako poslední ohlásila zavedení ENUM Velká Británie. Už bych se asi opakoval po sté (i když opakování je matka moudrosti, tady to moc nepomůže), kdybych znovu říkal, že problém ENUM je v tom, že o něm stále většina lidí neví. Každá další země, která ENUM zavedla, je tak z tohoto pohledu dobrá v tom, že vygeneruje nové uživatele, více možností volání pomocí ENUM pro všechny stávající uživatele, větší publicitu, atd. Seznam zemí s delegovanou doménou je dlouhý a obsahuje delegace z dávné i nedávné doby. Kdo bude další?

PT

30.3.2009 v 7:19 Počet komentářů 0
Sdílet na

Filtr

Resetovat vše
Datum Resetovat
Resetovat
Resetovat
Resetovat
Resetovat všechny filtry