Další DNSSEC exotika

Po poměrně překvapivém vstupu domény .NA na DNSSEC scénu došlo ve čtvrtek 15. října k popisu další domény, kterou rozhodně nemůžeme nazvat běžnou. Jde o podobně pojmenovanou doménu .NU a  pohledem do databáze IANA zjistíme, že jde o doménu Niue, což se malý státeček v Jižním Pacifiku s vazbami na Nový Zéland.

Tahle doména je celkem zajímavá. Je zcela liberalizovaná, tedy kdokoliv si může doménu v .NU volně zaregistrovat. Je poměrně komerčně úspěšná a část výnosů z prodeje je použit na pokrytí celého státu WiFI signálem. Kdekoliv v Niue tedy můžete otevřít notebook a měli byste mít přístup na Internet.

Doména .NU je obzvláště populární zejména ve Švédsku, protože NU údajně znamená ve švédštině TEĎ.

Jen pro úplnost, .NU používá modernější standard NSEC3 a klíč již byl publikován v úložišti ITAR.

Ondřej Filip

16.10.2009 v 1:06 Počet komentářů 2
Sdílet na

DNSSEC v kořenové zóně

Když organizace ICANN přibližně v polovině tohoto roku ohlásila, že chce mít podepsanou kořenovou zónu do konce prosince 2009, zdálo se to být jako velmi ambiciózní plán. Po odhalení konkrétního plánu podepisování kořenové zóny na RIPE 59 v Lisabonu je nyní jasnější, jak k onomu letošnímu podepsání vlastně dojde, proč je letošní rok reálným termínem a proč se pro koncové uživatele ještě letos nic nezmění.

Na začátek příspěvku si nejprve řekneme, kdo všechno se okolo kořenové zóny motá:

  • ICANN/IANA bude v rukou držet KSK klíče a bude přijímat změny v DS záznamech
  • DoC NTIA je obdoba našeho ČTÚ a tato organizace bude schvalovat navrhované změny v DS záznamech a změny v klíčích kořenové zóny
  • VeriSign bude spravovat ZSK klíče a podepisovat kořenovou zónu

Podle mne je důležité si říci, že se principiálně vlastně nic nezmění. ICANN/IANA doteď přijímal změny v nastavení jmenných serverů, dával tyto změny schvalovat DoC NTIA a Verisign změny implementoval do zóny. Schematicky to lze vyjádřit například takto:
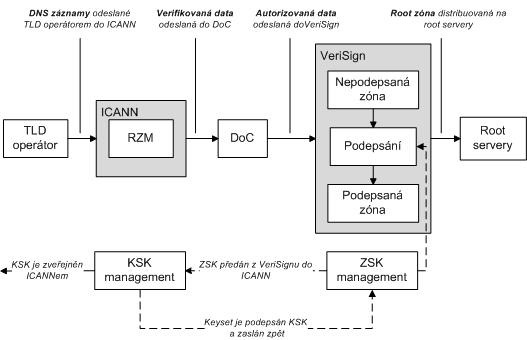
Schéma kořenové zóny

S konkrétním časovým plánem nasazení vás ještě budu chvíli napínat a mezitím si pojďme říci, jaké budou technické parametry nasazení DNSSEC. KSK bude klíč o velikosti 2048 bitů. Použitý algoritmus bude RSA-SHA256, který byl ještě nedávno schválen jako internetový standard. Zajímavostí je, že do procesů okolo KSK bude zapojena i internetová komunita, jednak jako dohližitelé při aktivaci KSK jednak jako držitelé záložní kopie KSK klíče. KSK klíč se bude měnit jednou za 2 až 5 let pomocí mechanismu popsaného v RFC5011.

V případě ZSK je použit klíč se stejným algoritmem, jen bude o polovinu menší, tedy 1024 bitový RSA-SHA256 klíč, který se bude měnit každé tři měsíce.

Pevné body důvěry kořenové zóny (tedy KSK) budou publikovány na webových stránkách organizace ICANN jednak ve formě vhodné k automatizovanému zpracování a jednak v takové formě (PKCS#10), aby jej mohly podepsat externí certifikační autority.

Nyní se konečně dostáváme k již slibovanému plánu nasazení. Ač se na začátku zdálo, že plán podepsat doménu ještě letos se v žádném případě nemůže povést, tak ICANN představil velmi konzervativní a zodpovědnou strategii, jak začít podepisovat kořenovou zónu. Kořenová zóna se opravdu začne podepisovat 1. prosince 2009, nicméně se bude jednat pouze o interní procesy organizací ICANN a Verisign. Doména bude podepisována, bude probíhat rotace klíčů a všechny ostatní související procesy, ale samotná podepsaná zóna se nedostane ven.

Od ledna 2010 do začátku července bude probíhat postupné testování zátěže kořenových nameserverů. Pro tyto účely bude použit speciální klíč, který bude vypadat takto:

. 3600 IN DNSKEY 256 3 5 (
AwEAAa++++++++++++++++++++++++++++++
++THIS/KEY/AN/INVALID/KEY/AND/SHOULD
/NOT/BE/USED/CONTACT/ROOTSIGN/AT/ICA
NN/DOT/ORG/FOR/MORE/INFORMATION+++++
++++++++++++++++++++++++++++++++++++
++++++++++++++++++++++++++++++++++++
++++++++++++++++++++++++++++++++++++
++++++++++++++++++++++++++++++++++++
++++++++++++++++++++++++++++++++++++
++++++++++++++++++++++/=
) ; Key ID = 6477

Anglický text uvnitř klíče říká, že tento klíč není validní, nemá se používat a pro více informací je možné kontaktovat organizaci ICANN. Aby se zajistilo, že tento klíč opravdu nebude nikdo používat, tak kromě toho, že v kořenové zóně bude publikován tento speciálně vytvořený klíč s varovným textem, budou také generovány nevalidní podpisy. Takto podepsaná zóna bude postupně nasazována na jednotlivé kořenové nameservery počínaje serverem L.root-servers.net, který je provozován právě ICANNem, a konče serverem A.root-servers.net, který je pravděpodobně z důvodů špatné implementace DNS protokolu u některých klientů nejpoužívanější.

Toto postupné nasazování je zapotřebí především pro klienty a DNS servery, kteří zaspali před rokem 1999, kdy bylo schváleno RFC2671. Tento standard umožňuje zvětšit velikost DNS zprávy nad původně povolených 512 byte. Celý DNS provoz bude pečlivě monitorován a pokud by se v průběhu testování vyskytly nějaké problémy, budou operativně řešeny. Proces nasazování bude zakončen v červenci příštího roku podepsáním kořenové zóny validními klíči, publikací těchto klíčů na stránkách organizace ICANN a zveřejněním validně podepsané kořenové zóny na kořenových nameserverech.

Ač k podepsání kořenové zóny DNSSECem letos z hlediska veřejnosti nedojde, nezbývá než ICANNu popřát hodně štěstí v implementaci jednoho z nejdůležitějšího milníku internetu od dob, kdy bylo zavedeno DNS. Důležité je řídit se především pravidlem číslo jedna v RFC1925 a žádné problémy by neměly nastat :).

Ondřej Surý

14.10.2009 v 16:16 Počet komentářů 8
Sdílet na

Conficker je stále s námi

Červ Conficker je stále na horních příčkách virových infekcí na celém světě. A autoři červa mají pod kontrolou pravděpodobně největší síť botů (napadených počítačů). Samotný červ v sobě neobsahuje žádný „škodlivý“ kód. Celý koncept je postaven spíše jako stroj na vydělávání peněz. Conficker v sobě obsahuje mechanismus, kterým může „aktualizovat“ lokální počítač libovolným dalším programem. Lidé stojící za touto masivní infekcí vydělávají na pronájmu strojového času napadených počítačů. Vím o případech, kdy si autoři jiného počítačového červa, který nepoužívá tolik agresivní taktiku šíření, pronajali botnet Confickeru pro šíření vlastního kódu na již napadené počítače. Také jsou známy případy, kdy byl tento botnet pronajat pro rozesílání nevyžádané pošty, či rhybaření.

Každopádně, proč tento zápisek píšu. Výzkumníci ze SIE (Security Information Exchange) poskytují platformu pro sběr a výměnu dat týkajících se červa Conficker. Pokud jste ISP, CERT, případně jste jinak angažováni do internetové bezpečnosti, můžete dostat přístup do databáze, která obsahuje data týkající se tohoto nebezpečného botnetu. Projekt naleznete na adrese ISC SIE Conficker.

Ale i pokud jste jen normální uživatel a chtěli byste vědět, zda-li váš počítač není červem Conficker napaden, můžete to zjistit na lokálním zrcadle stránky Conficker Eye Chart, které pro vás připravily Laboratoře CZ.NIC. Tato stránka obsahuje šest obrázků, z nichž některé jsou blokovány červem Conficker. Pokud se vám nezobrazí obrázky v horní řadě, ale obrázky v dolní řadě ano, tak jste pravděpodobně infikování některou z variant červa Conficker.

Ondřej Surý

7.10.2009 v 13:42 Počet komentářů 0
Sdílet na

Další ovečky do DNSSEC ohrádky

V úterý (21. září 2009) došlo k podpisu dalších dvou národních TLD. Organizace SWITCH, správce národních domény Švýcarska a Lichtenštejnska, oznámila podpis domén .ch a .li. Obě tyto národní domény jsou podepsány pomocí technologie DNSSEC. Neexistence domény je řešena pomocí standardu NSEC3, bez možnosti opt-out. Klíče obou domén můžete zjistit příkazem dig +multi IN DNSKEY CH. a dig +multi IN DNSKEY LI.. Ke zveřejnění klíčů a jejich vložení do registru ITAR by mělo dojít během několika málo dní.

Každý měsíc teď už přicházejí zprávy o zavedení DNSSEC v další a další doméně nejvyšší úrovně. Český registr již eviduje více než 1 000 domén, které DNSSEC chrání. Nedá mi tedy než se nezeptat:  „A co vy? Už jste také podepsali?“

Ondřej Surý

23.9.2009 v 9:46 Počet komentářů 7
Sdílet na

Novinky z domény .eu

Na nedávném setkání EURidu s registrátory došlo ke dvěma očekávaným oznámením. První je jistě poměrně bezkonfliktní; EURid ohlásil, že 13. října spouští DNSSEC testbed. K tomu lze EURidu jen pogratulovat. Doufejme, že testy dopadnou dle očekávání a doména .eu se rychle dostane na seznam „podepsaných“ domén.

Druhá zprávička (aktualizace: 26. března 2014) jistě bude zajímat mnohé stávající držitele .eu domén. EURid oznámil, že 10. prosince spouští v doméně .eu IDN, tedy že od tohoto dne bude možné registrovat domény s háčky, čárkami, přehláskami, v řeckých znacích, prostě v písmech všech oficiálních evropských jazyků. Seznam povolených znaků lze nalézt zde. Poměrně zajímavý je fakt, že start IDN nebude předcházet sunrise perioda nebo-li, že 10. prosince se registr otevře IDN a kdo si jakou doménu zaregistruje, tu bude mít a to bez ohledu na držitele stávajících domén či držitele ochranných známek. Poněkud mě překvapuje, že na toto téma zatím není u nás vidět žádná diskuse.

Bude velice zajímavé sledovat, jak tento krok ovlivní diskusi o IDN i v naší doméně .cz.

Ondřej Filip

16.9.2009 v 10:17 Počet komentářů 9
Sdílet na

Předběžná opatření ve věcech doménových jmen a novela občanského soudního řádu

Poměrně častým institutem, který využívají ti, do jejichž práv je zasahováno registrací doménového jména, je podání návrhu na vydání předběžného opatření.

Ani tentokrát vás nezklamu a tak i nyní trochu opakování z teorie: předběžné opatření je vydáváno obecnými soudy, pravomoc vydat jej nemá Rozhodčí soud při Hospodářské komoře ČR a Agrární komoře ČR. Účelem je buď zatímní úprava poměrů účastníků, tzn. do vydání rozhodnutí ve věci samé, nebo je vydáváno tehdy, je-li obava, že by byl ohrožen výkon soudního rozhodnutí. Nejedná se tedy o konečné rozhodnutí, pouze o dočasnou úpravu právních poměrů.

V zákonem stanovených případech je navrhovatel povinen skládat jistinu, která slouží nejen jako prevence šikanózních návrhů, ale také jako kauce na náhradu újmy (penězi vyjádřitelné škody i nepeněžní újmy), kterou je navrhovatel povinen nahradit, pokud předběžné opatření zaniklo nebo bylo zrušeno.

A právě novela občanského soudního řádu, která vyšla na konci července pod číslem 218/2009 Sb., mění výši těchto jistot – z 50 tis. na 10 tis. Kč  a v obchodních věcech ze 100 tis. Kč na 50 tis. Kč. Právě druhá uvedená částka se týká sporů o doménová jména – většina z nich je totiž obchodněprávních (ochrana obchodní firmy, nekalá soutěž, ochrana průmyslového vlastnictví…). Pokud tedy někdo nepodal před zahájením sporu návrh na vydání předběžného opatření právě s ohledem na výši jistoty, snad nižší částka kauce tento způsob ochrany práv více zpřístupní.

Zuzana Durajová

27.8.2009 v 8:26 Počet komentářů 4
Sdílet na

Doména dalšího kontinentu podepsána

Celkem v tichosti byly do ITARu přidány DNSSEC klíče pro další doménu, ačkoliv jde o doménu státu, od kterého bychom technologický pokrok příliš nečekali. Jde o Namibii. Koncovka .na je tedy první DNSSEC podepsanou národní doménou v Africe.

Správcem této domény je společnost, již vede v ICANNu velice známý buřič – doktor Eberhard Lisse. Eberhard je velice zajímavý člověk. Narozen je v Německu a po studiích medicíny se vydal na stáž do Namibie. Tam se také oženil a vede tam gynekologickou praxi. Správa domény je tedy pro něj jen jakousi „bokovkou“. Eberhard býval jedním z nejhlasitějších kritiků ICANNu, ale v poslední době už není tolik slyšet a dokonce se do dění ICANNu zapojil tím, že vede technickou skupinu výboru ccNSO.

I pravidla domény .na jsou poměrně specifická. Zajímavé je, že existuji poddomény jak .co.na tak .com.na. Navíc je za určitých (ne zrovna levných) podmínek možné registrovat i přímo v .na. Další zvláštností je třeba i ceník, protože zavádí různé ceny podle země držitele. Zvýhodněni jsou přirozeně Namibijci, ale určitou slevu mají i Jihoafričani.

Dovolte mi tedy, abych této africké doméně i jejímu svéráznému správci pogratuloval k prvenství a popřál hodně štěstí.

Ondřej Filip

25.8.2009 v 7:55 Počet komentářů 0
Sdílet na

Kde vydat odborný text o internetu?

Věnujete se odborné či vědecké činnosti, která souvisí s internetem a internetovými technologiemi, a marně hledáte prostor k publikování svých textů? CZ.NIC vám může pomoci nejen text vydat, ale také rozšířit mezi odbornou veřejnost.

Sdružení za tímto účelem minulý rok spustilo projekt Edice CZ.NIC, který má za cíl podpořit pedagogy, studenty i odborníky mimo akademické prostředí ve vydávání odborných textů. Nabídka se týká všech oborů, včetně humanitních; hlavními podmínkami jsou souvislost s tématem internetu a dostatečná odborná úroveň textu. Publikace jsou vydávány v elektronické i tištěné podobě.

Představu o výsledné podobě textu si můžete udělat u vůbec prvního titulu, který v Edici CZ.NIC vyšel – knihy IPv6 Pavla Satrapy z liberecké Technické univerzity. O něm a o projektu samotném se dozvíte více na stránkách knihy.nic.cz.

Vilém Sládek

18.8.2009 v 10:52 Počet komentářů 0
Sdílet na

Česká republika je ve světové špičce… ovšem co se týká výše ceny mobilního volání

Minulý týden byl naposledy aktualizován report OECD týkající se cen za mobilní volání. Sledovány jsou poplatky za mobilní volání, SMS a MMS zprávy. To vše je nakombinováno do tří typických situací – málo, středně a hodně volající uživatele. Ve dvou případech skončila Česká Republika jako 3. a jednou jako 4. nejdražší na světě. Překvapuje to jestě někoho?

Jak praví ekonomická teorie, cena na trhu je taková, jakou jsou ochotni spotřebitelé platit. A tedy nestežujme si jen na operátory samotné a začněme u sebe. Jak na to? Třeba voláním přes internet z mobilu.

PT

13.8.2009 v 9:57 Počet komentářů 2
Sdílet na

Soudy přiznaly přiměřené zadostiučinění v penězích vlastníkům ochranných známek

Polovina roku přinesla dobrou zprávu pro vlastníky ochranných známek, kteří se soudní cestou domáhají doménových jmen, která jsou shodná s jejich ochrannou známkou, ale jejich držitelem je někdo jiný.

Na úvod trocha šedé teorie, čeho se může takový vlastník ochranné známky, do jehož práv je zasahováno, domáhat – aby se porušovatel práva takového jednání zdržel, odstranil závadný stav (např. formou převodu domény), určení práva, náhrady škody (čímž se myslí skutečná škoda i ušlý zisk),  vydání bezdůvodného obohacení, které porušovatel práva v důsledku ohrožení nebo porušení práva získal a nakonec přiměřeného zadostiučinění, pokud mu byla zásahem způsobena nemajetková újma. Zadostiučinění může mít jak podobu nepeněžní, např. zveřejnění rozsudku v tisku nebo peněžní.

Rozhodčí soud při Hospodářské komoře České republiky a Agrární komoře České republiky vydal na konci června rozhodčí nález, kterým uznal žalobcův nárok na přiměřené zadostiučinění. V podobném případě rozhodl již ke konci loňského roku Krajský soud v Plzni. Pokud je mi z rozhodnutí, která má CZ.NIC k dispozici známo, jedná se o první případy, kdy byl vlastníkům ochranných známek, do jejichž práv bylo zasahováno registrací doménového jména shodného či zaměnitelného s jejich ochrannou známkou, tento nárok přiznán, navíc ve výši, kterou nárokovali. A ta rozhodně není zanedbatelná – žalobci se domohli v součtu 400 tisíc korun.

Jak vyplývá z dosavadních rozhodnutí soudů, je ale potřeba, aby žalobce uplatňovaný nárok na přiznání přiměřeného zadostiučinění řádně zdůvodnil – pro stanovení rozsahu újmy ovšem nepostačuje pouze délka registrace domény žalovaným ani částka, kterou žalovaný za převod domény žádal.

Zuzana Durajová

12.8.2009 v 10:43 Počet komentářů 3
Sdílet na

Filtr

Resetovat vše
Datum Resetovat
Resetovat
Resetovat
Resetovat
Resetovat všechny filtry