
 0


Za poslední měsíc bylo o něco více útoků na HTTP minipoty než na telnet, ač v delším horizontu takřka neexistuje rozdíl mezi počty útoků na telnet a HTTP minipoty. Pokud porovnáme všechny předchozí Security Reporty (včetně toho posledního), můžeme vidět, že skenování velkého rozsahu portů nedosahuje zdaleka takové popularity a útočníci se spíše zaměřují na konkrétní porty, než aby dělali scan přes celý rozsah.
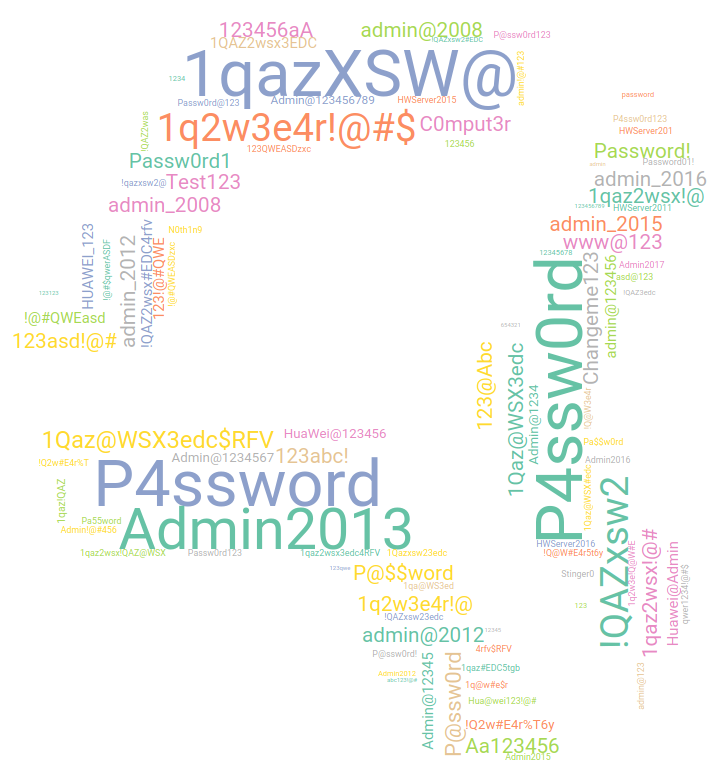
Heslo P@ssw0rd, zmíněné v předchozím Security Reportu, se propadlo velmi hluboko, což ale neznamená, že by bylo bezpečné. Sekvence kláves jako například vítěz uplynulého měsíce – heslo 1qazXSW@ může na první pohled vypadat bezpečně, je ale spíše pozvánkou pro útočníka. Sekvence kláves jako hesla nepoužívejte. I přesto, že mohou působit náhodně, vzhledem k sebraným datům se zdají být v poslední době mezi útočníky oblíbenější než skutečná slova.